• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Хакери видавали себе за CERT-UA, щоб розповсюджувати троян AGEWHEEZE
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Хакери видавали себе за CERT-UA, щоб розповсюджувати троян AGEWHEEZE

Хакери видавали себе за CERT-UA, щоб розповсюджувати троян AGEWHEEZE

Семенюк Валентин
02.04.2026
Поширити
4 хв. читання
Хакери видавали себе за CERT-UA, щоб розповсюджувати троян AGEWHEEZE

Команда реагування на комп’ютерні надзвичайні ситуації України (CERT-UA) розкрила деталі нової фішингової кампанії, під час якої зловмисники видавали себе за саме агентство, щоб розповсюдити троян віддаленого доступу AGEWHEEZE. Атаки були приписані угрупованню, яке відстежується під назвою UAC-0255.

Зміст
  • Як відбувалася атака
  • Можливості трояна AGEWHEEZE
  • Результати кампанії та її виконавці
  • Зв’язок із зломом компанії Cipher
  • Як розпізнати підробку

Як відбувалася атака

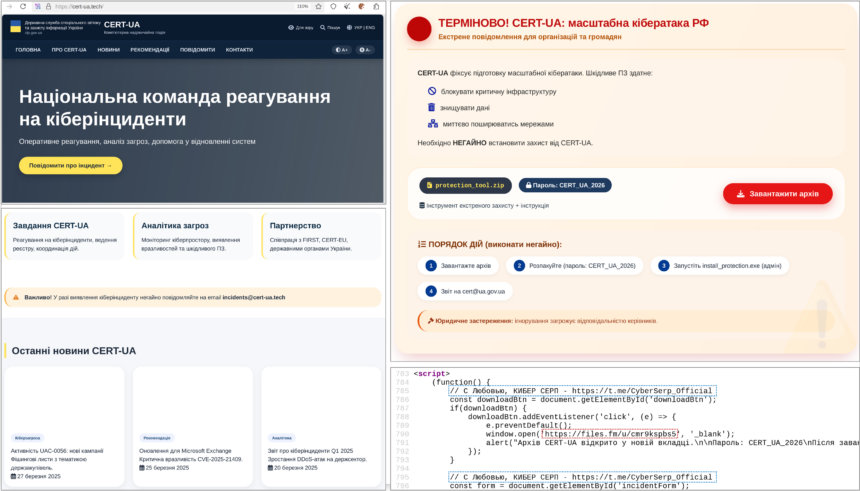
26 і 27 березня 2026 року зловмисники надсилали електронні листи від імені CERT-UA, в яких пропонували встановити «спеціалізоване програмне забезпечення» для захисту. До листів додавалось посилання на захищений паролем ZIP-архів, розміщений на платформі Files.fm. Частина листів надходила з адреси incidents@cert-ua[.]tech.

Серед цілей кампанії — державні установи, медичні центри, компанії у сфері безпеки, навчальні заклади, фінансові організації та компанії з розробки програмного забезпечення.

ZIP-файл з назвою CERT_UA_protection_tool.zip завантажував шкідливе ПЗ, замасковане під захисний інструмент агентства. Цим ПЗ виявився троян віддаленого доступу AGEWHEEZE.

Можливості трояна AGEWHEEZE

AGEWHEEZE написаний мовою програмування Go і зв’язується із зовнішнім сервером (54.36.237[.]92) через протокол WebSockets. Троян підтримує широкий набір функцій: виконання команд, операції з файлами, зміну вмісту буфера обміну, емуляцію дій миші та клавіатури, створення знімків екрана, а також керування процесами та службами.

Для закріплення в системі шкідливе ПЗ використовує кілька методів: створення запланованого завдання, зміну реєстру Windows або додавання себе до папки автозавантаження.

Результати кампанії та її виконавці

За оцінкою CERT-UA, атака виявилася значною мірою невдалою. «Не більше кількох заражених особистих пристроїв, які належать співробітникам навчальних закладів різних форм власності», — зазначило агентство. Фахівці надали необхідну методологічну та практичну допомогу постраждалим.

Аналіз підробленого сайту cert-ua[.]tech показав, що він, імовірно, згенерований за допомогою інструментів штучного інтелекту. В HTML-коді сторінки також виявлено коментар: «С Любовью, КИБЕР СЕРП».

У своєму Telegram-каналі, створеному в листопаді 2025 року та з понад 700 підписниками, угруповання Cyber Serp позиціонує себе як «кіберпідпільні оперативники з України». Зловмисники стверджують, що фішингові листи були надіслані на 1 мільйон поштових скриньок ukr.net, а понад 200 000 пристроїв нібито було скомпрометовано. «Ми не бандити — пересічний українець ніколи не постраждає від наших дій», — йдеться в одній з публікацій.

Зв’язок із зломом компанії Cipher

Раніше Cyber Serp взяло на себе відповідальність за злом української компанії з кібербезпеки Cipher, заявивши про отримання повного дампу серверів, включно з клієнтською базою даних і вихідним кодом лінійки продуктів CIPS.

У своїй заяві Cipher підтвердила, що зловмисники скомпрометували облікові дані співробітника однієї з її технологічних компаній, однак зазначила, що інфраструктура працює в штатному режимі. Заражений обліковий запис мав доступ лише до одного проєкту, який не містив чутливих даних.

Як розпізнати підробку

  • Офіційний домен CERT-UA — cert.gov.ua. Будь-які листи з інших адрес, що містять слова «cert-ua», але з іншими доменами — потенційно підроблені.
  • Посилання на сторонні файлообмінники (Files.fm та подібні) у листах від держустанов мають викликати підозру.
  • Пропозиції встановити «спеціалізоване ПЗ» через архів із паролем — характерна ознака фішингу.
  • У разі сумнівів щодо справжності листа від CERT-UA варто звернутися до агентства через офіційні канали зв’язку.
ТЕМИ:CERT-UAкібератакитроянУкраїнашкідливе ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Apple готує повноцінний чатбот-Siri на базі Gemini — що зміниться в iOS 27 Apple готує повноцінний чатбот-Siri на базі Gemini — що зміниться в iOS 27
Наступна стаття NoVoice: шкідливе ПЗ у Android-додатках заразило 2,3 мільйона пристроїв NoVoice: шкідливе ПЗ у Android-додатках заразило 2,3 мільйона пристроїв

В тренді

shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
8 способів посилити приватність у Linux
12.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
12.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
Кібербезпека

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ

12.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Сплативши викуп хакерам, 80% організацій зазнають повторних атак
Кібербезпека

Як захистити організацію від програм-вимагачів: рекомендації CISA, ФБР і АНБ та план дій під час атаки

08.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?