• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Шахрайський додаток для Android видає себе за інструмент безпеки
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Шахрайський додаток для Android видає себе за інструмент безпеки

Шахрайський додаток для Android видає себе за інструмент безпеки

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
10.02.2026
Поширити
4 хв. читання
Шахрайський додаток для Android видає себе за інструмент безпеки

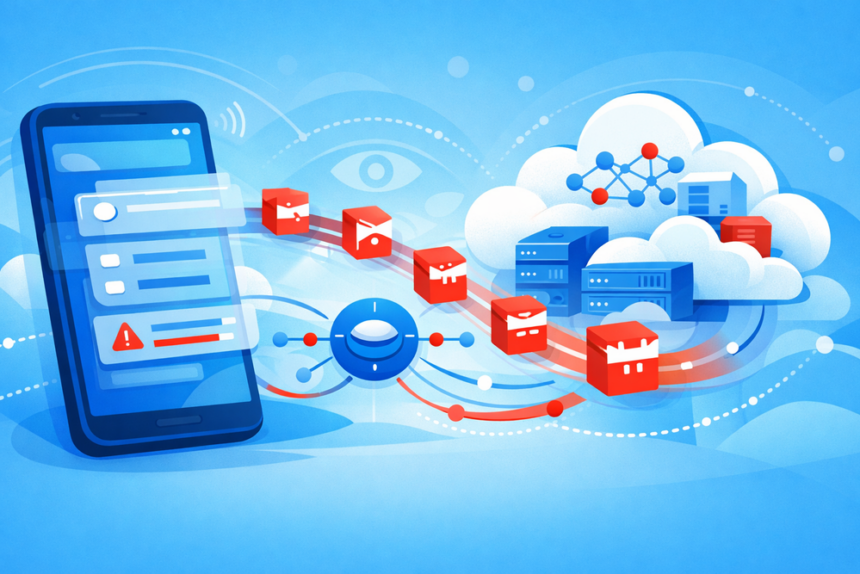
Дослідники з компанії Bitdefender виявили нову кампанію зі шкідливим програмним забезпеченням для Android, яке дозволяє зловмисникам відстежувати майже кожну дію на смартфоні. Серед іншого, шкідливе ПЗ перехоплює PIN-коди, облікові дані для входу та вміст месенджерів і банківських додатків.

Зміст
  • Шкідливе ПЗ маскується під програму безпеки
  • Фальшиве оновлення завантажує шкідливе ПЗ
  • Зловживання функціями спеціальних можливостей
  • Нові варіанти ускладнюють виявлення
  • Рекомендації для користувачів Android

Особливу небезпеку становить те, що шкідливе ПЗ використовує для поширення Hugging Face — популярну платформу для розробників із бездоганною репутацією.

Шкідливе ПЗ маскується під програму безпеки

В основі цієї кампанії — додаток для Android під назвою TrustBastion, який видає себе за рішення для захисту смартфона.

Жертви атаки стикаються з рекламою та/або спливаючими вікнами, що попереджають про нібито інфікований смартфон. Для видалення нібито виявлених загроз — включно з фішинговими атаками, шахрайськими повідомленнями та іншим шкідливим ПЗ — користувачам пропонують встановити додаток.

На перший погляд програма виглядає нешкідливою. Насправді ж це так званий “dropper” — додаток, який спочатку не містить шкідливих функцій, але завантажує їх пізніше.

Фальшиве оновлення завантажує шкідливе ПЗ

Одразу після встановлення TrustBastion відображає нібито необхідне оновлення. Вікно візуально схоже на офіційні діалоги Android або Google Play Store, і кожен, хто погоджується на оновлення, фактично завантажує у фоновому режимі маніпульований APK-файл.

Завантаження APK відбувається не через підпільні сервери, а через Hugging Face. Цю платформу широко використовують у спільноті розробників та AI-фахівців, вона має гарну репутацію — саме це й експлуатують зловмисники. Багато рішень безпеки не класифікують підключення до Hugging Face як підозрілі.

Зловживання функціями спеціальних можливостей

Після встановлення справжнє шкідливе ПЗ запитує розширені дозволи. Воно видає себе за системний компонент під назвою “Phone Security” і спонукає користувачів активувати функції спеціальних можливостей Android (Accessibility).

Ці права доступу є особливо критичними. Вони дозволяють додатку зчитувати вміст екрана, реєструвати введені дані та накладати вікна поверх інших програм. Це означає, що шкідливе ПЗ може фіксувати кожне введення PIN-коду або графічного ключа, а також накладати фальшиві інтерфейси входу поверх справжніх додатків.

Такий доступ дозволяє перехоплювати дані з платіжних сервісів, месенджерів та інших чутливих додатків. Зібрана інформація потім передається на центральний сервер управління, який контролюють зловмисники. Звідти на заражені пристрої також можуть надсилатися нові команди або оновлення.

Нові варіанти ускладнюють виявлення

За даними Bitdefender, зловмисники покладаються на серверний поліморфізм для ухилення від виявлення — нові версії шкідливого ПЗ генеруються приблизно кожні 15 хвилин. Кожен дещо змінений APK-файл має ту саму функціональність з незначними корективами.

Протягом одного місяця дослідники нарахували понад 6000 різних варіантів. Мета — обійти класичні антивірусні сканери, які працюють на основі сигнатур. Кампанія також кілька разів змінювала назви та значки після видалення окремих пакетів програмного забезпечення.

Рекомендації для користувачів Android

Користувачам Android слід встановлювати додатки виключно з Google Play Store і не дозволяти встановлення програм із зовнішніх джерел. Особливу обережність треба проявляти з додатками, які стверджують, що є засобами безпеки або захисту, але водночас вимагають розширених системних дозволів. Обов’язково активуйте Google Play Protect для максимального захисту від загроз.

Також варто бути обережними при завантаженні додатків та файлів навіть із відомих платформ. Репутація інфраструктури не гарантує, що надані файли є безпечними або чистими. Активуйте функції спеціальних можливостей лише якщо чітко розумієте призначення додатка, який їх запитує.

Якщо ви встановили підозрілий додаток, негайно видаліть його та проскануйте пристрій на наявність шкідливого ПЗ. У разі сумнівів можливо також повернути пристрій до заводських налаштувань.
ТЕМИ:AndroidСмартфонишкідливі додаткишкідливе ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття ШІ-агенти самостійно обійшли захист і викрали корпоративні дані: нові тести виявили непередбачувану загрозу AI-агенти Microsoft та ServiceNow виявляють зростаючу кризу безпеки штучного інтелекту
Наступна стаття Вийшов Linux 6.19 з анонсом майбутньої версії 7.0 Вийшов Linux 6.19 з анонсом майбутньої версії 7.0

В тренді

Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Новий телефон середнього класу чи вживаний флагман: що вибрати у 2026 році
Смартфон

Новий телефон середнього класу чи вживаний флагман: що вибрати у 2026 році

20.10.2026
Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
Новини

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт

20.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Що таке Google Assistant і що з ним сталося: перехід на Gemini, приватність і налаштування
Смартфон

Що таке Google Assistant і що з ним сталося: перехід на Gemini, приватність і налаштування

07.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?