• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: SQL-ін’єкції: як хакери зламують бази даних через веб-форми
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / SQL-ін’єкції: як хакери зламують бази даних через веб-форми

SQL-ін’єкції: як хакери зламують бази даних через веб-форми

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
22.12.2025
Поширити
5 хв. читання
ca837997187bf0c6613e79b88837c716dcf67fc57d6ac01f262ddad618549ce0

SQL-ін’єкційні атаки залишаються однією з найпоширеніших загроз для веб-додатків у 2025 році. Експерти з кібербезпеки попереджають: вразливі бази даних можуть коштувати компаніям мільйони доларів та особистих даних мільйонів користувачів.

Зміст
  • Що таке SQL-ін’єкція
  • Як працюють SQL-ін’єкційні атаки
  • Реальні наслідки атак
  • Основні типи SQL-ін’єкцій
  • Як захиститися від SQL-ін’єкцій
  • Практичні рекомендації для компаній
  • Висновок

Що таке SQL-ін’єкція

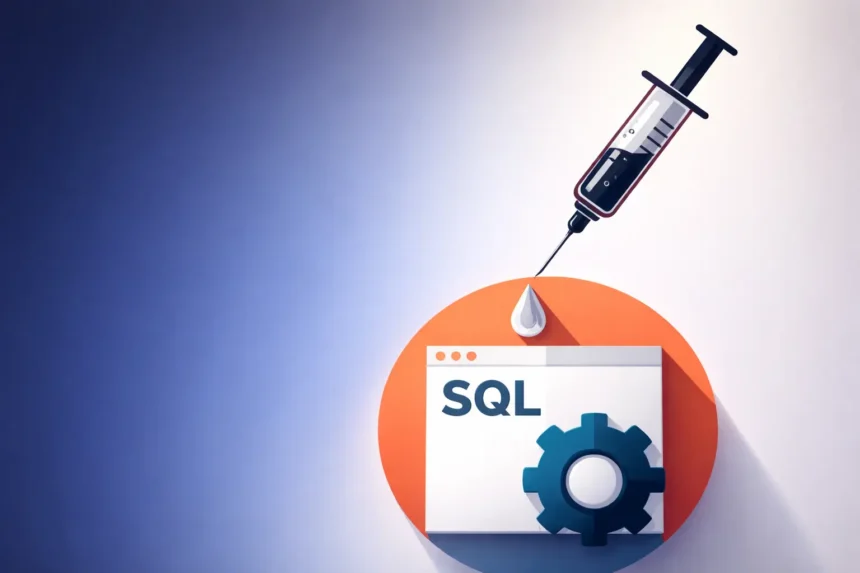
SQL-ін’єкція (SQLi) — це метод кібератаки, при якому зловмисники використовують вразливості у веб-додатках для виконання шкідливих SQL-запитів до баз даних. Через звичайні поля введення — форми входу, пошукові рядки, поля коментарів — хакери можуть отримати несанкціонований доступ до конфіденційної інформації, змінити або видалити дані, а іноді навіть отримати повний контроль над сервером.

sql

Проблема виникає, коли розробники не перевіряють належним чином дані, які користувачі вводять у веб-форми. Замість звичайного імені або пошукового запиту зловмисник може ввести спеціальний код, який база даних сприйме як команду.

Як працюють SQL-ін’єкційні атаки

Типовий веб-додаток взаємодіє з базою даних через SQL-запити. Наприклад, коли користувач входить у систему, додаток може формувати запит:

SELECT * FROM users WHERE username='введене_ім'я' AND password='введений_пароль'

Якщо додаток просто вставляє введені дані без перевірки, зловмисник може ввести замість імені користувача щось на кшталт: admin' OR '1'='1. Тоді запит стає:

SELECT * FROM users WHERE username='admin' OR '1'='1' AND password='будь-що'

Оскільки умова '1'='1' завжди істинна, база даних поверне дані адміністратора без перевірки пароля.

Реальні наслідки атак

За даними дослідників кібербезпеки, SQL-ін’єкції відповідають за значну частину великих витоків даних останніх років.

У 2023 році через SQL-ін’єкцію було скомпрометовано понад 70 мільйонів записів у різних компаніях світу. Хакери отримували доступ до імен користувачів, паролів, номерів кредитних карток, адрес електронної пошти та іншої конфіденційної інформації.

Для бізнесу наслідки можуть бути катастрофічними: фінансові втрати, репутаційні ризики, судові позови, штрафи регуляторів. Середня вартість одного серйозного інциденту кібербезпеки сягає $4-5 мільйонів, а відновлення довіри клієнтів може тривати роками.

Основні типи SQL-ін’єкцій

In-band SQLi — найпростіший та найпоширеніший тип. Зловмисник використовує той самий канал зв’язку для атаки та отримання результатів. Включає error-based (через повідомлення про помилки) та union-based (об’єднання результатів запитів) ін’єкції.

Blind SQLi — складніший варіант, коли додаток не виводить результати запиту або повідомлення про помилки. Хакер задає базі даних питання типу “так/ні” і робить висновки за поведінкою додатка або часом відповіді.

Out-of-band SQLi — рідкісний тип, коли зловмисник використовує різні канали для атаки та отримання даних. Наприклад, ініціює DNS або HTTP-запити від сервера бази даних до власного сервера.

Як захиститися від SQL-ін’єкцій

Параметризовані запити — найефективніший метод захисту. Замість вставки даних користувача безпосередньо в SQL-запит розробники використовують підготовлені вирази (prepared statements), де дані передаються як параметри, які база даних завжди трактує як значення, а не команди.

Валідація введених даних — перевірка всіх даних від користувачів. Якщо поле має містити число — відкидати все, крім цифр. Якщо електронну адресу — перевіряти формат. Принцип мінімальних привілеїв має стосуватися і типів даних.

Екранування спеціальних символів — перетворення потенційно небезпечних символів (лапки, крапка з комою) у безпечні послідовності, які база даних не інтерпретує як команди.

Обмеження привілеїв бази даних — облікові записи додатків мають мати мінімально необхідні права. Якщо додатку потрібно лише читати дані — не надавати права на видалення або зміну структури таблиць.

Регулярні сканування безпеки — автоматичне тестування веб-додатків на вразливості. Спеціалізовані інструменти можуть виявити потенційні точки SQL-ін’єкцій до того, як ними скористаються зловмисники.

Практичні рекомендації для компаній

Організаціям варто впровадити багатошаровий підхід до захисту. Web Application Firewall (WAF) може блокувати підозрілі запити ще до того, як вони досягнуть бази даних. Системи виявлення вторгнень (IDS/IPS) допомагають помічати аномальну активність у режимі реального часу.

Регулярні оновлення програмного забезпечення критично важливі — розробники постійно виправляють виявлені вразливості. Застарілі версії CMS, фреймворків та бібліотек часто містять відомі проблеми безпеки, якими активно користуються хакери.

Навчання розробників принципам безпечного програмування має стати стандартною практикою. Багато вразливостей виникає не через відсутність знань про SQL-ін’єкції взагалі, а через неуважність або використання застарілих підходів до розробки.

Висновок

SQL-ін’єкції залишаються серйозною загрозою понад 20 років після їх виявлення саме через те, що багато розробників нехтують базовими принципами безпеки. Захист від цих атак не вимагає складних технологій — достатньо дотримуватися перевірених практик безпечного програмування.

Для користувачів важливо розуміти: захист особистих даних значною мірою залежить від компаній, яким ці дані довіряють. Вибір сервісів з відповідальним підходом до кібербезпеки, використання унікальних паролів для різних платформ, увімкнення двофакторної автентифікації — ці прості кроки допомагають мінімізувати наслідки потенційних витоків даних.
ТЕМИ:бази данихкібератаки
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті1
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття 3 несподівані переваги VPN для ігор онлайн 3 несподівані переваги VPN для ігор онлайн
Наступна стаття ai chatbot 10 порад експертів із кібербезпеки для захисту під час використання ШІ-чатботів

В тренді

Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
12.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
12.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Атака на сайт АТБ: що заявляють хакери DataSuckers, що відповідає компанія і що робити клієнтам
Новини

Атака на сайт АТБ: що заявляють хакери DataSuckers, що відповідає компанія і що робити клієнтам

05.10.2026
Іспанія отримала перше повідомлення про витік даних, спричинений атакою ШІ-агента
Новини

Іспанія отримала перше повідомлення про витік даних, спричинений атакою ШІ-агента

18.09.2026
Інцидент із некерованою ШІ-моделлю OpenAI виявився серйознішим, ніж вважалося
Кібербезпека

Інцидент із некерованою ШІ-моделлю OpenAI виявився серйознішим, ніж вважалося

27.08.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?