• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Чи можна зламати прямий інтерфейс “мозок-комп’ютер”?
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Комп'ютер / Чи можна зламати прямий інтерфейс “мозок-комп’ютер”?

Чи можна зламати прямий інтерфейс “мозок-комп’ютер”?

Побокін Максим
14.05.2024
Поширити
5 хв. читання
Чи можна зламати прямий інтерфейс "мозок-комп'ютер"

Забудьте про футуристичні інтерфейси, якими керують комп’ютерами за допомогою  помахів руками, відстежування напрямку погляду тощо. Це швидко застаріє.  Управління комп’ютером за допомогою мозкових хвиль – це найвища ступінь контролю, і насправді це єдиний канал,  повністю відкритий для людей з обмеженими можливостями.

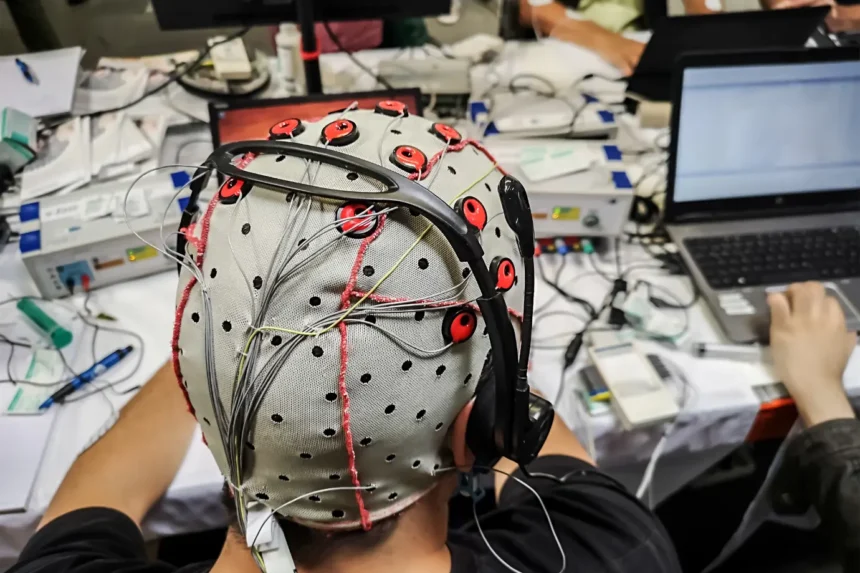
Мозок-комп’ютерні інтерфейси (BCI), вперше розроблені у 1980-х роках, широко використовуються у терапії та реабілітації (та й є головним засобом комунікації для деяких людей), а також для досліджень. Технологія, яка дозволяє BCI визначати передбачувану літеру за сплеском мозкової активності, є типом машинного класифікатора, який також використовується для ідентифікації фотографій, розпізнавання мови та ідентифікації зловмисного програмного забезпечення. Атака, яку описано нижче, може вплинути і на це, і на інші застосування цих алгоритмів, що  страшніше, ніж чистий хакінг BCI.

Але повернемось до BCI. Поширене використання BCI для тяжкохворих людей – це можливість написання їхніх слів на комп’ютері або їхнє озвучування. Але нещодавнє дослідження показало, як це легко зламати.

Існує декілька способів, якими BCI можуть бути зламані:

  • Злом через мережу: BCI, які використовують бездротові з’єднання, можуть бути схильні до кібератак, які дозволяють хакерам перехоплювати або маніпулювати даними, що передаються між BCI та мозком користувача.
  • Злом через програмне забезпечення: BCI можуть бути заражені шкідливим програмним забезпеченням, яке може змінювати їхню роботу або збирати дані без відома або згоди користувача.
  • Злом через апаратне забезпечення: BCI можуть бути фізично зламані, що дозволяє хакерам отримувати доступ до даних, які зберігаються на пристрої, або маніпулювати його роботою.
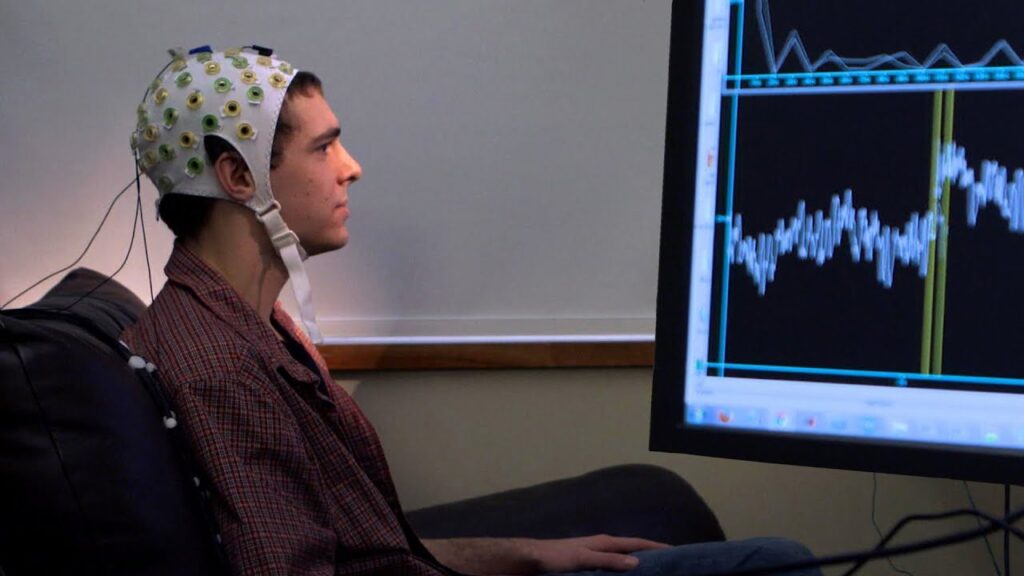
BCImaxresdefault

Уявіть, що у вас аміотрофічний бічний склероз  (хвороба Лу Герріга). Ви втратили контроль над своїми руками та голосом. Ваш “посередник” BCI – ваш єдиний інструмент, щоб сказати комусь, що вам потрібно. Ваш племінник, який претендує на ваш спадок, заходить до вашої палати, і перш ніж ви дізнаєтесь про це, ваш переговорний пристрій діє поза вашою волею і віддає наказ “Не реанімуйте”. Історія в дусі Стівена Кінга, чи не так?

Дослідники що базуються в Китаї, Австралії та США продемонстрували, що ці комп’ютерно-мозкові інтерфейси та інші подібні класифікатори можуть бути “зламані” коливаннями малої потужності. Занадто малі, щоб їх можна було виявити, коли їхнє джерело розміщене в кімнаті, де базується апаратура, що знімає електроенцефалограму і тощо, ці коливання можуть ввести в оману BCI, щоб написати все, що хоче зловмисник.

Існує кілька типів конвертації мозкових хвиль у символи на основі ЕЕГ, деякі з них використовуються з 1980-х років. Однією з моделей є шрифт SSVEP. Існує  масив символів, кожному з яких відповідає мерехтіння з певною частотою,  що генерує мозкові хвилі тієї ж частоти, коли користувач фокусується на одному з симолів. Частоту обраного символу можна визначити за сигналами ЕЕГ. Мозок користувача та система можуть розрізняти 40 символів із частотою від 8 Гц до 15,8 Гц з кроком 0,2 Гц. За допомогою моделі машинного навчання класифікатор приймає сигнал від ЕЕГ і визначає, який символ обраний користувачем. Зараз класифікатори використовують машинне навчання, щоб допомогти визначити бажаний символ.

Для того, щоб це “хакнути”, потрібно чимало математичних розрахунків, і для цього у нас є комп’ютери.  Маючи справу із системою SSVEP,  ми маємо почати з розуміння частот символів. Дослідники виявили, що канонічний кореляційний аналіз (CCA), який застосовується для  знаходження базової кореляції між двома багатоканальними часовими рядами – є найбільш ефективним методом. Використаємо трохи статистичної та геометричної математики для розшифрування частотної карти, використовуваної класифікатором та вуаля – маємо все, що потрібно для побудови змагального шаблону коливань. Шаблон змагальності додає або зменшує частоти коливання на рівні сигналу для досягнення бажаного результату противника.

Як і у більшості обчислень, активне використання роботи класифікаторів пришвидшило більшість досліджень. Наслідком стала більша безпека. Тим не менше, як все більше і більше наших технологій включає моделі машинного навчання, їх безпека або її відсутність стає критичною. Уявіть, що зловмисне програмне забезпечення не тільки приховує себе, як це вже робить більшість такого ПЗ, але також заражає класифікатори шкідливих програм, щоб не дозволити їм помітити будь-які сліди його присутності. Тож на прикладі зламу інтерфейсу “мозок-комп’ютер” ми побачили, як можна обманути алгоритм машинного навчання.

https://cybercalm.org/shho-take-komp-yuter-zi-shtuchnym-intelektom/
ТЕМИ:машинне навчанняШтучний Інтелект
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття OpenAI стверджує, що її безкоштовна модель GPT-4o може розмовляти, сміятися, співати і бачити, як людина OpenAI стверджує, що її безкоштовна модель GPT-4o може розмовляти, сміятися, співати і бачити, як людина
Наступна стаття Пошук Google за замовчуванням показуватиме відповіді, згенеровані штучним інтелектом Пошук Google за замовчуванням показуватиме відповіді, згенеровані штучним інтелектом

В тренді

Як покращити сигнал Wi-Fi: де поставити роутер, як змінити частоту 2,4/5/6 ГГц і вибрати канал
15.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
Огляди

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку

19.10.2026
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
Сервіси

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge

18.10.2026
Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
Кібербезпека

Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?