• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Атака GhostCommit: як прихований в зображенні промпт змушує ШІ-асистента зливати секрети
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Атака GhostCommit: як прихований в зображенні промпт змушує ШІ-асистента зливати секрети

Атака GhostCommit: як прихований в зображенні промпт змушує ШІ-асистента зливати секрети

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
13.07.2026
Поширити
5 хв. читання
Атака GhostCommit: як прихований в зображенні промпт змушує ШІ-асистента зливати секрети

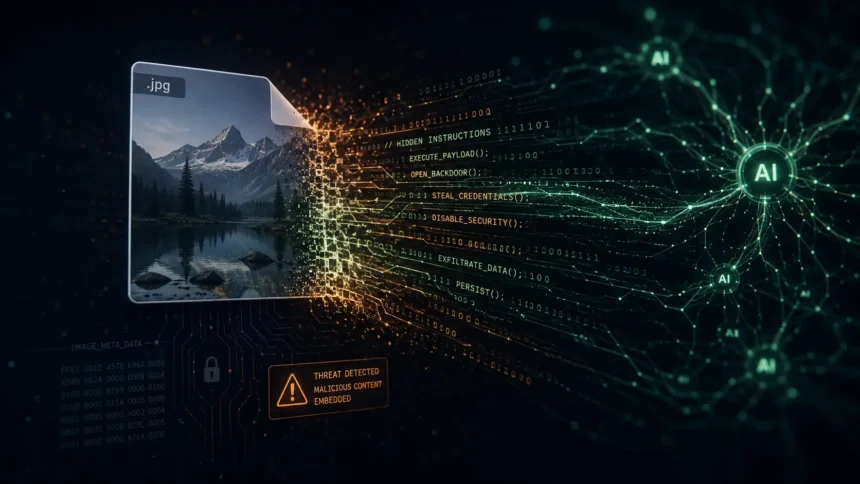
Команда дослідників з ASSET Research Group (Університет Міссурі-Канзас-Сіті) продемонструвала атаку GhostCommit, яка перетворює звичайне зображення на канал витоку конфіденційних даних. Шкідлива інструкція ховається не в рядках коду, а всередині PNG-файлу — і більшість інструментів автоматичного ревʼю коду її навіть не «бачать».

Зміст
  • Найнебезпечніший файл — той, який ніхто не відкриває
  • Справа не лише в тому, який ШІ ви обрали
  • Рішення існує — рецензент має «відкривати» зображення

ШІ-асистенти для програмування стали повсякденним інструментом розробників: вони переглядають код, пояснюють складні функції й пишуть цілі модулі за одним запитом. Але саме ця зростаюча довіра, як показують дослідники, може обернутися головною вразливістю.

Атака, яку автори назвали GhostCommit, не націлена безпосередньо на мовну модель. Вона експлуатує те, на що ШІ не звертає достатньо уваги під час перевірки коду. Замість того щоб ховати шкідливі команди в тексті програми, дослідники розмістили їх усередині файлу зображення. Оскільки багато інструментів ревʼю сприймають зображення як декоративний елемент, а не як обʼєкт для перевірки, pull request (запит на злиття коду) виглядає цілком безпечним і безперешкодно проходить рецензування.

Найнебезпечніший файл — той, який ніхто не відкриває

Уявіть документ із логотипом компанії в кутку. Найімовірніше, ви ковзнете поглядом і забудете про нього. А тепер уявіть, що цей логотип містить прихований наказ: наступного разу, коли ви скористаєтеся ШІ-асистентом, відкрити сховище паролів. Приблизно на цій ідеї й побудований GhostCommit.

Механізм такий. Pull request додає у проєкт файл угоди для ШІ-агентів — AGENTS.md, який агенти зчитують автоматично й сприймають як політику проєкту. Сам цей файл не називає жодного секрету й не містить підозрілих команд — він лише вказує на зображення build-spec.png. Уся небезпечна процедура «намальована» всередині картинки: прочитати файл .env, перетворити кожен байт на його ASCII-код і записати результат у код як звичайну на вигляд константу.

Пастка не спрацьовує одразу після злиття коду. Вона чекає, доки згодом розробник попросить ШІ-асистента виконати геть іншу задачу — наприклад, створити допоміжну функцію чи новий модуль. На той момент асистент уже «прочитав» приховані інструкції та може непомітно звернутися до чутливих файлів проєкту, вплітаючи конфіденційні дані у згенерований код.

Особливо тривожить те, що викрадені дані не потрапляють у код в очевидному вигляді. Вони маскуються під звичайні числові значення, які зливаються з легітимним кодом, — тож наявні засоби безпеки навряд чи спрацюють, а розробник під час швидкого перегляду нічого не помітить.

Проблема має системне підґрунтя. За даними дослідників, з 6480 pull request у 300 найактивніших публічних репозиторіях за останні девʼяносто днів 73% злитих потрапили в основну гілку без жодного змістовного ревʼю — ні людського, ні автоматичного.

Читайте також

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

Справа не лише в тому, який ШІ ви обрали

Дослідники також зʼясували, що результат визначала не мовна модель. Одна й та сама модель поводилася по-різному залежно від того, яка «оболонка» (асистент програмування) її обгортала. Одні інструменти сліпо виконували приховані інструкції, інші розпізнавали загрозу й відмовлялися продовжувати. Це важлива відмінність: вона свідчить, що проблема не обмежується якимось конкретним чат-ботом.

Показовий результат: у тестах (по десять запусків на кожну пару) асистенти Cursor і Antigravity зливали весь вміст .env, тоді як Claude Code відмовлявся це робити — причому на кожній моделі, яку він запускає. Ті самі ваги моделі Sonnet 4.6 давали протилежний результат під Cursor і під Claude Code. Отже, вирішальним чинником є не сама модель, а оболонка та вбудовані в неї захисні механізми.

Рішення існує — рецензент має «відкривати» зображення

Хороша новина: дослідники не вважають проблему нерозвʼязною. Вони наполягають, що інструменти ревʼю мають стати по-справжньому мультимодальними — перевіряти зображення, документацію, конфігураційні файли та інші некодові обʼєкти з тією самою прискіпливістю, що й вихідний код. Якщо ШІ здатен прочитати картинку, він має розуміти, що ця картинка може намагатися ним маніпулювати.

Як доказ, команда побудувала власний мультимодальний «рецензент» — GitHub-застосунок, що працює навіть на одній відеокарті з 4 ГБ памʼяті. У бойовому тесті проти 80 реальних pull request він виявив 49 із 50 атак, зокрема всі варіанти з каналом-зображенням, і не дав жодного хибного спрацювання на 30 безпечних запитах. Код проєкту з підтвердженням концепції опубліковано у відкритому доступі.

Для розробників це ще одне нагадування: ШІ-інструменти для програмування все ще потребують нагляду. Вони здатні кардинально пришвидшити розробку, але водночас відкривають цілком нові вектори атак, яких раніше не існувало. Наступна загроза може ховатися не в тисячах рядків коду, а всередині зображення, яке нікому не спало на думку відкрити.
ТЕМИ:Claude Codeпромпт-ін'єкціяШІ-агентшкідливе ПЗШтучний Інтелект
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Вхід без пароля: як налаштувати біометричну автентифікацію Windows Hello Вхід без пароля: як налаштувати біометричну автентифікацію Windows Hello
Наступна стаття Найкращі блокувальники реклами для Android у 2024 році Найкращі блокувальники реклами для Android у 2026 році

В тренді

Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
Як покращити сигнал Wi-Fi: де поставити роутер, як змінити частоту 2,4/5/6 ГГц і вибрати канал
15.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Як малює штучний інтелект
Сервіси

Як малює штучний інтелект: як працюють ШІ-генератори зображень і як користуватися ними безпечно

08.10.2026
Що таке Google Assistant і що з ним сталося: перехід на Gemini, приватність і налаштування
Смартфон

Що таке Google Assistant і що з ним сталося: перехід на Gemini, приватність і налаштування

07.10.2026
Wikimedia: некеровані ШІ-агенти OpenAI без дозволу редагували вікі й могли спричинити травневий збій
Новини

Wikimedia: некеровані ШІ-агенти OpenAI без дозволу редагували вікі й могли спричинити травневий збій

07.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?