• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Google Chrome 146 отримав захист від викрадення сесійних cookie через прив’язку до апаратного забезпечення
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Приватність / Google Chrome 146 отримав захист від викрадення сесійних cookie через прив’язку до апаратного забезпечення

Google Chrome 146 отримав захист від викрадення сесійних cookie через прив’язку до апаратного забезпечення

Олена Кожухар
ByОлена Кожухар
Багато років працюю в журналістиці. Пишу гайди та поради, технічні лайфхаки, інструкції з налаштувань та використання пристроїв.
11.04.2026
Поширити
3 хв. читання
Google Chrome 146 отримав захист від викрадення сесійних cookie через прив'язку до апаратного забезпечення

Google впровадила в Chrome 146 для Windows нову функцію безпеки — Device Bound Session Credentials (DBSC). Вона блокує можливість шкідливого програмного забезпечення типу infostealer використовувати викрадені сесійні cookie для несанкціонованого доступу до облікових записів користувачів. Власники пристроїв на macOS отримають цей захист у наступних версіях браузера — точна дата поки не оголошена.

Зміст
  • Що таке сесійні cookie і чому їх викрадають
  • Як працює DBSC
  • Конфіденційність і відкритий стандарт
  • Результати тестування та впровадження

Що таке сесійні cookie і чому їх викрадають

Сесійний cookie — це своєрідний цифровий пропуск, який сервер видає браузеру після успішного входу з логіном і паролем. Надалі браузер пред’являє цей cookie при кожному зверненні до сервісу, що дозволяє залишатися в системі без повторного введення пароля.

Саме ця властивість робить сесійні cookie привабливою ціллю для зловмисників. Отримавши такий файл, атакуючий може увійти до чужого облікового запису, не знаючи пароля. Для збору подібних даних використовується спеціалізований клас шкідливих програм — infostealer.

Google зазначає, що кілька родин таких програм, зокрема LummaC2, «стають дедалі досконалішими у зборі цих облікових даних». Компанія визнає: «Після того як складне шкідливе ПЗ отримало доступ до машини, воно може зчитувати локальні файли та пам’ять, де браузери зберігають автентифікаційні cookie. Через це не існує надійного способу запобігти викраденню cookie виключно програмними засобами — на будь-якій операційній системі».

Як працює DBSC

Технологія DBSC, анонсована ще у 2024 році, вирішує цю проблему шляхом криптографічної прив’язки сесії користувача до конкретного пристрою. На Windows для цього використовується чип Trusted Platform Module (TPM), на macOS — Secure Enclave.

Ці апаратні компоненти генерують унікальну пару публічного та приватного ключів для шифрування й розшифрування даних. Ключова властивість: приватний ключ фізично не може бути експортований із пристрою.

«Видача нових короткотривалих сесійних cookie залежить від того, чи може Chrome довести серверу наявність відповідного приватного ключа», — пояснює Google. Якщо викрадений cookie потрапляє на інший пристрій, де цього ключа немає — він миттєво стає недійсним і марним для атакуючого.
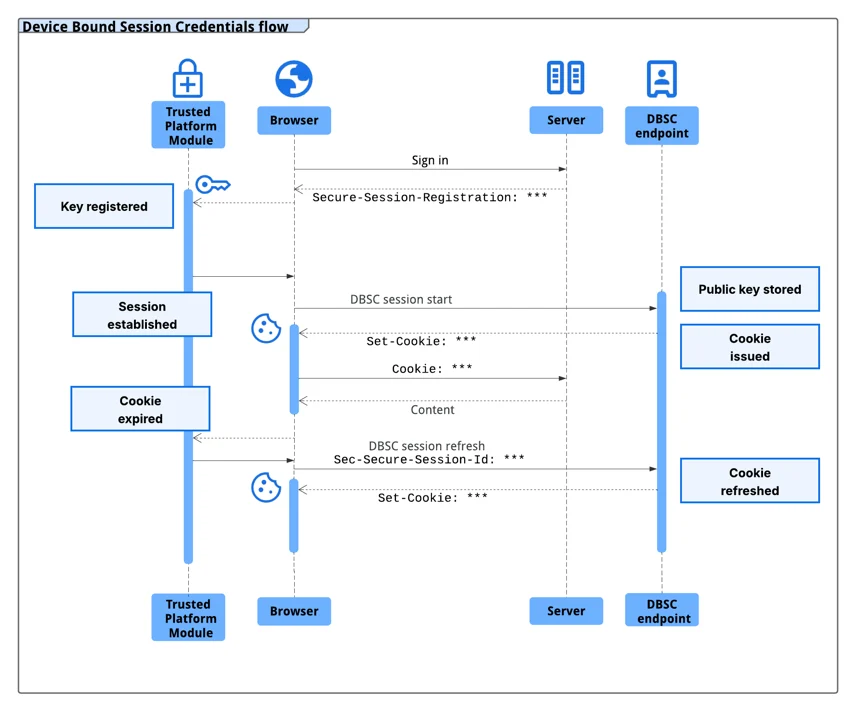
Взаємодія браузер-сервер в контексті протоколу DBSC

Конфіденційність і відкритий стандарт

Протокол DBSC розроблявся з урахуванням приватності: кожна сесія забезпечена окремим ключем. Це виключає можливість для вебсайтів відстежувати активність користувача в різних сесіях або на різних ресурсах з одного пристрою. При обміні даними передається лише публічний ключ, необхідний для підтвердження прив’язки до пристрою, — ідентифікатори пристрою не розкриваються.

Протокол розроблявся спільно з Microsoft як відкритий вебстандарт. До його формування також долучилися представники індустрії, відповідальні за вебзахист. Специфікації розміщено на сайті консорціуму World Wide Web Consortium (W3C).

Результати тестування та впровадження

Упродовж року тестування ранньої версії DBSC у партнерстві з кількома вебплатформами, зокрема Okta, Google зафіксувала помітне скорочення випадків викрадення сесій.

Веброзробники можуть підключити підтримку DBSC, додавши на бекенд спеціальні точки реєстрації та оновлення — без змін у фронтенді та без втрати сумісності з існуючими системами. Докладний посібник із впровадження доступний від Google, специфікації — на сайті W3C, а роз’яснення — на GitHub.
ТЕМИ:ChromeGoogleБраузерикібербезпека
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Fancy Bear: російські хакери атакують роутери TP-Link для викрадення паролів і держданих Fancy Bear: російські хакери атакують роутери TP-Link для викрадення паролів і держданих
Наступна стаття Схема пересилання пошти: кілька окремих адрес ведуть до однієї скриньки Як приховати справжню електронну адресу: аліаси, маски та поштові релеї

В тренді

Новий телефон середнього класу чи вживаний флагман: що вибрати у 2026 році
20.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
Кібербезпека

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ

12.10.2026
Як малює штучний інтелект
Сервіси

Як малює штучний інтелект: як працюють ШІ-генератори зображень і як користуватися ними безпечно

08.10.2026
Що таке Google Assistant і що з ним сталося: перехід на Gemini, приватність і налаштування
Смартфон

Що таке Google Assistant і що з ним сталося: перехід на Gemini, приватність і налаштування

07.10.2026
Шість найнебезпечніших браузерних атак 2026 року: від ClickFix до викрадення сесій
Кібербезпека

Шість найнебезпечніших браузерних атак 2026 року: від ClickFix до викрадення сесій

06.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?