

• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Microsoft розкриває нові подробиці російської хакерської кампанії проти України
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Microsoft розкриває нові подробиці російської хакерської кампанії проти України

Microsoft розкриває нові подробиці російської хакерської кампанії проти України

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
05.02.2022
Поширити
3 хв. читання
5BA1789B 8E9D 4DBF 8065 736E9D261E04 cx0 cy6 cw0 w1200 r1

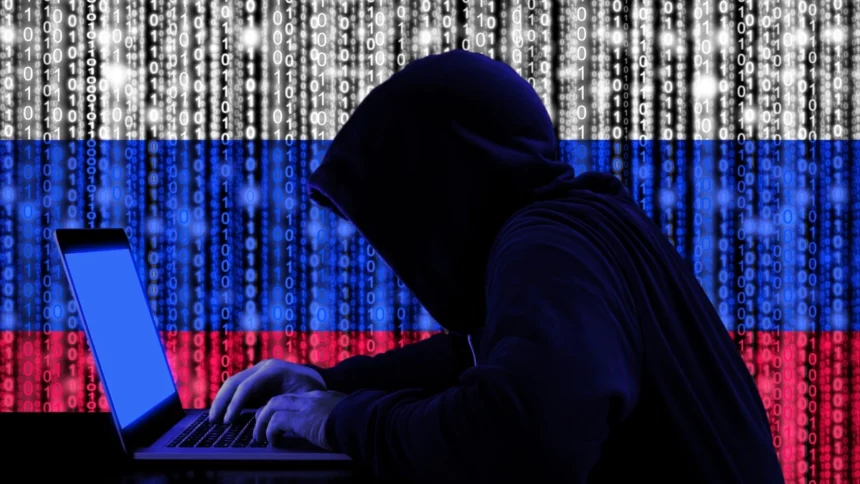
У п’ятницю Microsoft поділилася додатковою інформацією про тактику, прийоми та процедури (TTP), прийняті російською хакерською групою Gamaredon для сприяння серії атак кібер-шпигунства, спрямованих на декілька організацій в Україні за останні шість місяців.

Вважається, що атаки було спрямовано на урядові, військові, неурядові організації (НУО), судові, правоохоронні та некомерційні організації, головною метою їх є вилучення конфіденційної інформації, збереження доступу та використання її для переміщення у відповідні організації.

Центр розвідки загроз виробника Windows (MSTIC) відстежує кластер під псевдонімом ACTINIUM (раніше DEV-0157), дотримуючись своєї традиції ідентифікувати діяльність національної держави за іменами хімічних елементів.

Український уряд у листопаді 2021 року публічно оголосив про причетнісь Gamaredon до Федеральної служби безпеки (ФСБ) Росії та пов’язав його операції з Управлінням ФСБ Росії в Республіці Крим та місті Севастополь.

«З жовтня 2021 року ACTINIUM націлював або зламав облікові записи організацій, критичних для реагування на надзвичайні ситуації та забезпечення безпеки території України, а також організацій, які будуть залучені до координації розподілу міжнародної та гуманітарної допомоги Україні в умовах кризи», – йдеться в повідомленні дослідників MSTIC.

Варто зазначити, що Gamaredon являє собою унікальний набір атак, відокремлених від кібернаступів минулого місяця, які знищили декілька державних установ та юридичних осіб України за допомогою руйнівного зловмисного програмного забезпечення для видалення даних, замаскованого під програмне забезпечення-вимагач.

Атаки насамперед використовують фішингові листи як початковий вектор доступу, причому повідомлення містять вкладені макроси зі зловмисним програмним забезпеченням, які використовують віддалені шаблони, що містять шкідливий код, коли одержувачі відкривають підроблені документи.

Цікавою тактикою є те, що оператори також вбудовують «веб-помилку», схожу на піксель відстеження, в тіло фішингового повідомлення, щоб відстежувати, чи було повідомлення відкрите, після чого ланцюжок зараження запускає багатоетапний процес, який завершується розгортанням кількох бінарних файлів, у тому числі —

  • PowerPunch – дроппер і завантажувач на основі PowerShell, який використовується для віддаленого отримання виконуваних файлів наступного етапу
  • Pterodo – бекдор, що постійно розвивається, багатий на функції, який також має ряд можливостей, призначених для ускладнень аналізу
  • QuietSieve – сильно заплутаний двійковий файл .NET, спеціально призначений для вилучення даних і розвідки на цільовому хості

«Хоча сімейство шкідливих програм QuietSieve в першу чергу націлено на вилучення даних із зламаного хоста, воно також може отримувати та виконувати віддалене корисне навантаження від оператора», — пояснили дослідники, а також наголосили на його здатності робити знімки екрана зламаного хоста. приблизно кожні п’ять хвилин.

Це далеко не єдине вторгнення, яке влаштував зловмисник, який також торкнувся неназваної західної урядової організації в Україні минулого місяця через заповнене шкідливим програмним забезпеченням резюме для активного списку вакансій, розміщеного на місцевому порталі вакансій. У грудні 2021 року він також був спрямований на Державну міграційну службу країни.

Висновки також надходять, оскільки Cisco Talos у своєму продовженні аналізу січневих інцидентів розкриває деталі поточної кампанії дезінформації, яка намагається приписати атаки зіпсування та стирання українським групам, які тривають щонайменше дев’ять місяців.
ТЕМИ:GamaredonMicrosoftкібератака РосіїКібервійна
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття microsoft w11 Windows 11 проти Windows 10: усі відмінності нової ОС від Microsoft
Наступна стаття https cdn.cnn .com cnnnext dam assets 220120160222 01 twitter phone 2021 stock Як заборонити Twitter розкривати ваш обліковий запис через електронну пошту або номер телефону

В тренді

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
20.10.2026
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
Новини

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках

15.10.2026
Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?










