

• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Російські хакери намагалися атакувати енергосистему України
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Російські хакери намагалися атакувати енергосистему України

Російські хакери намагалися атакувати енергосистему України

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
13.04.2022
Поширити
4 хв. читання
hacker 26

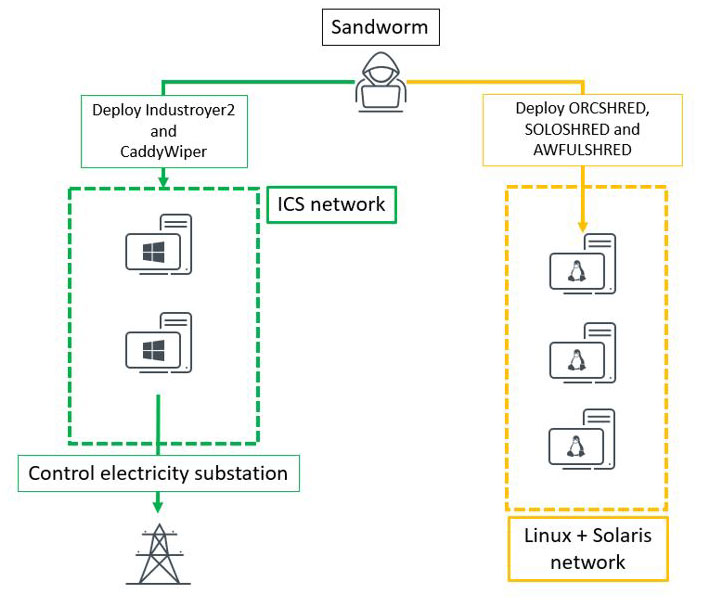
Урядова команда реагування на комп’ютерні надзвичайні події України CERT-UA, яка діє при Держспецзв’язку, повідомляє про кібератаку групи Sandworm (UAC-0082) на об’єкти енергетики України з використанням шкідливих програм Industroyer2 та CaddyWiper.

Задум зловмисників передбачав виведення з ладу декількох інфраструктурних елементів об’єкту атаки, а саме:

  • електричних підстанцій – за допомогою шкідливої програми Industroyer2. Причому кожен виконуваний файл містив статично вказаний набір унікальних параметрів для відповідних підстанцій.
  • електронних обчислювальних машин під управлінням операційної системи Windows (комп’ютерів користувачів, серверів, а також автоматизованих робочих місць АСУ ТП) – за допомогою шкідливої програми руйнівної дії CaddyWiper.
  • серверного обладнання під управлінням операційної системи Linux – за допомогою шкідливих скриптів-деструкторів.
  • активного мережевого обладнання.

Відомо, що організація-жертва зазнала двох хвиль атак. Первинна компрометація відбулася не пізніше лютого 2022 року. А на вечір п’ятниці, 8 квітня 2022 року, зловмисники планували відключення електричних підстанцій та виведення з ладу інфраструктури підприємства. Проте реалізації зловмисного задуму вдалося завадити.

Щоб виявити, чи є подібна загроза для інших організацій України, інформацію, зокрема і зразки шкідливих програм, передано міжнародним партнерам та підприємствам енергетичного сектору України.

Словацька фірма з кібербезпеки ESET, яка співпрацювала з CERT-UA для аналізу атаки, заявила, що спроба вторгнення включала використання зловмисного програмного забезпечення з підтримкою ICS і звичайних очищувачів дисків, при цьому зловмисник випустив оновлений варіант зловмисного програмного забезпечення Industroyer, яке вперше було розгорнуто під час нападу на українську енергосистему в 2016 році.

Industroyer, також відомий як «CrashOverride» і названий «найбільшою загрозою для промислових систем управління з часів Stuxnet», є модульним і здатним отримати пряме керування вимикачами на електророзподільній підстанції.

Нова версія складного та настроюваного шкідливого програмного забезпечення, як і його попередник, використовує протокол промислового зв’язку під назвою IEC-104 для захоплення промислового обладнання, такого як реле захисту, яке використовується в електричних підстанціях.

Криміналістичний аналіз артефактів, залишених Industroyer2, виявив мітку часу компіляції 23 березня 2022 року, яка вказує на те, що атака планувалася щонайменше на два тижні. Тим не менш, досі залишається незрозумілим, яким чином цільовий енергооб’єкт спочатку був скомпрометований, або як зловмисники перейшли з ІТ-мережі до мережі промислової системи управління (ICS).

ESET повідомила, що руйнівні дії проти інфраструктури компанії мали відбутися 8 квітня 2022 року, але в кінцевому підсумку були зірвані. Після цього через 10 хвилин на тій же машині передбачався запуск очищувача даних під назвою CaddyWiper, щоб стерти сліди зловмисного програмного забезпечення Industroyer2.

Поряд з Industroyer2 і CaddyWiper, мережа цільового постачальника енергії також була заражена черв’яком для Linux під назвою OrcShred, який потім використовується для поширення двох різних шкідливих програм для очищення, спрямованих на системи Linux і Solaris — AwfulShred і SoloShred — і виведення машин у непрацездатність.
russian hacker

«Україна знову опинилася в центрі кібератак, спрямованих на їхню критично важливу інфраструктуру», – заявили в ESET. «Ця нова кампанія Industroyer слідує за кількома хвилями атак, які були націлені на різні сектори в Україні».
ТЕМИ:CaddyWiperSandwormкібератака РосіїКібервійна
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Топ-10 невдач Microsoft Топ-10 невдач Microsoft
Наступна стаття cyberattack threat actor Виявлено нову кібератаку на державні організації України з використанням шкідливої програми IcedID

В тренді

Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?










