• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Російський ботнет Cyclops Blink починає атаку на маршрутизатори Asus
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Російський ботнет Cyclops Blink починає атаку на маршрутизатори Asus

Російський ботнет Cyclops Blink починає атаку на маршрутизатори Asus

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
17.03.2022
Поширити
5 хв. читання
Повільний інтернет вдома? 3 речі, які потрібно перевірити першими для швидшого Wi-Fi

Єдиним доступним варіантом може бути повернення до заводських налаштувань для заражених маршрутизаторів.

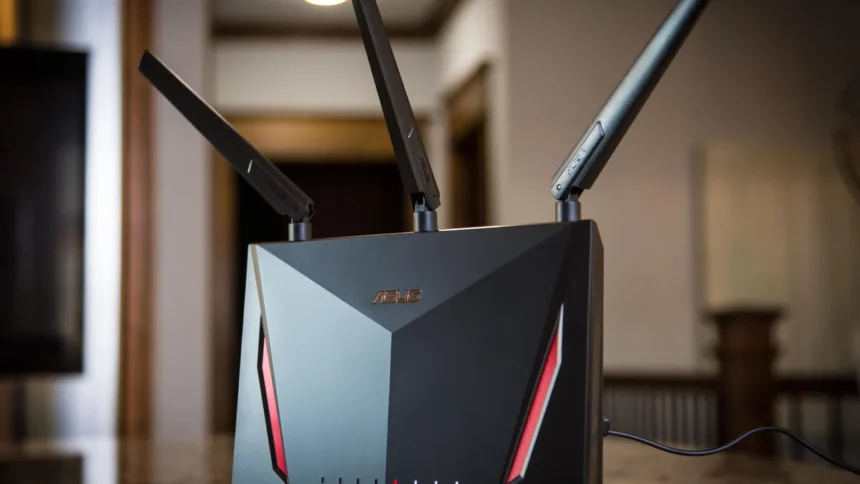
Ботнет Cyclops Blink тепер націлений на маршрутизатори Asus у новій хвилі кібератак.

Cyclops Blink – це модульний ботнет, який імовірно був створений російською групою розширених стійких загроз (APT) Sandworm/Voodoo Bear.

Кілька тижнів тому Національний центр кібербезпеки Великобританії (NCSC) і Агентство кібербезпеки та безпеки інфраструктури США (CISA), а також Агенство національної безпеки та ФБР попередили про існування ботнету.

За даними агентств, APT підтримується Головним управлінням розвідки Генерального штабу Росії (ГРУ) і його пов’язують із використанням шкідливого програмного забезпечення BlackEnergy проти української електромережі, Industroyer, NotPetya та кібератаками проти Грузії.

«Cyclops Blink, схоже, є заміною для зловмисного програмного забезпечення VPNFilter, викритого в 2018 році, яке використовувало мережеві пристрої, насамперед маршрутизатори невеликого офісу/домашнього офісу (SOHO) і пристрої для зберігання даних, підключені до мережі (NAS)», – попереджають агентства.

Цього тижня дослідники з кібербезпеки з Trend Micro заявили, що, хоча зловмисне програмне забезпечення «спонсується державою», воно, схоже, не активно використовується проти цілей, які б ґрунтувалися на державних інтересах Росії.

Однак пристрої WatchGuard Firebox і Asus, скомпрометовані ботнетом, «не належать до критично важливих організацій або тих, які мають очевидну цінність щодо економічного, політичного чи військового шпигунства» – важливий момент, на який слід звернути увагу, враховуючи нинішнє вторгнення Росії в Україну.

Незважаючи на те, що ботнет зайнятий підкріпленням загальних, відкритих пристроїв в Інтернеті, Trend Micro підозрює, що накопичення вузлів потім може бути використано для «побудови інфраструктури для подальших атак на високоцінні цілі».

Вперше виявлений у 2019 році, Cyclops Blink написаний на C і використовує TCP для зв’язку із сервером C2. Шкідливе програмне забезпечення використовує функції шифрування OpenSSL і намагатиметься отримати доступ до пристроїв.

Модульне зловмисне програмне забезпечення здатне читати та записувати з флеш-пам’яті пристрою, забезпечуючи збереження. Trend Micro також каже, що ці функції можуть дозволити йому «вижити до скидання до заводських налаштувань».

«Хоча його не можна використовувати як доказ атрибуції, попередній код нагадав нам процедуру з третього етапу коду процесу VPNFilter під назвою «dstr», яка мала на меті «замурувати» інфікований пристрій», — кажуть дослідники.

Інші модулі збирають інформацію про пристрій і дозволяють ботнету завантажувати та виконувати додаткові файли з Інтернету.

«Asus, імовірно, лише один із постачальників, на які зараз орієнтується Cyclops Blink», — кажуть дослідники. «У нас є докази того, що інші маршрутизатори також постраждали, але за даними звіту ми не змогли зібрати зразки шкідливого програмного забезпечення Cyclops Blink для інших маршрутизаторів, окрім WatchGuard та Asus».

У повідомленні з безпеки , опублікованому 17 березня, Asus заявила, що знає про Cyclops Blink і «розслідує» інциденти.

Постачальник закликав клієнтів скинути свої пристрої до заводських налаштувань за замовчуванням, оновити свої продукти до останньої прошивки та змінити будь-які облікові дані адміністратора за замовчуванням на більш надійні параметри. Крім того, Asus рекомендує залишити функцію віддаленого керування, вимкнену за замовчуванням.

«Якщо є підозра, що пристрої організації були заражені Cyclops Blink, краще придбати новий маршрутизатор», – додають Trend Micro. «Виконання скидання до заводських налаштувань може призвести до знищення конфігурації організації, але не базової операційної системи, яку змінили зловмисники».

Нижче наведено список постраждалих продуктів:

  • Прошивка GT-AC5300 під версією 3.0.0.4.386.xxxx
  • Прошивка GT-AC2900 під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC5300 під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC88U під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC3100 під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC86U під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC68U, AC68R, AC68W, AC68P під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC66U_B1 під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC3200 під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC2900 під версією 3.0.0.4.386.xxxx
  • Прошивка RT-AC1900P, RT-AC1900P під версією 3.0.0.4.386.xxxx
  • RT-AC87U (EOL)
  • RT-AC66U (EOL)
  • RT-AC56U (EOL)
ТЕМИ:AsusботнетКібервійна
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття 1045062335 0 182 1800 1199 1920x0 80 0 0 aa1eef8ae2841c84f45d7a2976731176 Уряд Німеччини застерігає від використання російського антивірусу Kaspersky
Наступна стаття Пошукові запити "як видалити акаунт Facebook" різко зросли після того, як Meta припинила фактчекінг У росії офіційно заборонили Facebook та Instagram

В тренді

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026
Що таке OSINT: як працює розвідка з відкритих джерел і хто такі осінтери
Кібербезпека

Що таке OSINT: як працює розвідка з відкритих джерел і хто такі осінтери

28.09.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?