Повідомлення від незнайомця, адресоване якійсь «Марії» чи «Олегу», виглядає як звичайна помилка. Насправді це один із найпоширеніших способів розпочати шахрайську розмову, яка через кілька тижнів закінчується пропозицією «вигідно інвестувати». У світі схему знають як pig butchering, в українських медіа — як «забій свиней». Трапляється вона і в українському сегменті Telegram.
Як виглядає перше повідомлення
Схема починається з короткого повідомлення від невідомого акаунта. Зміст майже завжди побутовий, а звертається відправник до людини, якої одержувач не знає. Типові формулювання виглядають так:
- «Привіт, Світлано! Наші домовленості щодо суботи в силі?»
- «Добрий день, Олеже. Документи вже підготували?»
- «Ви вчора казали, що будете вільні о шостій. Зустрічаємося?»
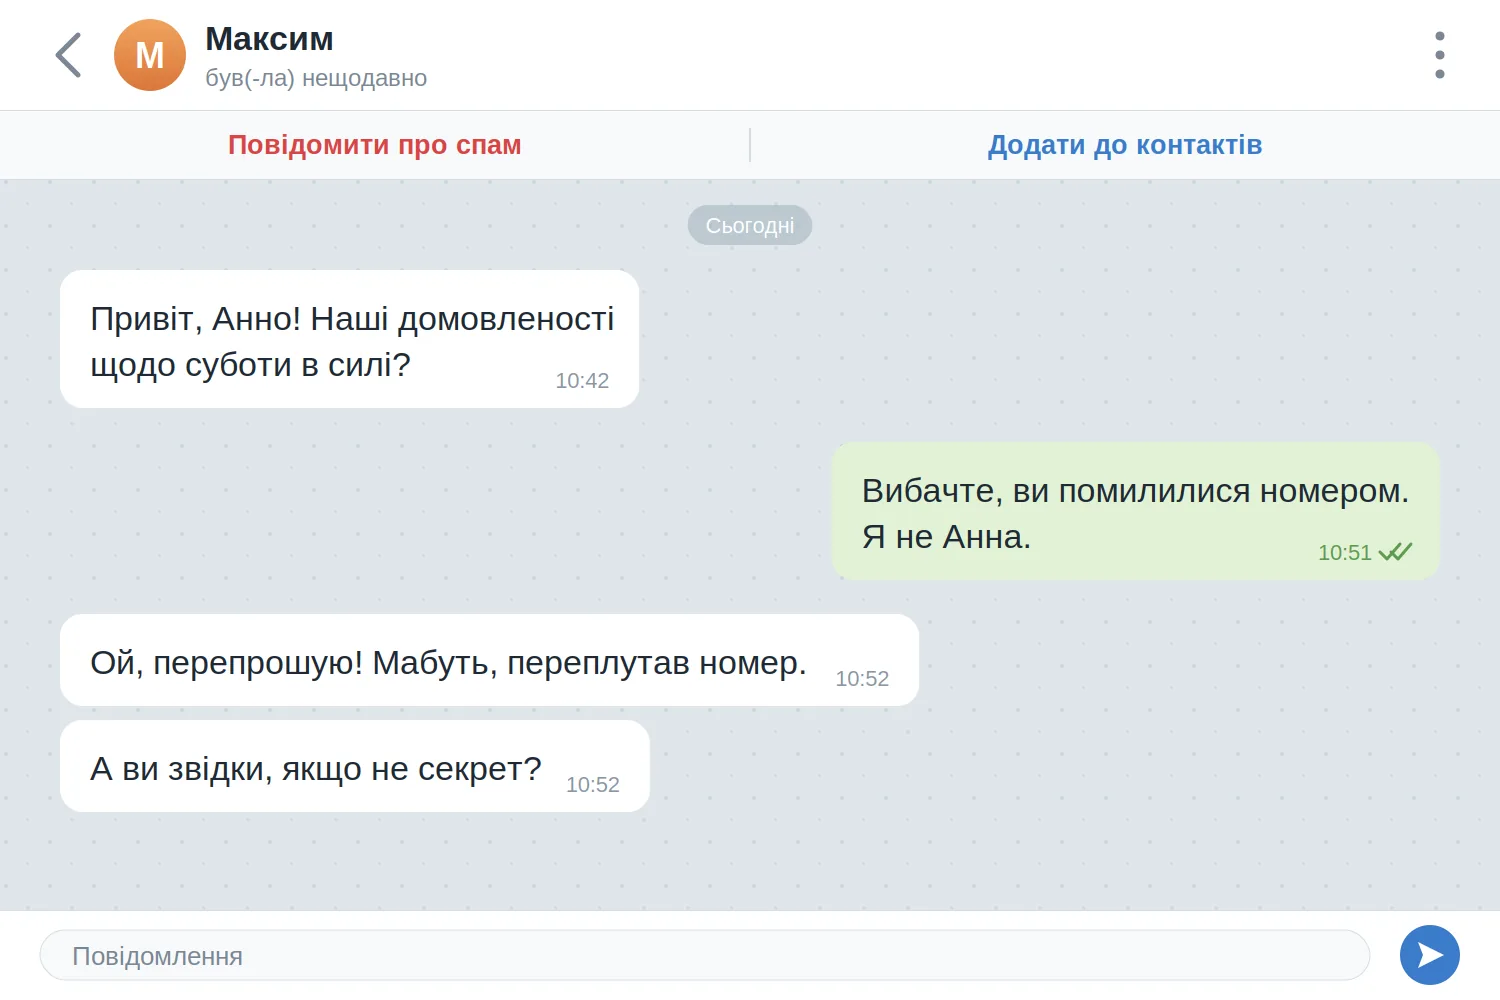
Розрахунок простий: більшість людей ввічливо пояснює, що відправник помилився. Саме цієї відповіді шахрай і чекає. Далі звучить вибачення і невимушене продовження: «Ой, перепрошую, мабуть, переплутав номер. А ви звідки?» Так «випадковий» контакт перетворюється на знайомство.
Федеральна торгова комісія США (FTC) описує той самий механізм. Отримавши відповідь, шахрай перепрошує, підтримує розмову, щоб подружитися, а здобувши довіру — пропонує поради щодо інвестицій у криптовалюту. FTC також наголошує: навіть коротка відповідь без продовження розмови підтверджує зловмисникам, що номер робочий. Це може обернутися новими дзвінками та повідомленнями від шахраїв.
Від «помилки» до «інвестиційної платформи»
Сценарії різняться деталями, але структура повторюється. ФБР у попередженні про криптоінвестиційні схеми виділяє чотири етапи: пошук жертви, вибудовування довіри, пропозиція «інвестиції» та викрадення коштів. У месенджері це зазвичай виглядає так:
- «Помилка». Повідомлення начебто не за адресою, вибачення, запитання про місто, роботу, захоплення.
- Дружба або роман. Щоденне листування, побажання доброго ранку й на добраніч, обмін фото. У співрозмовника привабливий профіль, а на знімках — подорожі, ресторани, дорогі автомобілі. Фото часто викрадені в інших людей або згенеровані ШІ.
- «Випадкова» згадка про гроші. Новий знайомий розповідає про успішні інвестиції — власні чи родича-«аналітика» — і пропонує допомогти «почати з малого».
- Фальшива платформа. Жертві надсилають посилання на сайт або застосунок, який імітує справжню біржу. Баланс на ньому швидко «зростає», а невелику суму навіть дозволяють вивести, щоб закріпити довіру.
- «Забій». Коли людина вкладає значні кошти або починає щось підозрювати, співрозмовник зникає, а «платформа» перестає працювати.
Таке листування може тривати від кількох тижнів до кількох місяців. Шахраї не поспішають: від рівня довіри залежить сума, яку вдасться викрасти.
Чому це називають «забоєм свиней»
Назва цинічна, але точна. Як свиню довго відгодовують перед забоєм, так і жертву тижнями «відгодовують» увагою та довірою, перш ніж забрати всі гроші, — пояснює «Економічна правда». За даними видання, шахраї діють за принципом «розпорошитися і чекати»: розсилають тисячі однотипних повідомлень у соцмережах, SMS і застосунках для знайомств, а далі працюють лише з тими, хто відповів.
За такими розсилками часто стоять не одинаки, а організовані «скам-центри» у Південно-Східній Азії. За оцінками ООН, на які посилається «Економічна правда», у 2023 році щонайменше 220 тис. людей були змушені працювати на такі центри в Мʼянмі та Камбоджі. Операторів забезпечують готовими інструкціями: як підтримувати розмову на будь-яку тему, як непомітно зʼясувати статки співрозмовника, як вести романтичне листування.
Чому саме Telegram
Шахраї в таких схемах уникають месенджерів, де видно їхній номер, і віддають перевагу застосункам на кшталт Telegram, де номер можна приховати. Ще одна характерна ознака — небажання говорити по відеозвʼязку.
Для українців Telegram залишається одним з основних каналів спілкування, тож і зловмисники активно працюють саме тут. За даними гарячої лінії з цифрової безпеки Nadiyno, у 2024 році 78 % звернень українців стосувалися зламу Telegram-акаунтів. Це інша загроза, але вона добре ілюструє, наскільки цей месенджер привабливий для шахраїв.
Держспецзвʼязку серед інструментів, якими зловмисники шукають жертв для «інвестиційних» схем, називає Telegram-канали та спеціально налаштовані боти — поряд із рекламою в соцмережах, телефонними дзвінками й фейковими сторінками псевдоекспертів.
Варіація: коли шахрай знає справжнє імʼя
Іноді «помилки» немає зовсім. Аналітики Malwarebytes описали повідомлення, яке складалося лише з імені одержувача та знака питання. Жодних посилань, погроз чи вимог — тільки розрахунок на рефлекторне «Так?» або «Хто це?».
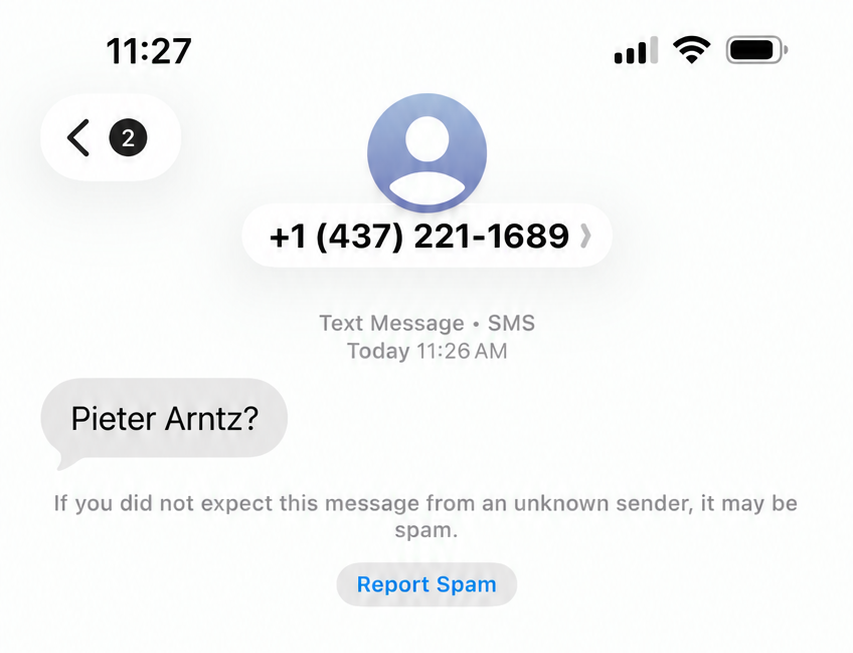
Правильне імʼя створює ілюзію, що пише хтось знайомий. Проте звʼязка «імʼя + номер телефону» легко потрапляє до шахраїв із витоків даних. Знайти таку інформацію можна і через боти-«пробивачі», зокрема російський «Глаз Бога». Знання імені не означає знайомства — це лише ознака того, що чиїсь дані вже опинилися в чужих руках.
Червоні прапорці
- Незнайомець пише іншій людині, а після пояснення замість простого «перепрошую» розпитує: «А ви звідки?»
- Надто швидке зближення: компліменти, щоденне листування, романтичний інтерес з боку людини, яку ніхто не бачив наживо.
- Профіль демонструє розкішне життя, а співрозмовник ухиляється від відеодзвінків.
- Розмова рано чи пізно переходить на інвестиції, криптовалюту, «гарантований дохід» або родича-фінансиста.
- Прохання зареєструватися на певній платформі, встановити застосунок віддаленого доступу чи переказати «невелику суму для старту».
- Тиск і поспіх: «пропозиція діє лише сьогодні», «місць залишилося мало».
Як захиститися
Не відповідати незнайомцям. Навіть «ви помилилися номером» сигналізує шахраєві, що номер активний, а власник готовий до розмови. Якщо є підозра, що пише хтось знайомий, краще звʼязатися з ним за відомим номером або через інший канал.
Поскаржитися і заблокувати. У чатах з невідомими акаунтами Telegram пропонує повідомити про спам і заблокувати відправника. Скарги допомагають модерації швидше виявляти масові розсилки.
Обмежити видимість номера. У розділі «Налаштування» → «Приватність і безпека» → «Номер телефону» варто дозволити бачити номер лише контактам або нікому, а пошук за номером обмежити «Моїми контактами». У пункті «Запрошення» можна заборонити стороннім додавати вас до груп, зокрема фіктивних «інвестиційних» спільнот.
Не переказувати гроші людям, знайомим лише онлайн. Це стосується не тільки «інвестицій», а й прохань оплатити квиток, митний збір чи лікування нового «друга».
Не встановлювати сторонні програми. Держспецзвʼязку окремо наголошує: «консультанти», які радять встановити застосунок віддаленого доступу на телефон чи компʼютер, намагаються дістатися до вашого онлайн-банкінгу.
Перевіряти платформу. Перш ніж вкладати кошти, варто знайти інформацію про компанію в офіційних джерелах і зʼясувати, чи має вона ліцензію Національної комісії з цінних паперів та фондового ринку (НКЦПФР). Обіцянка високого й швидкого прибутку без ризику — головна ознака пастки.
Що робити, якщо гроші вже переказано
- Негайно звʼязатися з банком через офіційний номер або застосунок, повідомити про шахрайство та заблокувати картку.
- Зберегти докази: скриншоти листування, профіль співрозмовника, посилання на «платформу», реквізити та адреси криптогаманців, на які надсилалися кошти.
- Подати електронне звернення до кіберполіції через cyberpolice.gov.ua.
- Отримати консультацію на безоплатній гарячій лінії з цифрової безпеки Nadiyno.
- Не довіряти «сервісам повернення коштів». Пропозиції повернути вкрадене за передоплату — ще одна поширена афера, розрахована саме на постраждалих.
Схема «помилкового номера» працює не завдяки технічній складності, а завдяки звичайним людським якостям — ввічливості, цікавості, самотності. Тому найнадійніший захист тут найпростіший: на повідомлення, адресовані «Анні», відповідати не потрібно.