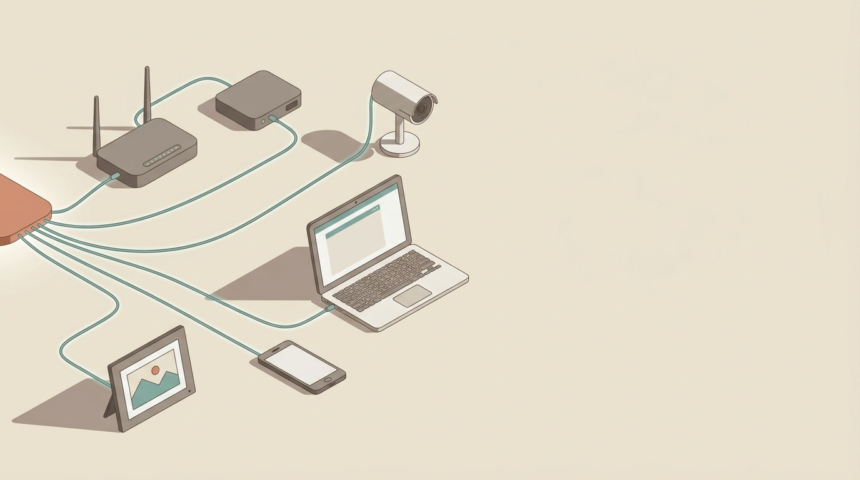
Ботнет — це мережа заражених шкідливим ПЗ компʼютерів, смартфонів, роутерів та інших підключених до інтернету пристроїв, якими зловмисник віддалено керує без відома власників. Саме так цей термін визначає ФБР у своїх попередженнях. Кожен заражений пристрій називають ботом, або «зомбі», а того, хто керує мережею, — ботмайстром (bot herder).
Сила ботнету — у кількості. Один зламаний роутер нічого не вирішує, але сотні тисяч чи мільйони пристроїв, які одночасно виконують одну команду, здатні вивести з ладу великий сервіс DDoS-атакою, розіслати мільйони фішингових листів або сховати слід злочинця за чужими IP-адресами. Власник зараженого пристрою найчастіше нічого не помічає: шкідлива програма працює у фоновому режимі й намагається не привертати уваги.
Як працює ботнет
Будь-який ботнет проходить три етапи.
- Зараження. Шкідливе ПЗ потрапляє на пристрій через вкладення у фішингових листах, піратські програми, «безкоштовні» VPN-застосунки, неоновлене програмне забезпечення з відомими вразливостями або стандартні паролі на роутерах і камерах. Деякі дешеві ТВ-приставки надходять у продаж уже зараженими: шкідливий код встановлено ще до покупки.
- Підключення до керування. Заражений пристрій звʼязується з сервером керування (command-and-control, C2) і чекає на команди. У класичній схемі таких серверів один або кілька, тож правоохоронці можуть «обезголовити» мережу, захопивши їх. Складніші ботнети будують децентралізовану пірингову (P2P) мережу, де боти передають команди один одному. Так працював, наприклад, Gameover Zeus, що суттєво ускладнювало його ліквідацію.
- Виконання команд. Ботмайстер розсилає завдання: атакувати сайт, розіслати спам, завантажити на пристрої інше шкідливе ПЗ, пропустити через них чужий трафік. Доступ до ботнету часто здають в оренду іншим злочинцям — це окремий кримінальний бізнес.
Які пристрої потрапляють у ботнети
Ще десять років тому ботнети складалися переважно з компʼютерів на Windows. Сьогодні до них потрапляє будь-яка техніка з доступом до мережі.
- Компʼютери та ноутбуки — традиційна мішень банківських троянів і завантажувачів шкідливого ПЗ.
- Роутери, IP-камери та відеореєстратори — пристрої інтернету речей, які рідко оновлюють і на яких часто залишаються заводські паролі. Саме на цьому побудований Mirai і його численні клони.
- Смарт-ТВ, ТВ-приставки, проєктори, цифрові фоторамки й автомобільні мультимедійні системи — ФБР попереджало про масове зараження саме таких пристроїв на Android з відкритим кодом.
- Смартфони — переважно через застосунки з неофіційних магазинів.
- Сервери — орендовані або зламані машини в дата-центрах, які дають ботнету значно більшу потужність, ніж домашні пристрої.
Для чого використовують ботнети
- DDoS-атаки. Боти одночасно надсилають запити до сайту чи сервера, доки той не перестане відповідати. Рекорди потужності оновлюються постійно: наприкінці 2025 року Cloudflare відбила атаку ботнету Aisuru/Kimwolf пікової потужності 31,4 Тбіт/с, яка тривала лише 35 секунд. Докладніше про цей тип атак — у матеріалі про DDoS-атаки.
- Резидентні проксі. Злочинці пропускають свій трафік через IP-адреси звичайних домашніх користувачів, щоб обійти антифрод-системи банків і приховати справжнє місцезнаходження. Власник зараженого пристрою ризикує опинитися в полі зору правоохоронців через дії, яких не вчиняв.
- Доставка іншого шкідливого ПЗ. Ботнети на зразок Emotet і Qakbot продавали доступ до заражених компʼютерів операторам програм-вимагачів.
- Крадіжка даних. Боти збирають логіни, паролі, дані банківських карток і файли сесій, які дають змогу увійти в обліковий запис без пароля.
- Спам і фішинг. Заражені компʼютери розсилають листи від імені власників. Emotet, наприклад, викрадав листування жертв і відповідав у наявних ланцюжках, тож отримувачі бачили знайоме імʼя і реальну переписку.
- Рекламне шахрайство. Боти «переглядають» рекламу й «клікають» по ній у прихованих вікнах браузера, а гроші рекламодавців отримують шахраї.
- Майнінг криптовалют за рахунок ресурсів чужих пристроїв — про цю загрозу є окремий матеріал щодо прихованого криптомайнінгу.
- Підбір паролів. Перебираючи паролі до облікових записів через мільйони різних IP-адрес, зловмисники обходять системи захисту, які блокують масові спроби входу з одного джерела. Мережу ботнету Popa, за даними Google, використовували саме для таких атак.
Ознаки того, що компʼютер став частиною ботнету
Найхарактерніша ознака — незвична мережева активність: компʼютер передає дані й навантажує інтернет-канал навіть тоді, коли ним ніхто не користується. Окремо жодна ознака не доводить зараження, але поєднання кількох — привід для негайної перевірки.
- Мережевий трафік у простої. Індикатор активності роутера постійно блимає, а диспетчер завдань показує мережеве навантаження, хоча всі програми закрито. Інтернет помітно сповільнився без видимої причини.
- Постійне навантаження на процесор. Вентилятор працює на повну, компʼютер гріється й гальмує в простої — так проявляються прихований майнінг і розсилання спаму.
- Невідомі процеси та програми. У диспетчері завдань чи автозавантаженні зʼявилися незнайомі програми, у браузері — розширення, які ніхто не встановлював.
- Вимкнений або непрацездатний антивірус. Захист не оновлюється чи не запускається, а сайти антивірусних компаній не відкриваються. Саме так поводився Conficker: він завершував процеси захисних програм і блокував доступ до сайтів про безпеку.
- Скарги знайомих на спам. Контакти отримують від власника пристрою підозрілі листи чи повідомлення з вкладеннями, яких він не надсилав.
- Капча на кожному кроці. Сайти частіше просять довести, що користувач не робот, листи повертаються з позначкою про спам, а провайдер попереджає про підозрілий трафік. Це ознака того, що IP-адресу вже внесено до чорних списків.
- Незрозумілі входи в облікові записи та сповіщення про зміну паролів, яких власник не ініціював.
Ознаки зараження роутера, ТВ-приставки та інших розумних пристроїв
На роутері чи камері немає антивірусу, тож зараження доводиться визначати непрямо. ФБР у попередженні щодо ботнету BadBox 2.0 називає такі тривожні сигнали:
- пристрій вимагає вимкнути Google Play Protect або встановлювати застосунки з незнайомих магазинів;
- ТВ-приставку рекламують як «розблоковану» з доступом до безкоштовного контенту;
- виробник — невідомий бренд, а Android на пристрої не сертифікований Google Play Protect;
- у домашній мережі фіксується незрозумілий або підозрілий трафік.
Для роутера додаткові ознаки — змінені DNS-сервери в налаштуваннях, невідомі правила переадресації портів і пароль адміністратора, який раптом перестав підходити.
Що робити, якщо пристрій заражено
- Відключити пристрій від мережі. Так він перестане брати участь в атаках і передавати дані зловмисникам.
- Перевірити компʼютер антивірусом. На Windows варто запустити повну перевірку, а краще — офлайн-сканування Microsoft Defender: воно виконується до завантаження системи й виявляє шкідливе ПЗ, яке маскується в запущеній ОС.
- Оновити операційну систему, браузер і всі програми.
- Змінити паролі з іншого, чистого пристрою. Спершу — пошта, банкінг і соцмережі; скрізь, де можливо, варто увімкнути двофакторну автентифікацію або ключі доступу. Також потрібно завершити всі активні сесії: сучасні інфостілери викрадають не лише паролі, а й сесії.
- Скинути роутер до заводських налаштувань, одразу встановити найновішу прошивку і задати новий складний пароль адміністратора.
- Позбутися підозрілих ТВ-приставок. Якщо шкідливий код вбудовано в прошивку ще на заводі, скидання налаштувань його не видаляє. Пристрій невідомого бренду з ознаками зараження надійніше замінити на сертифікований.
- Повідомити про інцидент. Організаціям варто звернутися до CERT-UA, приватним особам — до кіберполіції, якщо з облікових записів чи карток уже викрадено кошти.
Як захиститися від ботнетів
Компʼютер і смартфон
- Вчасні оновлення. Conficker у 2008 році поширювався через вразливість Windows, для якої Microsoft уже випустила виправлення, — заражалися ті, хто його не встановив.
- Обережність із вкладеннями. Emotet і Qakbot потрапляли на компʼютери переважно через листи з вкладеннями, замаскованими під рахунки чи повідомлення про доставку.
- Жодного піратського ПЗ і «безкоштовних» VPN сумнівного походження. Ботнет 911 S5 поширювався саме через безкоштовні VPN-застосунки та піратські програми.
- Надійний антивірус. Вбудований Microsoft Defender забезпечує базовий захист; антивіруси російського походження використовувати не варто.
- Застосунки лише з офіційних магазинів і перевірка дозволів, які вони запитують.
Роутер, камери та розумна техніка
- Змінити заводський пароль адміністратора одразу після встановлення. Mirai перебирав лише 62 поширені пари «логін — пароль», і цього вистачило для створення одного з найпотужніших ботнетів свого часу.
- Регулярно оновлювати прошивку або ввімкнути автоматичне оновлення.
- Вимкнути UPnP і віддалене адміністрування роутера, якщо в них немає потреби, — таку пораду дає американське агентство CISA.
- Купувати техніку відомих виробників з гарантованою підтримкою оновлень і уникати «розблокованих» ТВ-приставок із безкоштовним контентом.
- Виділити розумним пристроям окрему гостьову мережу, щоб заражена камера чи телевізор не мали доступу до компʼютерів і смартфонів.
Ботнет і ботоферма: у чому різниця
Ці поняття часто плутають, хоча йдеться про різні речі. Ботнет складається з чужих пристроїв, захоплених без відома власників. Ботоферма — це обладнання, яким зловмисники володіють самі: телефони й модеми, тисячі SIM-карток і програми, що автоматично керують фейковими акаунтами в соцмережах. Її мета — не технічна атака, а маніпулювання громадською думкою.
Масштаб таких схем показовий: у 2022 році СБУ повідомила про ліквідацію ботоферми, для якої зловмисники використовували 5 000 SIM-карток і 200 мобільних проксі-ферм для підміни IP-адрес.
Проти українських ресурсів застосовують і гібридні схеми. Проросійське угруповання NoName057(16), яке діє з березня 2022 року, залучало прихильників встановлювати на власні компʼютери програму DDoSia і платило їм криптовалютою за участь в атаках; паралельно група мала власний ботнет із кількох сотень серверів. У липні 2025 року міжнародна операція Eastwood за координації Європолу вивела з ладу центральну інфраструктуру угруповання, розслідування підтримувала й Україна. Понад тисячу прихильників мережі правоохоронці попередили про кримінальну відповідальність: добровільна участь у DDoS-атаках є злочином.
Найвідоміші ботнети: від Zeus до Popa
Zeus і Gameover Zeus (2007–2014)
Банківський троян Zeus зʼявився щонайменше у 2007 році і викрадав облікові дані до онлайн-банкінгу. Його версія Gameover Zeus, що виникла у 2011 році, використовувала децентралізовану P2P-мережу й, за оцінками, на які посилалося Міністерство юстиції США, заразила від 500 тисяч до 1 млн компʼютерів. За даними ФБР, збитки від ботнету перевищили 100 млн доларів, а звинувачення в його адмініструванні висунули росіянину Євгенію Богачову з Анапи. У червні 2014 року ботнет ліквідували в межах міжнародної операції; українські правоохоронці вилучили його сервери в Києві та Донецьку.
Conficker (2008)
Червʼяк Conficker зʼявився в листопаді 2008 року й поширювався через вразливість у службі Server Windows. Він уразив мільйони домашніх, корпоративних і урядових компʼютерів у 190 країнах та сформував величезний ботнет. Conficker блокував оновлення й антивіруси, тож позбутися його було складно, і він роками залишався однією з найпоширеніших інфекцій.
Mirai (2016)
Mirai перетворював на ботів роутери, IP-камери та відеореєстратори, перебираючи 62 стандартні пари «логін — пароль». У вересні 2016 року ботнет атакував блог журналіста Браяна Кребса з потужністю понад 620 Гбіт/с — одна з найбільших атак на той момент. А 21 жовтня 2016 року кілька хвиль атак на DNS-провайдера Dyn зробили недоступними численні популярні сайти для мільйонів користувачів. Після публікації вихідного коду Mirai зʼявилися десятки модифікацій, і нові варіанти ботнету атакують пристрої досі.
Methbot і 3ve (2014–2018)
Ці схеми рекламного шахрайства часто плутають. Methbot, викритий у 2016 році, працював на орендованих серверах у дата-центрах і лише імітував трафік домашніх користувачів, тож у класичному розумінні ботнетом не був. За даними Мінʼюсту США, він приніс шахраям щонайменше 7 млн доларів. Справжнім ботнетом була наступна схема тих самих людей — 3ve: вона використовувала понад 1,7 млн заражених компʼютерів, у прихованих браузерах яких «переглядалася» реклама на підроблених сайтах, і принесла щонайменше 29 млн доларів. У 2018 році ФБР разом із Google та іншими компаніями ліквідувало інфраструктуру 3ve, а вісьмом фігурантам — шістьом громадянам росії та двом громадянам Казахстану — висунули звинувачення.
Emotet (з 2014 року)
Emotet зʼявився у 2014 році як банківський троян і згодом перетворився на головні «двері» для кіберзлочинців: оператори продавали доступ до заражених компʼютерів угрупованням, які встановлювали програми-вимагачі. Поширювався він через листи з вкладеннями — підробленими рахунками, повідомленнями про доставку й навіть інформацією про COVID-19. У січні 2021 року Європол і Євроюст скоординували ліквідацію інфраструктури Emotet за участі правоохоронців восьми країн, серед яких була й Україна. Утім, уже в листопаді 2021 року ботнет почав відроджуватися — за допомогою іншого ботнету, TrickBot.
Qakbot (2007–2023)
Qakbot, також відомий як Qbot, діяв із 2007 року і поширювався через спам-листи. Через нього проникали в мережі жертв угруповання-вимагачі Conti, REvil, Black Basta та інші. У серпні 2023 року ФБР отримало доступ до інфраструктури ботнету, виявило понад 700 тисяч заражених компʼютерів і перенаправило їхній трафік на власні сервери, звідки пристрої отримали команду видалити шкідливу програму. Також було конфісковано близько 8,6 млн доларів у криптовалюті.
911 S5 (2014–2024)
ФБР назвало 911 S5 імовірно найбільшим ботнетом в історії. З 2014 до 2022 року він обʼєднав мільйони домашніх компʼютерів на Windows, повʼязаних із понад 19 млн унікальних IP-адрес. Шкідливе ПЗ поширювали через безкоштовні VPN-застосунки MaskVPN, DewVPN та інші, а також у збірках піратських програм. Доступ до заражених IP-адрес продавали злочинцям: лише шахрайство з американськими пандемічними виплатами на випадок безробіття, за оцінкою Мінʼюсту США, завдало збитків понад 5,9 млрд доларів. Імовірного адміністратора ботнету заарештували у травні 2024 року.
Операція Endgame (2024)
У травні 2024 року Європол провів найбільшу в історії операцію проти ботнетів: удар отримали мережі завантажувачів IcedID, SystemBC, Pikabot, Smokeloader, Bumblebee і Trickbot, через які поширювали програми-вимагачі. Правоохоронці вимкнули понад 100 серверів і захопили понад 2 000 доменів. Трьох підозрюваних затримали в Україні, ще одного — у Вірменії.
BadBox 2.0 (з 2023 року)
BadBox 2.0 складається з дешевих Android-пристроїв: ТВ-приставок, планшетів, проєкторів, автомобільних мультимедійних систем. Частину з них заражали ще до продажу, інші — під час встановлення застосунків із неофіційних магазинів. У червні 2025 року ФБР випустило попередження для споживачів, а в липні Google подала позов проти операторів ботнету, який, за її даними, охопив понад 10 млн пристроїв. Заражену техніку використовували як резидентні проксі та для рекламного шахрайства.
Aisuru/Kimwolf (2025)
Ботнет, що встановив рекорд потужності DDoS-атак. Наприкінці 2025 року Cloudflare відбила його атаку потужністю 31,4 Тбіт/с. Основу ботнету становлять заражені IoT-пристрої та роутери, а джерелами трафіку в рекордній кампанії були телевізори на Android.
Popa (2026)
2 липня 2026 року ФБР вилучило сотні доменів, повʼязаних із сервісом резидентних проксі NetNut і ботнетом Popa. За оцінкою Google, Popa налічував щонайменше 2 млн пристроїв, зокрема смарт-телевізорів і ТВ-приставок, на які програмний компонент потрапляв разом зі звичайними застосунками без явної згоди власників. Лише за один тиждень червня 2026 року вихідні вузли мережі використовували 316 різних угруповань — від кіберзлочинців до шпигунських груп. Материнська компанія NetNut, Alarum Technologies, заявила, що співпрацює зі слідством.