• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Anthropic звинуватила китайські ШІ-компанії у масовому викраденні даних з Claude
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Новини / Anthropic звинуватила китайські ШІ-компанії у масовому викраденні даних з Claude

Anthropic звинуватила китайські ШІ-компанії у масовому викраденні даних з Claude

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
24.02.2026
Поширити
4 хв. читання
Anthropic звинуватила китайські ШІ-компанії у масовому викраденні даних з Claude

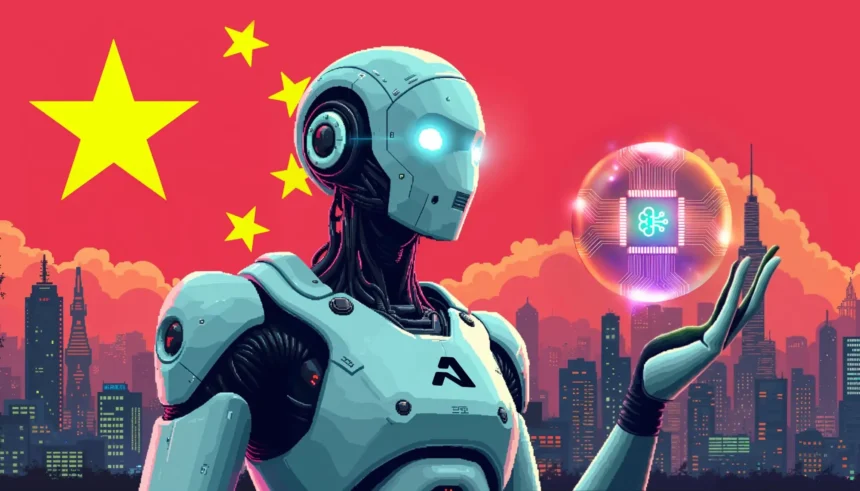
Американська компанія Anthropic звинуватила три китайські компанії у сфері штучного інтелекту у створенні понад 24 000 фальшивих облікових записів для доступу до її чат-бота Claude з метою вдосконалення власних моделей.

Зміст
  • Що таке дистиляція та чому це проблема
  • Масштаби атак
  • Зв’язок з експортним контролем чіпів
  • Загрози національній безпеці

За даними Anthropic, компанії DeepSeek, Moonshot AI та MiniMax сгенерували через ці акаунти понад 16 мільйонів запитів до Claude за допомогою техніки, відомої як «дистиляція». Як зазначає компанія, зловмисники «цілеспрямовано атакували найбільш унікальні можливості Claude: агентне міркування, використання інструментів і написання коду».

Що таке дистиляція та чому це проблема

Дистиляція — поширений метод навчання, який ШІ-лабораторії застосовують для створення менших і дешевших версій власних моделей. Проте конкуренти можуть використовувати цю техніку, щоб фактично скопіювати напрацювання інших розробників. На початку лютого OpenAI направила до Конгресу США меморандум із звинуваченнями на адресу DeepSeek у застосуванні дистиляції для наслідування своїх продуктів.

DeepSeek уперше привернула увагу світу рік тому, коли випустила відкриту модель міркування R1, яка за продуктивністю майже не поступалася провідним американським моделям, коштуючи значно дешевше в розробці. Очікується, що найближчим часом компанія представить DeepSeek V4 — модель, яка, за наявними даними, перевершуватиме Claude від Anthropic та ChatGPT від OpenAI у завданнях програмування.

Масштаби атак

Масштаб кожної атаки відрізнявся. Anthropic зафіксувала понад 150 000 запитів від DeepSeek, спрямованих на вдосконалення базової логіки та вирівнювання моделі — зокрема, на пошук безпечних альтернатив для відповідей на чутливі теми, що обходять цензурні фільтри.

Moonshot AI здійснила понад 3,4 мільйона запитів, орієнтованих на агентне міркування, використання інструментів, аналіз даних, розробку комп’ютерних агентів і комп’ютерний зір. Минулого місяця компанія випустила нову відкриту модель Kimi K2.5 та агента для написання коду.

MiniMax провела 13 мільйонів запитів, зосередившись на агентному програмуванні, використанні інструментів та оркестрації. Anthropic зазначає, що спостерігала за діями MiniMax у режимі реального часу: щойно була запущена остання версія Claude, компанія переспрямувала майже половину свого трафіку на викачування можливостей нової моделі.

Зв’язок з експортним контролем чіпів

Інциденти стаються на тлі тривають дискусій довкола американського експортного контролю над чіпами для ШІ. Минулого місяця адміністрація Трампа офіційно дозволила американським компаніям, зокрема Nvidia, постачати до Китаю передові ШІ-чіпи (зокрема H200). Критики стверджують, що послаблення обмежень збільшує обчислювальні потужності Китаю у ШІ в критичний момент глобальної технологічної конкуренції.

Anthropic підкреслює, що масштаб витоку, який здійснили DeepSeek, MiniMax і Moonshot, «потребує доступу до передових чіпів».

«Дистиляційні атаки тому лише підтверджують доцільність експортного контролю: обмежений доступ до чіпів обмежує і пряме навчання моделей, і масштаби незаконної дистиляції», — йдеться у блозі Anthropic.

Дмітрі Алперович, голова аналітичного центру Silverado Policy Accelerator та співзасновник CrowdStrike, заявив, що не здивований такими атаками.

«Вже давно було зрозуміло, що частина стрімкого прогресу китайських ШІ-моделей пояснюється крадіжкою через дистиляцію американських передових моделей. Тепер ми знаємо це напевно», — зазначив Алперович. За його словами, це дає ще вагоміші підстави відмовитися від продажу будь-яких ШІ-чіпів цим компаніям, що лише посилило б їхні позиції.

Загрози національній безпеці

Anthropic також попереджає, що дистиляція загрожує не лише американській технологічній першості, а й несе ризики для національної безпеки.

«Anthropic та інші американські компанії розробляють системи, які запобігають використанню ШІ державними та недержавними акторами для, наприклад, розробки біологічної зброї або проведення шкідливих кібератак», — зазначається в матеріалі компанії. «Моделі, створені через незаконну дистиляцію, навряд чи збережуть ці механізми захисту, а отже небезпечні можливості можуть поширюватися без більшості засобів безпеки».

Anthropic також звертає увагу на те, що авторитарні режими вже використовують передові ШІ-системи для «наступальних кіберопераций, дезінформаційних кампаній і масового стеження» — і ці ризики зростають, якщо такі моделі стають відкритими.

Компанія заявила, що продовжуватиме інвестувати у захисні механізми, які ускладнять проведення дистиляційних атак та спростять їх виявлення, і закликає до «скоординованої реакції з боку всієї ШІ-індустрії, хмарних провайдерів і регуляторів».
ТЕМИ:AnthropicClaudeDeepSeekвикрадення данихШтучний Інтелект
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Як очистити оперативну пам'ять Mac без шкоди для комп'ютера? Як очистити оперативну пам’ять Mac без шкоди для комп’ютера?
Наступна стаття chrome pdf 3165938051 PDF у браузері: зручно, але чи безпечно? Що потрібно знати користувачам Chrome

В тренді

rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
Сервіси

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge

18.10.2026
Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
Кібербезпека

Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026
Як малює штучний інтелект
Сервіси

Як малює штучний інтелект: як працюють ШІ-генератори зображень і як користуватися ними безпечно

08.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?