• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Хакери атакують європейських чиновників, щоб отримати інформацію про українських біженців
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Хакери атакують європейських чиновників, щоб отримати інформацію про українських біженців

Хакери атакують європейських чиновників, щоб отримати інформацію про українських біженців

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
03.03.2022
Поширити
4 хв. читання
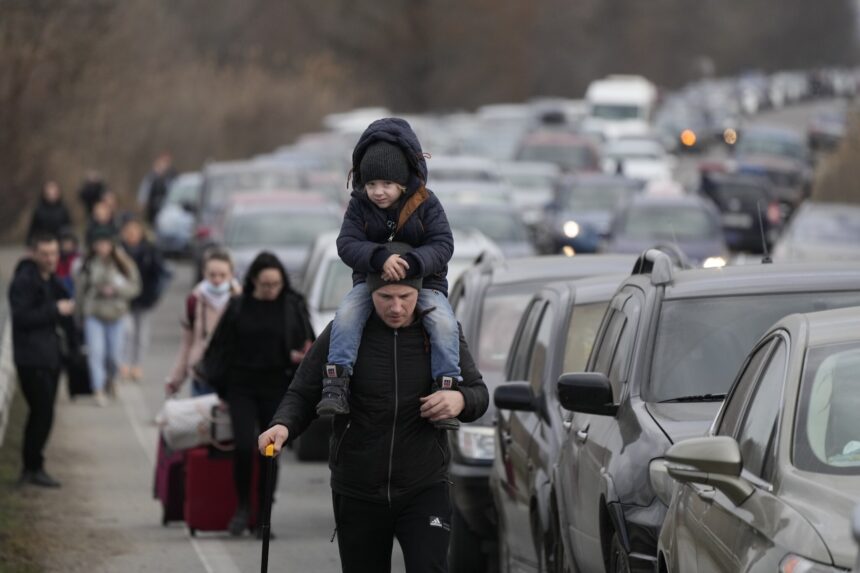
AP22057493128743

Були розкриті подробиці нової фішингової кампанії, яка спрямована на європейські урядові структури, що розглядається як спроба отримати розвідувальні дані про рух біженців і постачання в регіоні.

Компанія з безпеки підприємства Proofpoint, яка вперше виявила шкідливі електронні листи 24 лютого 2022 року, охрестила атаки соціальної інженерії « Asylu Ambuscade ».

«Електронний лист містив шкідливий вкладений файл, у якому використовуються теми соціальної інженерії, які стосуються екстреного засідання Ради Безпеки НАТО, яке відбулося 23 лютого 2022 року», – заявили дослідники Майкл Раггі та Зідека Касс у звіті, опублікованому у вівторок.

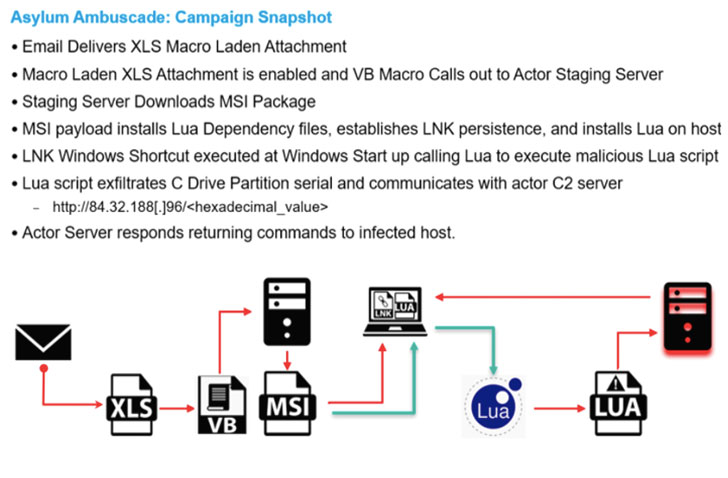
“Електронний лист також містив вкладений файл, який намагався завантажити шкідливе програмне забезпечення Lua під назвою SunSeed, яке націлене на персонал європейського уряду, якому поставлено завдання керувати транспортом і переміщенням населення в Європі”.

Висновки ґрунтуються на рекомендації Державної служби спеціального зв’язку та захисту інформації України (ДСЗЗІ), яка минулого тижня попередила про фішингові повідомлення, спрямовані на військових із вкладеними файлами ZIP, з метою крадіжки конфіденційної особистої інформації.

Proofpoint відмовився приписувати нещодавно спостережувану кампанію конкретному суб’єкту загрози, але зауважив, що збіг у часовій шкалі двох груп атак, використаних фішингових приманок та моделей віктимології збігаються з моделями білоруської національної державної групи під назвою UNC1151. (вона ж TA445 або Ghostwriter).
phishing

Одним із помітних аспектів Asylum Ambuscade є ймовірне використання скомпрометованого облікового запису електронної пошти українського військовослужбовця для розповсюдження повідомлень електронної пошти зі зловмисним програмним забезпеченням, що містять файл XLS з підтримкою макросів, який доставляє SunSeed на заражені хости, що означає, що остання кампанія може бути продовженням цих атак.

«Приманки соціальної інженерії, використані в цій фішинговій кампанії, були дуже вчасними, після засідання Ради Безпеки НАТО 23 лютого 2022 року та новини про «список вбивств» російського уряду, спрямованого на українців, який почав поширюватися в західних ЗМІ 21 лютого, 2022 рік», – зазначили дослідники.

SunSeed, зі свого боку, функціонує як завантажувач, який встановлює зв’язок із сервером, керованим хакером, щоб отримати корисні навантаження наступного етапу виконання.

Компанія з кібербезпеки, що базується в Саннівейлі, зазначила, що атаки спеціально виділили осіб, яким було покладено обов’язки, пов’язані з транспортуванням, фінансовим і бюджетним розподілом, адміністрацією та переміщенням населення в Європі.

Розкриття інформації з’явилося в той час, коли посилення військового вторгнення Росії в Україну поляризувало кіберпростір, і активісти, кіберзлочинці, дослідники білих капелюхів і технологічні компанії вибирають сторону в конфлікті.

В окремому оновленні, опублікованому в середу, Українська група реагування на комп’ютерні надзвичайні ситуації (CERT-UA) назвала поточні події «інформаційно-психологічною війною», закликаючи людей у ​​країні ретельно стежити за своїми обліковими записами на наявність нерозпізнаних пристроїв, увімкнути двофакторну автентифікацію та використовувати програми для обміну повідомленнями з наскрізним шифруванням.

Більше того, компанія з безпеки електронної пошти Avanan заявила , що починаючи з 27 лютого, вона стала свідком восьмикратного збільшення атак електронною поштою, які відбувалися з Росії, принаймні деякі з них були спрямовані на виробництво, міжнародні доставку та транспортні компанії, розташовані в США та Європі.

«У світлі російсько-української війни, що триває, дії довірених осіб, як-от TA445, продовжуватимуть націлюватися на європейські уряди для збору розвідувальних даних про переміщення біженців з України та з питань, важливих для російського уряду», — заявили дослідники.

Джерело: The hacker news
ТЕМИ:GhostwriterКібервійнаросійські хакери
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Rusia Ucrania Google Maps Боротьба з російською дезінформацією через огляди ресторанів Google
Наступна стаття Як налаштувати приватність публічного профілю Reddit Reddit забороняє всі посилання на російські державні ЗМІ, включаючи RT і Sputnik

В тренді

AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026
Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026
Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
20.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026
Що таке OSINT: як працює розвідка з відкритих джерел і хто такі осінтери
Кібербезпека

Що таке OSINT: як працює розвідка з відкритих джерел і хто такі осінтери

28.09.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?