Дослідники ESET задокументували еволюцію MATCHBOIL — завантажувача на C#, який кібершпигунське угруповання UAC-0099 використовує в атаках на українські компанії з різних галузей. Шкідливе ПЗ поширюється через посилання в цільових фішингових листах.
Усі жертви, яких ESET зафіксувала у своїй телеметрії, перебувають в Україні. У липні–серпні 2025 року зразки завантажувача виявили в кількох транспортних компаніях, у грудні того ж року — на виробничому підприємстві, а в червні 2026 року — в компанії енергетичного сектору.
MATCHBOIL завантажує шкідливий компонент із командного сервера (C&C), встановлює його на компʼютер жертви та забезпечує його автозапуск. Здебільшого таким компонентом є бекдор MATCHWOK, який використовує лише UAC-0099. Уперше MATCHBOIL описала CERT-UA у серпні 2025 року, проте, судячи з часових позначок компіляції виявлених зразків, ESET вважає, що його розробка тривала щонайменше з квітня 2024 року.
Кожна версія складніша за попередню
Фахівці ESET проаналізували зразки MATCHBOIL за період від квітня 2024 до квітня 2026 року і зафіксували численні зміни, впроваджені за відносно короткий час, — від структури коду до способу маскування. Ранні версії приховували код за допомогою перейменування недрукованими символами Unicode, а наприкінці 2025 року зловмисники перейшли на комерційний обфускатор Eziriz .NET Reactor, що значно ускладнює аналіз.
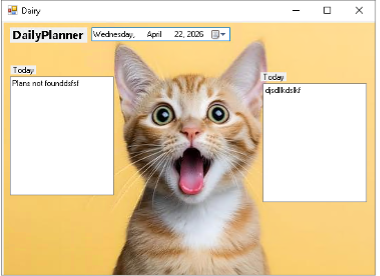
Тоді ж у MATCHBOIL зʼявилися перевірки, чи не запущено його в ізольованому середовищі (пісочниці), а також підробний графічний інтерфейс: якщо жертва запускала файл вручну, то бачила вікно нібито щоденника-планувальника. На початку 2026 року його замінили менш помітною утилітою для пошуку в текстових файлах.
Найновіший варіант, виявлений у квітні 2026 року, вперше являє собою DLL-бібліотеку, яку запускає окремий завантажувач. CERT-UA описує цю версію під назвою MATCHBOIL.V2.
На думку ESET, такий темп змін свідчить: UAC-0099 прагне не лише уникати виявлення захисними рішеннями, а й зробити завантажувач одним із ключових інструментів для майбутніх атак.
MATCHBOIL поширюється через шкідливі посилання в цільових фішингових листах. Після переходу за посиланням завантажується архів зі сценарієм VBScript, який своєю чергою завантажує та запускає MATCHBOIL на компʼютері жертви. Ця шкідлива програма перетворилася з одноразового завантажувача на інструмент, здатний встановлювати зʼєднання з командним сервером кожні дві хвилини.
Атака спрацьовує лише тоді, коли жертва сама запускає отриманий сценарій, — саме для цього зловмисники вдаються до соціальної інженерії.
Свої командні сервери UAC-0099 розміщує на віртуальних приватних серверах (VPS), зокрема BitLaunch, а приховує їх за хмарними сервісами, зокрема Cloudflare.
Хто стоїть за атаками
UAC-0099 — кібершпигунське угруповання, яке діє щонайменше з 2022 року; CERT-UA уперше повідомила про нього в червні 2023 року. Його цілі — державні організації, фінансові установи та ЗМІ в Україні. З огляду на вибір цілей ESET із середнім рівнем упевненості вважає, що угруповання діє в інтересах росії. Дослідники також припускають, що UAC-0099 може забезпечувати початковий доступ до систем жертв для Sandworm — ще одного проросійського угруповання, відомого руйнівними атаками в Україні.
Українські користувачі продуктів ESET, які виявили шкідливу активність у власних IT-системах, можуть звернутися до цілодобової служби технічної підтримки за телефоном +380 44 545 77 26 або електронною адресою [email protected].