Програма-вимагач здатна зупинити роботу підприємства, лікарні чи органу влади: файли зашифровано, сервери недоступні, а зловмисники ще й погрожують оприлюднити викрадені дані. Американські агентства CISA, ФБР, АНБ і центр MS-ISAC узагальнили свій оперативний досвід у спільному посібнику #StopRansomware Guide — одному з найповніших публічних зводів практик захисту від вимагачів. CyberCalm відібрав і адаптував ключові рекомендації для українських організацій: від резервного копіювання до чекліста дій у перші години атаки.
Чим небезпечні програми-вимагачі сьогодні
Програма-вимагач — це шкідливе ПЗ, яке шифрує файли на пристрої й робить непридатними як самі дані, так і системи, що від них залежать. За розшифрування зловмисники вимагають викуп. Як зазначають автори посібника, з часом кіберзлочинці зробили свої атаки руйнівнішими: перед шифруванням вони викрадають дані жертви й тиснуть на неї погрозою їх оприлюднити. Поєднання цих двох тактик називають подвійним вимаганням. Трапляються й атаки взагалі без шифрування — лише з крадіжкою даних і шантажем.
Для організації такий інцидент означає втрату доступу до даних, без яких неможливо надавати критично важливі послуги, а також фінансові й репутаційні збитки. За оцінкою агентств, це болісно для організацій будь-якого розміру — як у момент атаки, так і під час відновлення, яке іноді триває довго. Базово про те, як працюють такі загрози, CyberCalm розповідав у матеріалі «Що таке вірус-вимагач і як від нього захиститися».
Що таке посібник #StopRansomware
Посібник підготовлено в межах Спільної робочої групи з протидії програмам-вимагачам (Joint Ransomware Task Force, JRTF) — міжвідомчого обʼєднання, яке Конгрес США створив у 2022 році. Співголовами групи є CISA і ФБР.
Першу версію документа CISA і MS-ISAC випустили у вересні 2020 року. У травні 2023-го до авторів долучилися ФБР і АНБ, а посібник отримав нинішню назву й нові розділи: про викрадені облікові дані, просунуті форми соціальної інженерії, хмарні резервні копії, архітектуру нульової довіри та пошук загроз під час реагування. Оновлення жовтня 2023 року додало поради щодо посилення протоколу SMB і браузерів, попередження про зловмисників, які видають себе за працівників ІТ-служби, та ознаки витоку даних через будь-які порти. У підготовці документа також брала участь Microsoft.
Посібник складається з двох частин. Перша — практики підготовки та запобігання, згруповані за типовими шляхами проникнення зловмисників. Друга — покроковий чекліст реагування на атаку. Рекомендації узгоджено з базовими цілями кібербезпеки (Cross-Sector Cybersecurity Performance Goals, CPG), які CISA розробила разом з Національним інститутом стандартів і технологій США (NIST) як мінімальний набір заходів для будь-якої організації. Документ адресовано ІТ-фахівцям, а також усім, хто в організації відповідає за політики реагування на кіберінциденти.
Підготовка: резервні копії, план реагування і нульова довіра
Резервні копії, які переживуть атаку
Головна рекомендація агентств — зберігати офлайн-копії критичних даних у зашифрованому вигляді і регулярно перевіряти їхню доступність та цілісність у сценарії аварійного відновлення. Офлайн-зберігання принципове: більшість угруповань цілеспрямовано шукає доступні резервні копії, щоб видалити або зашифрувати їх і залишити жертві єдиний варіант — заплатити. Крім того, зловмисники збирають збережені в мережі облікові дані, щоб дістатися до систем резервного копіювання, а невиправлені рішення для бекапу атакують за допомогою публічних експлойтів.
Автоматичне копіювання в хмару саме по собі може не врятувати: якщо локальні файли вже зашифровано, синхронізація перенесе їх у хмару й здатна перезаписати неушкоджені версії.
- «Золоті образи». Варто підтримувати в актуальному стані шаблони критичних систем — з налаштованою операційною системою і потрібним ПЗ, — щоб швидко розгорнути сервер чи віртуальну машину заново. Хмарні ресурси радять описувати як код (Infrastructure as Code, IaC), тримати шаблони під контролем версій і зберігати їхні копії офлайн.
- Інсталятори й ліцензії. Разом із резервними копіями слід зберігати вихідний код або інсталятори застосунків і ліцензійні угоди: образ системи не завжди коректно встановлюється на інше обладнання.
- Резервне обладнання. Застаріле «залізо» може ускладнити відновлення з образів, тому його варто вчасно оновлювати.
- Кілька хмарних постачальників. Для копіювання «хмара — хмара» агентства радять мультихмарну схему на випадок, якщо скомпрометовано всі облікові записи в одного постачальника. Незмінні (immutable) сховища захищають дані без окремого середовища, але їх слід застосовувати обережно: вони відповідають не всім регуляторним вимогам, а помилка в налаштуваннях може дорого коштувати.
План реагування на інциденти
Організації потрібен базовий план реагування на кіберінциденти і повʼязаний із ним комунікаційний план із процедурами на випадок атаки вимагача та витоку даних. План слід регулярно відпрацьовувати на навчаннях, а його паперова та офлайн-версії мають бути під рукою — під час атаки електронні документи можуть виявитися недоступними.
- План і комунікаційну стратегію письмово затверджує керівник організації, а всі ланки управління мають їх знати й розуміти.
- Процедури повідомлення про витік даних третім сторонам і регуляторам мають відповідати чинному законодавству.
- Комунікаційний план варто доповнити шаблонами заяв для клієнтів і ЗМІ, а також заздалегідь домовитися, якими подробицями ділитися всередині організації та публічно.
Архітектура нульової довіри
Агентства радять упроваджувати архітектуру нульової довіри (Zero Trust Architecture, ZTA) і максимально деталізувати контроль доступу. Цей підхід виходить з того, що мережу вже скомпрометовано, тому кожен запит на доступ до даних чи сервісів оцінюють окремо й надають лише мінімально необхідні права.
Як вимагачі проникають у мережу і як закрити кожен шлях
Профілактичні рекомендації посібника згруповано за найпоширенішими векторами початкового доступу. Нижче — головне з кожної групи.
Вразливості й помилки налаштувань на периметрі
- Не виставляти в інтернет сервіси на кшталт протоколу віддаленого робочого столу (RDP). Якщо без цього не обійтися, потрібні компенсаційні заходи безпеки, а на доступних з мережі системах слід вимкнути всі непотрібні застосунки й протоколи.
- Регулярно сканувати вразливості, передусім на пристроях, доступних з інтернету, щоб зменшити поверхню атаки.
- Вчасно встановлювати оновлення ОС і програм — насамперед для серверів, доступних з інтернету, та ПЗ, що обробляє дані з мережі: браузерів, їхніх плагінів і переглядачів документів. Особливо це стосується вразливостей, які вже активно експлуатують.
- Малому й середньому бізнесу, якому складно підтримувати власні сервери в актуальному стані, агентства радять переносити системи пошти та керування ідентифікацією до надійних керованих хмарних провайдерів. Це зменшує, хоча й не усуває, навантаження на адміністрування.
- Правильно налаштовувати всі пристрої — локальні, хмарні, мобільні та особисті пристрої працівників (BYOD) — і закривати порти й протоколи, які не потрібні для роботи, наприклад RDP на TCP-порту 3389. У хмарі варто уникати ручних розгортань і регулярно шукати «дрейф» конфігурацій — ресурси, змінені в обхід затверджених шаблонів.
- Обмежити RDP. Зловмисники часто заходять у мережу через погано захищені віддалені сервіси, а потім пересуваються нею штатним RDP-клієнтом Windows. Агентства радять провести аудит систем із RDP, закрити невикористовувані порти, блокувати обліковий запис після кількох невдалих спроб входу, увімкнути багатофакторну автентифікацію (MFA) і журналювати спроби входу.
- Захистити VPN. Шлюзи VPN, мережеве обладнання та пристрої для віддаленої роботи потрібно оновлювати, а на всіх VPN-зʼєднаннях — вмикати MFA. Якщо MFA ще немає, працівники на віддаленці мають використовувати паролі щонайменше з 15 символів.
- Посилити протокол SMB, через який вимагачі поширюються мережею організації:
- вимкнути застарілий SMBv1 і перейти на SMBv3, попередньо усунувши залежності від старої версії; вимагати SMB 3.1.1 — він підтримує перевірку цілісності до автентифікації, посилене AES-шифрування та криптографічне підписування;
- блокувати TCP-порт 445 на зовнішньому брандмауері в обох напрямках, а також порти 137, 138 і 139;
- обмежити внутрішній SMB-трафік лише потрібними зʼєднаннями: робочим станціям Windows зазвичай потрібен звʼязок із контролерами домену, але не одна з одною;
- увімкнути шифрування SMB, а якщо це неможливо — обовʼязкове підписування на клієнтах і серверах: воно запобігає частині атак типу «людина посередині» та pass-the-hash;
- за можливості використовувати SMB over QUIC (Windows 11, Windows Server 2022 Datacenter: Azure Edition), де весь трафік загорнуто в TLS 1.3, а також журналювати й відстежувати SMB-трафік.
Викрадені облікові дані
- MFA, стійка до фішингу, — для всіх сервісів, насамперед пошти, VPN і облікових записів із доступом до критичних систем. Про системи, які не підтримують чи не вимагають MFA, і про користувачів без неї слід повідомляти керівництву. Як наступний крок агентства пропонують безпарольну автентифікацію — відбиток пальця, розпізнавання обличчя, PIN-код пристрою чи криптографічний ключ.
- Моніторинг даркнету на предмет витоку облікових даних працівників і системи керування ідентифікацією та доступом (IAM) для контролю ролей і привілеїв.
- Змінити стандартні логіни й паролі адміністраторів і не використовувати root-доступ для щоденної роботи.
- Паролі щонайменше з 15 символів, унікальні для кожного сервісу. Менеджери паролів допомагають їх створювати й зберігати, але доступ до них самих слід обмежити й захистити MFA.
- Блокувати обліковий запис після кількох невдалих спроб входу та відстежувати підбір паролів (brute force) і атаки password spraying.
- Через групові політики заборонити збереження паролів у браузері; паролі зберігати в захищеній базі з надійним хешуванням.
- Для систем, старших за Windows Server 2019 і Windows 10, де немає вбудованого рішення, — впровадити LAPS для керування паролями локальних адміністраторів. Втім, агентства радять оновитися до новіших версій.
- Захистити процес LSASS від створення дампів памʼяті: увімкнути відповідне правило зменшення поверхні атаки (ASR) і Credential Guard, а для Windows Server 2012 R2 — режим Protected Process Light для LSA.
- Розділити облікові записи адміністраторів і користувачів. Адміністративні облікові записи використовують лише для адміністрування; якщо працівнику потрібні права адміністратора на власному компʼютері, для цього заводять окремий обліковий запис без доступу до серверів.
- Під час віддаленого підключення використовувати PowerShell Remoting, Remote Credential Guard або RDP у режимі обмеженого адміністратора, щоб не передавати облікові дані напряму, і щороку навчати працівників правил роботи з паролями.
Фішинг
- Програма навчання працівників розпізнавати фішинг і повідомляти про підозрілу активність.
- Позначати зовнішні листи в поштових клієнтах і фільтрувати на поштовому шлюзі повідомлення з відомими шкідливими ознаками, а підозрілі IP-адреси — блокувати на брандмауері.
- Фільтрувати вкладення тих типів, у яких найчастіше приходить шкідливе ПЗ, і переглядати список щонайменше раз на пів року. Агентства наводять приклад вкладень OneNote, які використовували у фішингових кампаніях, і нагадують: шкідливе ПЗ часто пакують в архіви з паролем, щоб обійти антивірус і поштові фільтри.
- Налаштувати DMARC разом з SPF і DKIM. DMARC захищає домен організації від підробки, але від вхідних підроблених листів рятує лише тоді, коли домен відправника теж його використовує.
- Вимкнути макроси в документах Microsoft Office, що надходять поштою. Нові версії Office блокують VBA-макроси з інтернету за замовчуванням, для старіших це налаштовують вручну.
- Вимкнути Windows Script Host, який дозволяє запускати скрипти.
Шкідливе ПЗ-«попередник»
Зараження вимагачем часто є лише фінальним етапом давнього непоміченого зламу. Багато атак починаються з інфекцій на кшталт QakBot, Bumblebee чи Emotet, а іноді вимагача запускають, щоб замести сліди попередньої діяльності — наприклад, компрометації корпоративної пошти (BEC).
- Централізовано керований антивірус з автоматичним оновленням сигнатур, налаштований передавати попередження службі безпеки.
- Білі списки застосунків і/або EDR на всіх пристроях, щоб запускалося лише дозволене ПЗ. У Windows для цього є WDAC і AppLocker: перший активно розвивається, другий отримує лише виправлення безпеки, тож AppLocker радять використовувати як доповнення для тонкого налаштування.
- Система виявлення вторгнень (IDS) для пошуку командно-контрольного трафіку та іншої підозрілої активності, яка передує розгортанню вимагача.
- Sysmon від Microsoft: починаючи з версії 14, параметр FileBlockExecutable дає змогу блокувати створення шкідливих виконуваних файлів і DLL за їхніми хешами.
Просунута соціальна інженерія
Окремо посібник виділяє методи, які заманюють жертву без класичного фішингового листа:
- SEO-отруєння — зловмисники створюють шкідливі сайти й за допомогою пошукової оптимізації виводять їх на верхні позиції у видачі, звідки користувачі потрапляють на фішингові сторінки чи завантажують шкідливе ПЗ.
- Drive-by-завантаження — шкідливий код потрапляє на пристрій під час відвідування сайту, що здається легітимним. На такі сторінки ведуть фішингові листи та оманливі спливаючі вікна.
- Шкідлива реклама (malvertising) — заражені оголошення, які трапляються навіть на звичних сайтах і перенаправляють на шкідливі ресурси.
- Видавання себе за працівників — вимагачі телефонують або пишуть SMS від імені ІТ-відділу чи служби підтримки, щоб виманити облікові дані. Українським організаціям ця тактика знайома: у січні 2025 року CERT-UA попереджала про зловмисників, які від її імені надсилали запити на підключення через AnyDesk.
Для захисту агентства радять регулярно навчати персонал розпізнавати підроблені сайти й пошукові результати, впроваджувати захищені DNS-сервіси (Protective DNS), які блокують звернення до шкідливих доменів, і розглянути браузери в ізольованому середовищі (пісочниці), що відокремлюють компʼютер від шкідливого коду.
Підрядники та постачальники керованих послуг
Постачальники керованих ІТ-послуг (MSP) уже ставали точкою входу для вимагачів, які вражали відразу багатьох їхніх клієнтів. Зловмисники також можуть видавати себе за довірених партнерів або використовувати їхні зламані поштові скриньки.
- Оцінювати кібергігієну підрядників, від яких залежить робота організації. Якщо MSP відповідає за резервні копії, він має дотримуватися тих самих практик, а вимоги безпеки варто закріпити в договорі.
- Надавати третім сторонам доступ лише до тих пристроїв і серверів, що входять до їхньої зони відповідальності, за принципами мінімальних привілеїв і розподілу обовʼязків.
- У хмарі — використовувати політики керування сервісами (SCP), які, наприклад, забороняють видаляти журнали чи змінювати конфігурацію віртуальних приватних хмар.
Загальне посилення захисту інфраструктури
- Інвентаризація активів. Організація має знати всі свої ІТ-активи — логічні (дані, ПЗ) і фізичні (обладнання), — розуміти, які з них критичні для життя й безпеки людей, доходу чи ключових послуг, і як вони залежать одне від одного. Це визначає черговість відновлення після інциденту. Документацію слід зберігати захищено, з офлайн- і паперовими копіями.
- Мінімальні привілеї. Обмежити користувачам встановлення й запуск ПЗ, заборонити мережевий вхід локальним обліковим записам через групові політики, провести аудит надлишкових прав в Active Directory і використовувати групу Protected Users для захисту привілейованих облікових записів. Неактивні та неавторизовані облікові записи варто перевіряти щокварталу, зокрема доступи підрядників і засобів віддаленого керування.
- Гіпервізори. Вимагачі дедалі частіше атакують сервери VMware ESXi, гіпервізори та інші централізовані системи, бо це дає змогу швидко зашифрувати інфраструктуру масово. Їх, як і мережеві компоненти та системи зберігання даних, потрібно оновлювати й посилювати.
- Хмарні середовища. Розібратися в моделі спільної відповідальності з провайдером, увімкнути журналювання й сповіщення про аномалії, захист від видалення або блокування обʼєктів (object lock) у сховищах, версіонування обʼєктів і підписані API-запити.
- Засоби віддаленого керування (RMM). Провести аудит таких інструментів у мережі, шукати в журналах їхні портативні версії та запуск лише в памʼяті, дозволяти легітимні RMM тільки всередині мережі через VPN або віртуальні робочі столи і блокувати типові порти RMM на периметрі.
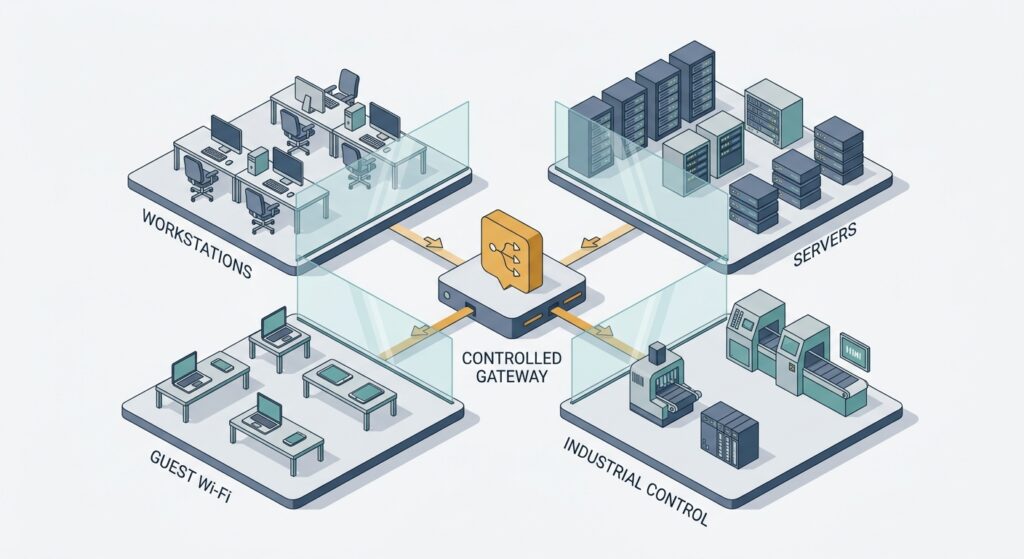
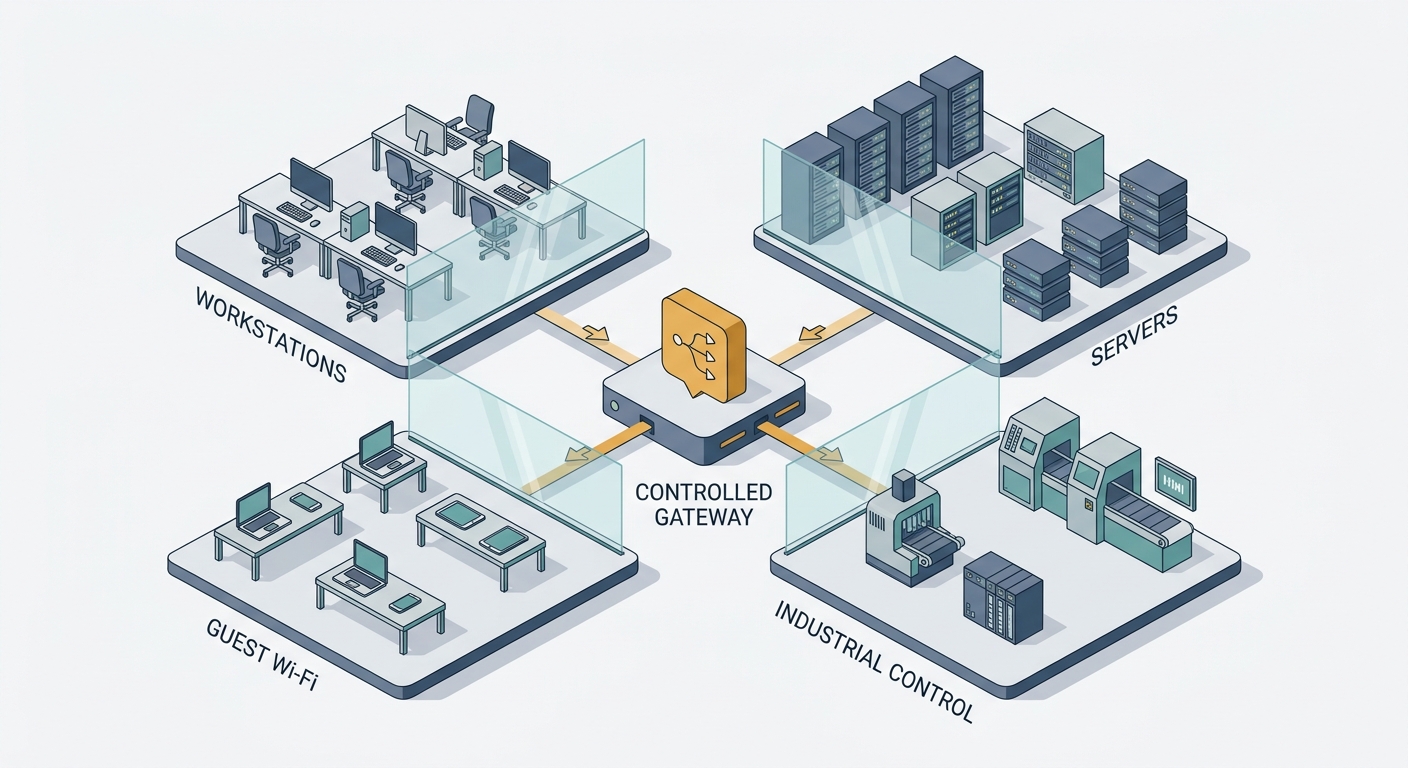
- Сегментація мережі. Розділити ресурси підрозділів, відокремити ІТ від операційних технологій (OT) і мати актуальні мережеві схеми з потоками даних і доступами підрядників. Сегментація стримує поширення атаки, але втрачає сенс, якщо правила порушують — наприклад, підключаючи знімний носій до кількох сегментів.
- Дозволяти його лише тим, кому він потрібен, через групові політики, оновити до останньої версії й видалити старі. Агентства радять увімкнути розширене журналювання (модулі, блоки скриптів, транскрипція) і зберігати журнали «PowerShell Windows Event» та «PowerShell Operational» щонайменше 180 днів, регулярно перевіряючи, чи їх не очищено.
- Контролери домену. Зловмисники часто використовують їх як плацдарм для поширення вимагача мережею. Агентства радять:
- використовувати Windows Server 2019 або новіший і якнайшвидше встановлювати критичні оновлення;
- перевіряти захищеність інструментами з відкритим кодом на кшталт BloodHound чи PingCastle;
- встановлювати на контролери мінімум ПЗ, обмежити доступ групою Administrators і не перевіряти з них пошту та не користуватися браузером;
- закрити контролерам прямий доступ до інтернету та впровадити рішення для керування привілейованим доступом (PAM);
- за можливості відмовитися від NTLM і WDigest на користь Kerberos, SAML чи OIDC із шифруванням AES-256, а якщо NTLM необхідний — увімкнути розширений захист автентифікації (EPA) і аудит, щоб у мережі ходили лише відповіді NTLMv2.
- Журнали. Централізовано збирати журнали мережевих пристроїв, хостів і хмарних сервісів у системі SIEM і зберігати журнали критичних систем щонайменше рік. Варто також визначити базову лінію нормального трафіку, щоб помічати аномалії, бічне переміщення та закріплення зловмисників у системі.
- Браузери. Увімкнути захист від трекінгу, від помилок у написанні адрес (щоб не потрапити на сайти-двійники), вбудоване антивірусне сканування та за замовчуванням блокувати сповіщення від сайтів.
Що робити, якщо організація стала жертвою атаки програми-вимагача
Якщо атака вже сталася, діяти слід за затвердженим планом реагування. Друга частина посібника пропонує чекліст із 21 кроку, поділений на чотири етапи. Перші три кроки агентства радять виконувати суворо в зазначеній послідовності.
Про викуп. Автори посібника не рекомендують його платити: оплата не гарантує ні розшифрування даних, ні того, що системи не зламають знову, ні того, що викрадену інформацію не оприлюднять.
Виявлення та аналіз
- Визначити уражені системи й негайно їх ізолювати. Якщо уражено кілька систем чи підмереж, мережу відключають на рівні комутатора. Якщо це відразу неможливо, уражені пристрої фізично відʼєднують від мережевого кабелю або Wi-Fi. Першочергово ізолюють критичні системи. Для хмарних ресурсів роблять знімок томів для подальшого криміналістичного аналізу. Діяти слід скоординовано й спілкуватися позасмуговими каналами — наприклад, телефоном: зловмисники можуть стежити за листуванням організації і, помітивши реакцію, встигнуть поширити вимагач ширше або закріпитися глибше.
- Вимкнути пристрої, якщо відʼєднати їх від мережі неможливо. Це крайній захід: разом з оперативною памʼяттю буде втрачено артефакти зараження й потенційні докази.
- Визначити черговість відновлення. Критичні системи відновлюють у чистому мережевому середовищі за наперед складеним переліком — спершу те, від чого залежать безпека людей, доходи та ключові послуги. Системи, які не постраждали, фіксують, щоб відкласти їхнє відновлення й швидше повернутися до роботи.
- Перевірити наявні засоби захисту та журнали — антивірус, EDR, системи виявлення та запобігання вторгненням. Варто шукати сліди шкідливого ПЗ-«дроперів» на кшталт Bumblebee, Dridex, Emotet, QakBot чи Anchor: їхні оператори часто продають доступ до мережі, а нові власники спершу викрадають дані й лише потім шифрують. Такі програми потрібно виявити до відновлення з резервних копій, інакше злам триватиме.
- Обговорити з командою й задокументувати первинне розуміння того, що сталося.
- Почати пошук загроз. У корпоративній мережі перевіряють:
- нові облікові записи в Active Directory або записи з підвищеними привілеями та активність адміністраторів домену;
- аномальні входи через VPN;
- зміни, що заважають відновленню, — нетипове використання bcdedit.exe, fsutil.exe (deletejournal), vssadmin.exe, wbadmin.exe і wmic.exe (shadowcopy або shadowstorage): так вимагачі знищують тіньові копії та ламають резервне копіювання;
- ознаки Cobalt Strike, процеси якого зловмисники маскують під легітимні процеси Windows, а також неочікуваний запуск засобів віддаленого керування, PowerShell чи пакета PsTools;
- спроби викрасти облікові дані з LSASS чи бази Active Directory (Mimikatz, ProcDump, NTDSutil.exe) і нетиповий обмін даними між робочими станціями й серверами, зокрема ARP-отруєння;
- ознаки витоку даних: аномальні обсяги вихідного трафіку на будь-якому порту (зловмисники тунелюють дані, наприклад, через Chisel поверх HTTPS-порту 443 або через тунелі Cloudflare за допомогою Cloudflared), а також Rclone, Rsync, вебсервіси обміну файлами, FTP і SFTP;
- нові служби, неочікувані заплановані завдання, встановлене ПЗ і легітимні процеси з підозрілими дочірніми процесами.
У хмарі варто автоматизувати реакцію на типові зміни: наприклад, правило брандмауера, яке відкриває трафік для будь-якої адреси (0.0.0.0/0), можна автоматично вимикати й повідомляти про це автора правила та службу безпеки.
Повідомлення про інцидент
- Сповістити внутрішні й зовнішні сторони згідно з комунікаційним планом: ІТ-відділ, провайдера послуг безпеки, страхову компанію та керівництво, яке слід регулярно інформувати про розвиток ситуації. Повідомлення для працівників і громадськості узгоджують із пресслужбою.
- Якщо стався витік даних, виконати вимоги щодо повідомлення, передбачені планом реагування.
Американські агентства радять звертатися до CISA та ФБР. В Україні про кіберінцидент повідомляють урядовій команді реагування CERT-UA: [email protected] або +38 (044) 281-88-25. У Держспецзвʼязку наголошують, що CERT-UA не є каральним органом, і радять налагодити контакт із командою заздалегідь, щоб не втрачати часу під час атаки. Заяву про кіберзлочин можна подати й до кіберполіції через онлайн-форму на ticket.cyberpolice.gov.ua.
Для розслідування посібник радить зберегти й за можливості передати фахівцям:
- виявлений виконуваний файл вимагача, зразки шкідливого ПЗ і зашифрованих файлів;
- копію записки з вимогою та readme-файлу — його не можна видаляти, інакше розшифрування може стати неможливим;
- дамп оперативної памʼяті та образи уражених систем;
- журнали подій Windows, брандмауерів і PowerShell-скрипти, запущені в мережі;
- облікові записи й пристрої, які зловмисники додали під час атаки;
- адреси електронної пошти й інші канали звʼязку зловмисників, фішингові листи, листування з ними;
- суму викупу, відомості про те, чи його сплачено, та адреси криптогаманців.
Стримування та знешкодження
- Зробити образ системи й знімок памʼяті частини уражених пристроїв — робочих станцій, серверів, віртуальних і хмарних машин, — зібрати журнали, зразки «попередників» та індикатори компрометації (IP-адреси командних серверів, підозрілі записи реєстру). Насамперед зберігають найнестійкіші дані: вміст памʼяті, журнали безпеки Windows, буфери журналів брандмауера.
- Дізнатися про наявні дешифратори — навіть якщо організація здатна діяти самостійно. Дослідники знаходили вади шифрування в окремих вимагачах і випускали безкоштовні інструменти. Такі дешифратори збирає, зокрема, міжнародний проєкт No More Ransom, започаткований у 2016 році правоохоронцями та компаніями за участі Європолу.
- Знайти перевірені рекомендації щодо конкретного варіанта вимагача — від державних органів чи надійних постачальників рішень безпеки — і виконати їх. Відомі виконувані файли вимагача зупиняють, а повʼязані записи реєстру й файли видаляють.
- Визначити системи та облікові записи, через які стався початковий злам, зокрема поштові скриньки.
- Перекрити шляхи повторного доступу. Зломи часто супроводжуються масовим викраденням облікових даних, тому може знадобитися тимчасово вимкнути VPN, сервери віддаленого доступу, системи єдиного входу (SSO) та інші ресурси, доступні з інтернету.
- Якщо уражена робоча станція шифрує дані на сервері, джерело шукають у списках сесій і відкритих файлів (Computer Management > Sessions and Open Files), у властивостях зашифрованих файлів і записок, у журналі TerminalServices-RemoteConnectionManager (успішні RDP-підключення), журналах безпеки Windows і SMB, а також за допомогою Wireshark із фільтром, що виявляє IP-адреси, які записують чи перейменовують файли.
- Знайти механізми закріплення зловмисників — як ззовні (фальшиві облікові записи, бекдори на периметрі, експлуатація зовнішніх вразливостей), так і всередині мережі (імпланти, Cobalt Strike, PsExec, PowerShell-скрипти). Для цього розгортають EDR, перевіряють локальні й доменні облікові записи та проводять поглиблений криміналістичний аналіз.
- Відбудувати системи за пріоритетом критичних послуг — за можливості з попередньо налаштованих образів, а хмарні ресурси — із шаблонів IaC.
- Скинути паролі й закрити вразливості після повного очищення середовища: встановити оновлення, видалити механізми закріплення, за потреби замінити ключі шифрування.
- Офіційно завершити інцидент. Рішення ухвалює відповідальний ІТ-підрозділ або служба безпеки за наперед визначеними критеріями.
Відновлення та робота над помилками
- Повернути системи до мережі й відновити дані з офлайн-копій у порядку пріоритету. Важливо не заразити чисті системи повторно: наприклад, у віртуальну мережу (VLAN), створену для відновлення, додають лише перевірені машини.
- Задокументувати висновки з інциденту та реагування на нього й оновити на їх основі політики, плани, процедури та сценарії навчань.
- Поділитися досвідом та індикаторами компрометації з профільними організаціями — в Україні це насамперед CERT-UA, — щоб допомогти іншим.
Повна англомовна версія посібника з додатковими посиланнями на технічні настанови Microsoft, NIST і АНБ доступна на сайті CISA.