У квітні–вересні 2026 року угруповання, повʼязані з росією, як і раніше, зосереджували кібератаки на Україні, а білоруські APT-групи дедалі помітніше діяли в її інтересах. Про це свідчить звіт ESET APT Activity Report Q2 2026–Q3 2026, оприлюднений 28 жовтня. Серед ключових висновків — перша задокументована руйнівна атака білоруського угруповання, зростання інтересу Північної Кореї до України та кампанія проти поштових серверів MDaemon, яка не вимагала від жертв жодних дій.
- Білоруська група вперше знищила дані жертви
- Росія: Gamaredon притихла, але не зупинилася
- Поштовий сервер зламували без жодного кліку
- Північна Корея: Україна — друга серед цілей
- ШІ пришвидшує роботу APT-груп, але революції не сталося
- Китай та Іран: напівпровідники, шахраї й повернення після затишшя
- Що варто зробити
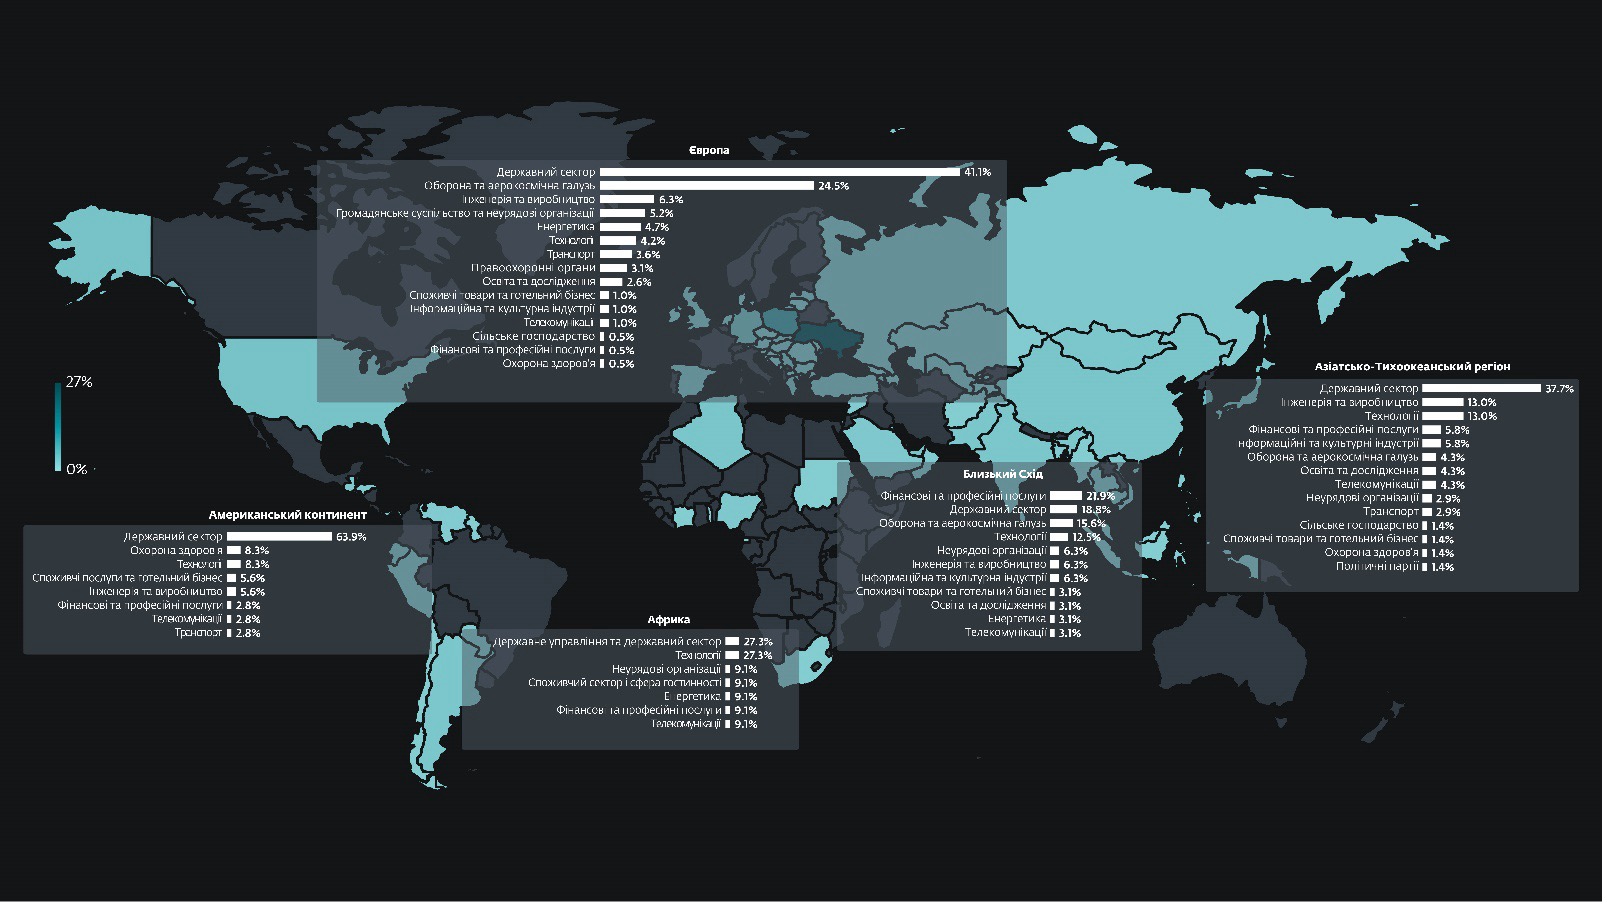
За даними ESET, найбільша частка задокументованих атак за звітний період припадає на групи, повʼязані з Китаєм (29,2%), росією (28,6%) та Північною Кореєю (21,1%). На білоруські угруповання припадає 8,1%, на іранські — 5,4%. У Європі основними цілями залишалися державний сектор (41,1%) та оборонна й аерокосмічна галузь (24,5%).
Білоруська група вперше знищила дані жертви
Наприкінці травня група FrostyNeighbor (також відома як UNC1151 і PUSHCHA) атакувала українську виробничу компанію, яка, за оцінкою дослідників, відіграє вагому роль у транспортному секторі країни. Зловмисники послідовно розгорнули в мережі інструменти Chisel, UltraVNC і Cobalt Strike, а наостанок — вайпер на VBScript, поширений через групові політики Windows. За даними ESET, це перший задокументований випадок руйнівної кібератаки з боку угруповання, повʼязаного з Білоруссю.
Досі руйнівні кібероперації в Україні проводили лише групи, повʼязані з росією. Мотиви атаки остаточно не зʼясовані: вайпер міг знадобитися й для того, щоб замести сліди шпигунської операції. Утім, вибір цілі, на думку дослідників, ближчий до стратегічних пріоритетів росії, ніж Білорусі, тож FrostyNeighbor могла діяти як своєрідний проксі російських спецслужб. ESET вважає цей інцидент ескалацією, яка створює прецедент: до вайперів можуть вдатися й інші білоруські групи.
Ширше дослідники фіксують дедалі більшу схожість цілей і методів білоруських та російських угруповань. На думку ESET, це підтримує гіпотезу про їхнє операційне зближення — від розподілу цілей і спільних інструментів до можливої прямої координації.
Росія: Gamaredon притихла, але не зупинилася
Повʼязані з росією групи й далі атакували державні установи, оборонні та військові організації в Європі, проте найбільше цілей було в Україні. Основну частину активності, за даними ESET, забезпечили Gamaredon, Sednit і TA488.
Водночас з середини травня суттєво знизилася активність Gamaredon — однієї з найактивніших груп, що атакують Україну. Серед можливих причин дослідники називають удари України по Криму, де, ймовірно, працює група, перебудову її діяльності або інші чинники.
Попри спад, Gamaredon оновила PteroBox — інструмент для викрадення файлів: тепер він шукає також файли з розширеннями .cdr (векторна графіка CorelDRAW) та .kmz (архіви з картографічними даними). Тривала й співпраця з Turla: за допомогою власного інструмента PteroPSDoor Gamaredon розгортала на зламаних компʼютерах розвідувальний скрипт Rezzuar, створений Turla. Він збирає дані про файлову систему та мережу, щоб оператори могли вирішити, чи встановлювати бекдор Kazuar.
Група PhantomCaptcha, активність якої перетинається з кластером UAC-0244 за класифікацією CERT-UA, поширювала шпигунське ПЗ для Android, яке ESET назвала PrincessSpy. Застосунок розповсюджували через підроблені сайти, що імітували легітимний ресурс ab3.army, — зокрема домени ab3army[.]in, ab3army[.]info, ab3army[.]com та ab3army[.]org. PrincessSpy потрібно завантажити й установити вручну. Після запуску він запитує широкі дозволи й передає зловмисникам контакти, журнал дзвінків, дані про пристрій і мережу, геолокацію та всі зображення, збережені на смартфоні.
Поштовий сервер зламували без жодного кліку
ESET також дослідила масштабну кампанію в Україні, під час якої повʼязані з росією зловмисники використовували вразливість у поштовому сервері MDaemon. Для перевірки вкладень MDaemon застосовує антивірусний рушій ClamAV, однак постачався зі застарілою бібліотекою для роботи з RAR-архівами, вразливою до CVE-2025-8088. Це помилка обходу шляху (path traversal), яку ESET раніше виявила у WinRAR.
Схема атаки проста: зловмисники надсилають лист зі спеціально створеним RAR-архівом на будь-яку адресу вразливого сервера. Під час автоматичної перевірки вкладення експлойт записує у файлову систему сервера шкідливу DLL-бібліотеку. Участь користувача не потрібна, тож нападники навіть не намагалися зробити лист переконливим.
Після злому розгорталися два бекдори, яким CERT-UA дала назви HELLAGE і HELLTAG. Перший викрадає листи та інші дані й може завантажувати додаткове шкідливе ПЗ, другий керується через Telegram-бота, дає змогу виконувати команди та передавати файли. Вразливість усунули 25 серпня 2026 року у версії MDaemon 26.0.4. Приписати кампанію конкретній відомій групі ESET поки не може.
Північна Корея: Україна — друга серед цілей
Повʼязані з КНДР угруповання, як і раніше, атакують переважно технологічні та криптовалютні компанії, розробників ПЗ й випадкові цілі. Найчастіше — у Південній Кореї, але на другому місці тепер Україна. Дослідники повʼязують це з дедалі глибшою участю Пхеньяна у війні росії проти України — не лише постачанням боєприпасів, а й відправленням військових.
Приблизно з червня 2026 року Lazarus відновила кампанію Operation DreamJob, спрямовану на технології безпілотників і повʼязані ланцюги постачання. Мішенями стали переважно оборонні компанії в Європі — виробники безпілотних систем і їхні ключові постачальники. Початковий доступ зловмисники здобували через фальшиві пропозиції роботи: в одному з випадків працівникові оборонної компанії в Центральній Європі надіслали захищений паролем архів із нібито описом вакансії та модифікованим переглядачем PDF, який запускав шкідливий код. Імовірна мета — здобути знання, що допоможуть КНДР розвивати власне виробництво дронів з урахуванням досвіду війни в Україні.
Інша північнокорейська група, DeceptiveDevelopment, перейшла від фальшивих співбесід до атак на ланцюги постачання ПЗ. Шкідливе ПЗ викрадає в розробників облікові дані Git, SSH-ключі та токени доступу, після чого зловмисники вбудовують шкідливий код у їхні репозиторії, часто переписуючи історію комітів. Скомпрометовані пакети поширювалися через npm, PyPI, Packagist, дзеркало модулів Go та магазини розширень для браузерів.
ШІ пришвидшує роботу APT-груп, але революції не сталося
Окремий розділ звіту присвячено використанню штучного інтелекту. Крім застосування ШІ для написання коду, дослідники виявили фішингові приманки із зображеннями, очевидно згенерованими ШІ.
Протягом шести місяців дослідження спеціалісти ESET виявили кілька випадків використання APT-групами ШІ та великих мовних моделей на різних етапах їхньої діяльності. Зловмисники застосовували ці технології насамперед для прискорення трудомістких завдань, зокрема створення шкідливих програм чи підроблених вебсайтів. У деяких випадках такий підхід нагадував вайбкодинг — створення програмного коду за допомогою ШІ на основі текстових запитів
Найпомітніший випадок — прийом угруповання UAC-0099, про яке ми писали раніше: у коментар до шкідливого скрипта зловмисники вставили фіктивний запит на інструкції зі створення ядерної зброї. Розрахунок, імовірно, був на те, що захисні обмеження LLM-аналізатора спрацюють, модель відмовиться обробляти файл — і шкідливий код, що йде далі, залишиться неперевіреним.
Водночас, за оцінкою ESET, за останні пів року ШІ суттєво не змінив картину APT-загроз: телеметрія й надалі показує ручну роботу операторів, а не повністю автоматизовані атаки. APT-групи використовують ШІ приблизно так само, як звичайні розробники, — щоб швидше писати код, автоматизувати рутинні завдання та аналізувати великі обсяги даних.
Китай та Іран: напівпровідники, шахраї й повернення після затишшя
Повʼязані з Китаєм групи зосереджувалися на розвідці проти державних установ. Окремий кластер активності був спрямований на тайванські компанії напівпровідникової галузі — зокрема дистрибʼютора напівпровідників та електронних компонентів і хімічну компанію, продукцію якої використовують у виробництві чипів. Дослідники вважають, що це вписується в багаторічні пріоритети китайського промислового шпигунства. Ще одна незвична тенденція — операції, які, ймовірно, підтримували дії китайських правоохоронців проти шахрайських центрів у Південно-Східній Азії: серед цілей були готель у Палау та китайськомовні користувачі на Шрі-Ланці.
Повʼязані з Іраном групи FilthyFeline та MuddyWater після періоду затишшя відновили атаки — переважно на ізраїльські організації різних галузей, а також на невелику кількість компаній у США. FilthyFeline, схоже, також перебрала атаки на постачальника послуг мобільного звʼязку в Узбекистані, якого раніше скомпрометувала інша підгрупа OilRig — BladedFeline.
Що варто зробити
- Адміністраторам MDaemon — переконатися, що сервер оновлено щонайменше до версії 26.0.4, і перевірити його на ознаки компрометації.
- Користувачам Android — не встановлювати застосунки за посиланнями з повідомлень і сторонніх сайтів, навіть якщо ресурс схожий на сайт військового підрозділу чи державної установи. Адресу варто перевіряти символ за символом.
- Працівникам оборонних і технологічних компаній — з підозрою ставитися до «вигідних вакансій», до яких додаються архіви з паролем або «спеціальні» програми для перегляду документів.
- Розробникам — захищати облікові записи Git двофакторною автентифікацією, обмежувати строк дії та права токенів і стежити за несподіваними змінами в історії комітів.
- Організаціям, які виявили ознаки атаки, — повідомляти CERT-UA.
Повний текст звіту англійською мовою доступний на сайті ESET.