• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: AgingFly: нове шкідливе ПЗ атакує українські лікарні, місцеву владу та операторів FPV-дронів
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / AgingFly: нове шкідливе ПЗ атакує українські лікарні, місцеву владу та операторів FPV-дронів

AgingFly: нове шкідливе ПЗ атакує українські лікарні, місцеву владу та операторів FPV-дронів

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
17.04.2026
Поширити
4 хв. читання
AgingFly: нове шкідливе ПЗ атакує українські лікарні, місцеву владу та операторів FPV-дронів

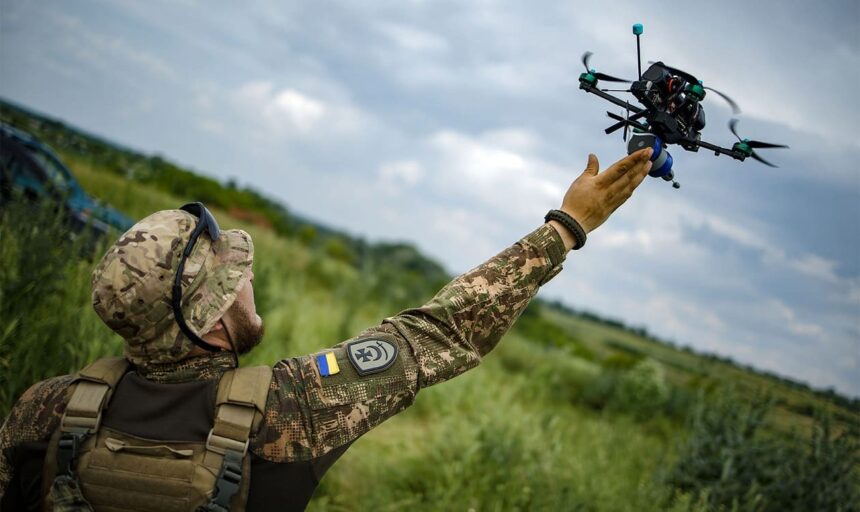
CERT-UA зафіксувала нову хвилю цілеспрямованих кібератак — під загрозою опинилися комунальні лікарні, органи місцевого самоврядування та оператори FPV-дронів Сил оборони України. Зловмисники використовують шкідливе ПЗ AgingFly, яке практично непомітне для традиційних антивірусів, і починають атаку з листів про «гуманітарну допомогу».

Зміст
  • Хто за цим стоїть: угруповання UAC-0247
  • Схема атаки: гуманітарна допомога як приманка
  • AgingFly: чим небезпечне нове шкідливе ПЗ
  • Додатковий арсенал: паролі, браузери, WhatsApp
  • Рекомендації CERT-UA: що зробити прямо зараз

Хто за цим стоїть: угруповання UAC-0247

Протягом березня—квітня 2026 року Національна команда реагування на кіберінциденти CERT-UA зафіксувала активізацію хакерського угруповання UAC-0247. Головними цілями зловмисників стали комунальні заклади охорони здоровʼя — зокрема клінічні лікарні та станції екстреної медичної допомоги, — а також органи місцевого самоврядування. Серед постраждалих виявилися й військовослужбовці Сил оборони України, передусім оператори FPV-безпілотників.

Схема атаки: гуманітарна допомога як приманка

Атака на цивільний сектор починається з електронного листа. Зловмисники представляються представниками благодійної організації та пропонують обговорити надання гуманітарної допомоги. Для більшої переконливості вони або зламують легітимні вебсайти, або створюють підроблені сторінки за допомогою інструментів ШІ.

zavantazhennya 2

Жертві пропонують завантажити архів. Усередині знаходиться файл-ярлик, після запуску якого на екрані зʼявляється форма-приманка — вона відволікає увагу, поки у фоновому режимі непомітно встановлюється основний інструмент шпигунства.

Для атак на операторів FPV-дронів хакери обрали інший вектор: через месенджер Signal розповсюджуються архіви під виглядом оновлення програми «BACHU» — спеціалізованого ПЗ для роботи з безпілотниками. Після відкриття такого файлу запускається той самий інструмент.

AgingFly: чим небезпечне нове шкідливе ПЗ

AgingFly — це бекдор, написаний мовою програмування C#. Він надає зловмисникам повний дистанційний доступ до зараженого пристрою: вони можуть виконувати команди, красти файли, робити знімки екрана та перехоплювати введення з клавіатури.

Головна особливість AgingFly полягає в тому, що він отримує команди із сервера керування у вигляді коду та одразу виконує їх безпосередньо в оперативній памʼяті — без запису на диск. Така поведінка дозволяє шкідливому ПЗ обходити більшість антивірусних систем.

Додатковий арсенал: паролі, браузери, WhatsApp

Разом із AgingFly угруповання використовує цілий набір допоміжних інструментів:

  • SilentLoop — скрипт, що отримує адресу сервера керування через канали у Telegram.
  • ChromElevator — програма для крадіжки збережених паролів та файлів сесії автентифікації з браузерів Chrome, Edge і Brave.
  • ZapiXDesk — утиліта, яка дозволяє читати зашифровані бази даних повідомлень WhatsApp.

Після проникнення в систему зловмисники намагаються поширитися по всій локальній мережі установи. У ряді випадків на зламаних компʼютерах фахівці виявляли майнери криптовалют, замасковані під легітимні системні процеси.

Рекомендації CERT-UA: що зробити прямо зараз

CERT-UA рекомендує системним адміністраторам вжити таких заходів:

  • Обмежити запуск файлів із розширеннями LNK, HTA та JS
  • Заблокувати виконання системних утиліт mshta.exe та powershell.exe для звичайних (не адміністративних) облікових записів — саме ці інструменти найчастіше застосовуються на початкових етапах атак
  • Посилити увагу до вхідної електронної пошти — особливо до листів із пропозиціями гуманітарної чи іншої зовнішньої допомоги, до яких додаються архіви або посилання
  • Бути обережними з файлами, отриманими через Signal або інші месенджери, навіть якщо вони виглядають як знайомі програмні оновлення

Повідомити про кіберінцидент до CERT-UA можна за адресою: [email protected] або через вебформу на сайті cert.gov.ua.
ТЕМИ:CERT-UAкібератакиУкраїнахакеришкідливе ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті1
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Росія заблокувала Bluesky: Роскомнадзор розширює інтернет-цензуру Росія заблокувала Bluesky: Роскомнадзор розширює інтернет-цензуру
Наступна стаття Бекдор: прихований хід, який ви не бачите — але він бачить вас Бекдор: прихований хід, який ви не бачите — але він бачить вас

В тренді

Що таке експлойт, як він працює і як захиститися від атак через вразливості
13.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Сплативши викуп хакерам, 80% організацій зазнають повторних атак
Кібербезпека

Як захистити організацію від програм-вимагачів: рекомендації CISA, ФБР і АНБ та план дій під час атаки

08.10.2026
CERT-UA: понад 100 зламаних сайтів показують фальшиву перевірку Cloudflare і заражають компʼютери викрадачем даних LunexStealer
Новини

CERT-UA: понад 100 зламаних сайтів показують фальшиву перевірку Cloudflare і заражають компʼютери викрадачем даних LunexStealer

08.10.2026
Чому небезпечно завантажувати програми з неофіційних джерел і як безпечно встановлювати ПЗ на компʼютер
Кібербезпека

Чому небезпечно завантажувати програми з неофіційних джерел і як безпечно встановлювати ПЗ на компʼютер

06.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?