

• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Операція “Texonto”: російські хакери атакують Україну дезінформацією та збором облікових даних
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Операція “Texonto”: російські хакери атакують Україну дезінформацією та збором облікових даних

Операція “Texonto”: російські хакери атакують Україну дезінформацією та збором облікових даних

Дослідники кібербезпеки виявили нову операцію впливу на Україну, яка використовує спам для поширення дезінформації, пов'язаної з війною.

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
22.02.2024
Поширити
6 хв. читання
operation texonto spam disinformation psyops

Словацька компанія ESET, що спеціалізується на кібербезпеці, опублікувала звіт про кібератаку під кодовою назвою “Операція Texonto”, яка була спрямована на українців, які живуть в Україні та за кордоном. Цілями атаки могли бути як звичайні користувачі, так і державні установи та військові.

Зміст
  • Перша хвиля дезинформації
  • Друга хвиля дезинформації спрямована також на українців закордоном

ESET пов’язує цю діяльність із суб’єктами загроз російського походження, а також виявила фішингову кампанію, спрямовану на українську оборонну компанію в жовтні 2023 року та агентство Європейського Союзу в листопаді 2023 року, яка мала на меті зібрати облікові дані для входу в систему Microsoft за допомогою фальшивих цільових сторінок.

Операція “Texonto”, як була закодована вся кампанія, не була пов’язана з конкретним суб’єктом загрози, хоча деякі її елементи, зокрема, фішингові атаки, перегукуються з операцією COLDRIVER, яка має історію збору облікових даних через фальшиві сторінки для входу в систему.

Перша хвиля дезинформації

Операція з дезінформації відбувалася у дві хвилі в листопаді та грудні 2023 року, а електронні повідомлення містили вкладення у форматі PDF та вміст, пов’язаний з перебоями в опаленні, дефіцитом ліків та продуктів харчування.
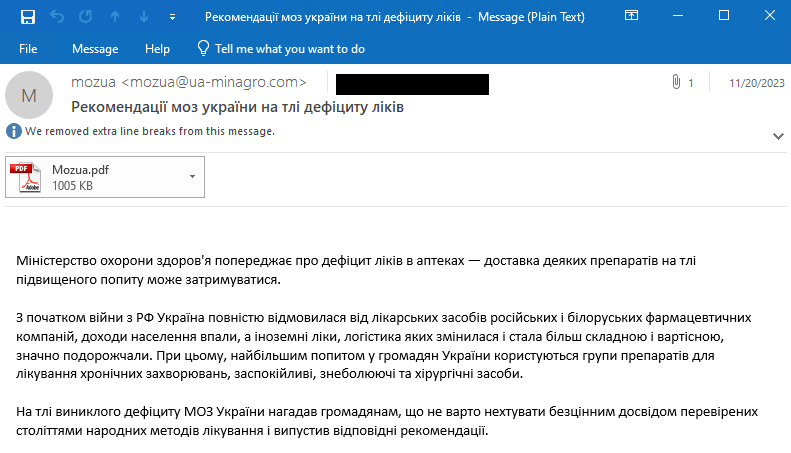
Електронна пошта з дезінформацією

Листопадова хвиля була спрямована на щонайменше кілька сотень одержувачів в Україні, включаючи уряд, енергетичні компанії та приватних осіб. Наразі невідомо, як було створено список адресатів.

“Цікаво відзначити, що електронний лист був відправлений з домену, замаскованого під Міністерство аграрної політики та продовольства України, в той час як його зміст стосується дефіциту ліків, а в PDF-файлі неправомірно використовується логотип Міністерства охорони здоров’я України”, – йдеться у звіті ESET, переданому виданню The Hacker News.

“Можливо, це помилка зловмисників або, принаймні, свідчить про те, що вони не подбали про всі деталі”.

Окрім ua-minagro[.]com , у цій хвилі для надсилання електронних листів використовувалося п’ять додаткових доменів:

  • uaminagro[.]com
  • minuaregion[.]org
  • minuaregionbecareful[.]com
  • uamtu[.]com
  • minagroua[.]org

minuaregion[.]org та minuaregionbecareful[.]com маскуються під Міністерство з питань реінтеграції тимчасово окупованих територій України, законний сайт якого minre.gov.ua.

ESET в своєму звіті наводить ще два шаблони повідомлень електронної пошти, кожен з яких має окремий текст листа та PDF-додатки:

1. Цієї зими можуть спостерігатися перебої з опаленням. Рівень температури в будинках може бути нижче допустимих значень на кілька градусів. У деяких випадках можливо навіть відключення опалення, об’єкти енергетичної безпеки знаходяться під постійною загрозою. У зв’язку з цим, радимо взяти до уваги наступні рекомендації.
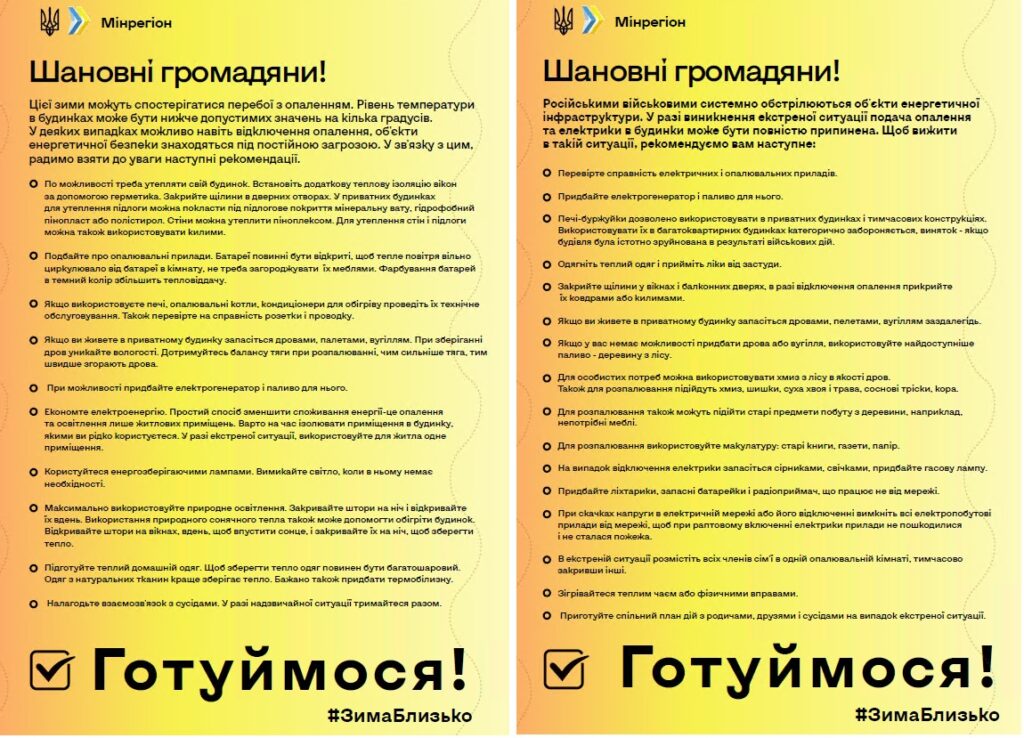
PDF-файли нібито від Мінрегіону

2. Агресія Росії призвела до значних втрат в аграрному секторі України. Землі забруднені мінами, пошкоджені снарядами, окопами і рухом військової техніки. У великій кількості пошкоджено та знищено сільськогосподарську техніку, знищено зерносховища. До стабілізації обстановки Міністерство аграрної політики та продовольства рекомендує вам урізноманітнити раціон стравами з доступних дикорослих трав. Вживання свіжих, соковитих листя трав у вигляді салатів є найбільш простим, корисним і доступним. Пам’ятайте, що збирати рослини слід далеко від міст і селищ, а також від жвавих трас. Пропонуємо вам кілька корисних і простих у приготуванні рецептів.
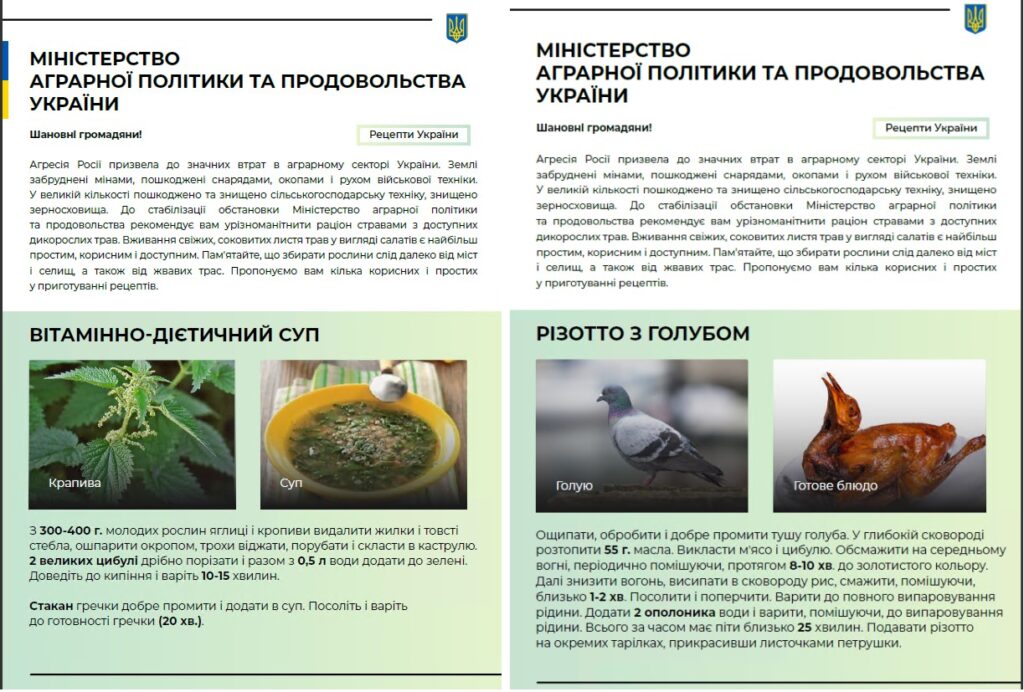
PDF нібито від Міністерства сільського господарства

Друга хвиля дезинформації спрямована також на українців закордоном

Друга дезінформаційна електронна кампанія, яка розпочалася 25 грудня 2023 року, вирізняється тим, що розширила свою цільову аудиторію за межі України, включивши україномовних користувачів в інших європейських країнах. Усі повідомлення були написані українською та російською мовами та надіслані різноманітним адресатам – від українського уряду до італійського виробника взуття.

У цих повідомленнях, хоча одержувачам і бажали щасливих свят, вони були написані в похмурому тоні, аж до пропозиції ампутувати одну з рук або ніг, щоб уникнути розгортання військових сил. “Кілька хвилин болю, але потім – щасливе життя!”, – йдеться в електронному листі.
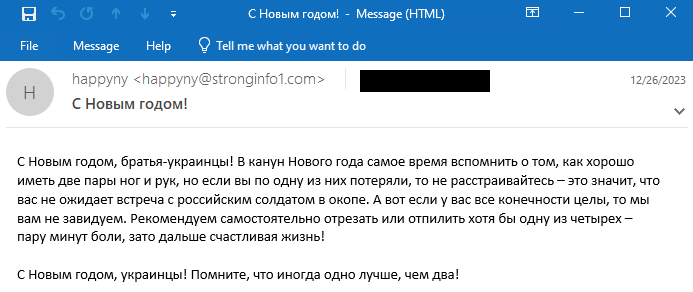
Шаблон електронної пошти другої хвилі

ESET повідомила, що один з доменів, який використовувався для поширення фішингових листів у грудні 2023 року, infonotification[.]com, також займався розсилкою сотень спам-повідомлень, починаючи з 7 січня 2024 року, перенаправляючи потенційних жертв на фальшивий веб-сайт канадської аптеки.

Достеменно невідомо, чому цей поштовий сервер був перепрофільований для поширення аптечної афери, але є підозра, що зловмисники вирішили монетизувати свою інфраструктуру для отримання фінансової вигоди після того, як зрозуміли, що їхні домени були виявлені захисниками.

“Операція “Texonto” демонструє ще одне використання технологій для спроб вплинути на війну”, – зазначили в компанії.

Ця подія сталася після того, як компанія Meta у своєму щоквартальному звіті про ворожі загрози повідомила, що викрила на своїх платформах три мережі з Китаю, М’янми та України, які займалися скоординованою неавтентичною поведінкою (CIB).

Хоча жодна з цих мереж не була з росії, компанія Graphika, що займається аналізом соціальних мереж, повідомила, що обсяги публікацій у російських державних ЗМІ скоротилися на 55% порівняно з довоєнним рівнем, а активність користувачів впала на 94% порівняно з дворічною давністю.

“З початку війни російські державні ЗМІ зосередилися на неполітичному інформаційно-розважальному контенті та саморекламних наративах про росію”, – йдеться в повідомленні. “Це може відображати ширші позаплатформні зусилля, спрямовані на задоволення внутрішньої російської аудиторії після того, як багато західних країн заблокували ці ЗМІ у 2022 році”.
ТЕМИ:ESETкібератака рфКібервійнаросійські хакерифішингові листи
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Чи має Apple доступ до ваших повідомлень у iMessage? Apple готує iMessage до того часу, коли квантові комп’ютери зможуть зламати шифрування
Наступна стаття Google тепер визнає, що може збирати дані в режимі інкогніто Google тепер визнає, що може збирати дані в режимі інкогніто в браузері Chrome
Залиште відгук Залиште відгук

Залиште відгук Скасувати коментар

Ваша e-mail адреса не оприлюднюватиметься. Обов’язкові поля позначені *

Будь ласка поставте оцінку!

В тренді

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026
Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
20.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?










