Дослідницька команда сервісу vpnMentor виявила масштабну операцію з крадіжки облікових даних і шахрайства з банківськими картками, націлену на користувачів Facebook. Зловмисники виманювали логіни та паролі через фейкові сервіси, які нібито показували, хто переглядав профіль жертви, а потім спрямовували людей до підробленої платформи для торгівлі Bitcoin. Розкрити всю схему вдалося лише тому, що шахраї залишили базу даних із викраденою інформацією у відкритому доступі — без пароля та шифрування.
Операцію очолювали дослідники Noam Rotem і Ran Locar, повідомили в дослідницькій команді vpnMentor. За їхніми оцінками, від схеми постраждали сотні тисяч людей по всьому світу.
Як працювала схема
Операція складалася з кількох послідовних етапів — від крадіжки паролів до Facebook до виманювання грошей через фейкову криптоплатформу.
Етап перший: фішинг під виглядом сервісу «хто дивився ваш профіль»
Шахраї створили мережу сайтів, які обіцяли показати користувачам Facebook список людей, що нещодавно переглядали їхній профіль, — функцію, якої в Facebook ніколи не існувало. Коли жертва натискала на посилання, щоб побачити «повний список», її перенаправляли на підроблену сторінку входу Facebook і пропонували ввести логін та пароль.
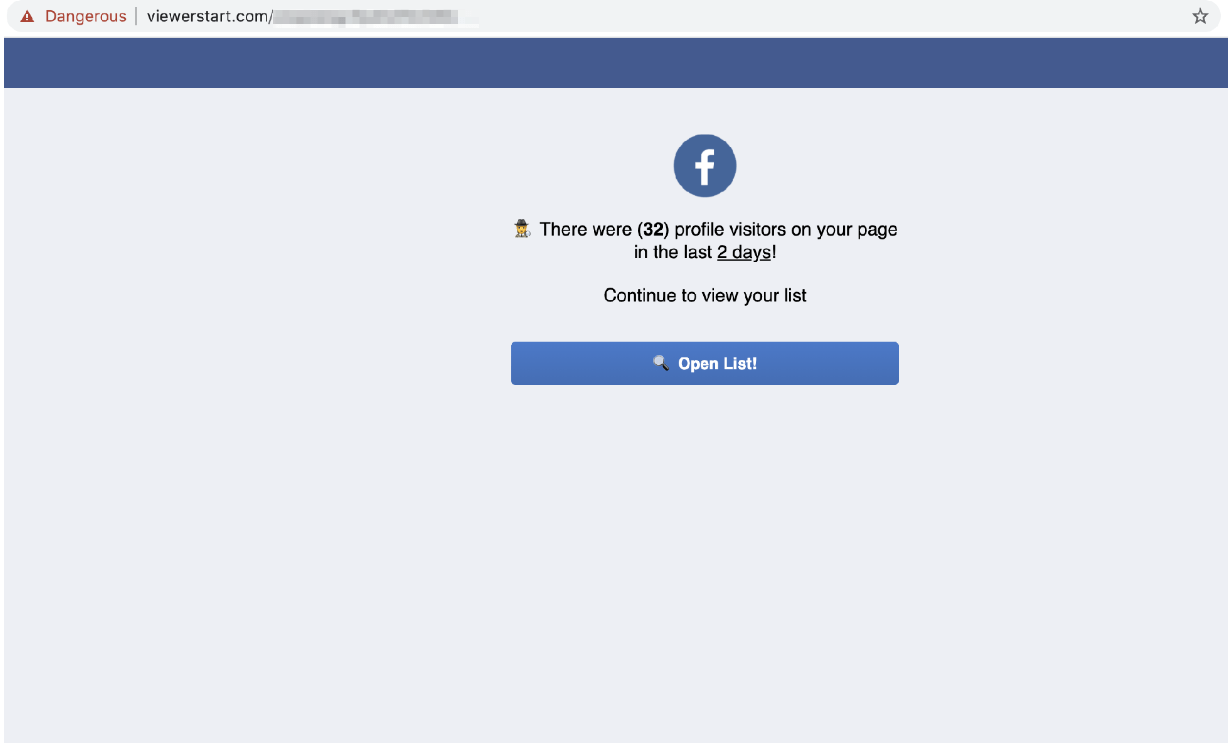
Після введення будь-яких даних зʼявлялася фейкова сторінка завантаження, а наприкінці користувача перенаправляли на сторінку стороннього застосунку для аналітики Facebook у Google Play. Тим часом введені логін і пароль зберігалися в базі даних зловмисників у відкритому текстовому форматі (cleartext) — без жодного шифрування, тож переглянути й викрасти їх міг будь-хто, хто натрапив на базу.
Негативні відгуки на цей застосунок від розчарованих користувачів свідчать: через схему пройшло чимало людей, навіть не здогадуючись, що їхні дані вже викрадено.
Етап другий: захоплені акаунти й фейкова криптоплатформа
Отримавши облікові дані, шахраї захоплювали акаунти й залишали від імені жертв коментарі під дописами в їхній мережі друзів. Ці коментарі містили посилання на окрему мережу шахрайських сайтів.
Щоб обійти системи виявлення ботів і шахрайства Facebook, зловмисники додавали посилання не лише на свої ресурси, а й на фейкові новинні сайти та навіть на легітимні видання на кшталт The Washington Post. Якби зламані акаунти публікували самі лише однакові посилання на криптошахрайство, соцмережа швидко заблокувала б їх.
Усі фейкові новинні сайти зрештою вели на платформу для торгівлі Bitcoin. Там жертві пропонували зареєструвати безкоштовний акаунт і внести «депозит» від €250, щоб почати торгувати. Ці гроші зникали назавжди.
Що містила база даних
На момент виявлення незахищена база даних містила 13,5 млн записів загальним обсягом понад 5,5 ГБ. Серед них:
- облікові дані (логіни та паролі) до 150–200 тис. акаунтів Facebook;
- заготовки коментарів, які шахраї публікували від імені зламаних акаунтів;
- персональні дані (імена, електронні адреси, номери телефонів) сотень тисяч людей, що зареєструвалися на фейковому криптосайті;
- домени сайтів, задіяних у схемі;
- технічну інформацію про автоматизацію процесів.
Усі ці дані охоплювали лише короткий проміжок — з червня до вересня 2020 року. За даними пошукового сервісу Shodan, на момент виявлення база вже втратила більшу частину вмісту: раніше вона містила приблизно на 11 ГБ більше інформації, потенційно повʼязаної зі схемою. Імовірно, операція була значно масштабнішою й тривала набагато довше.
Як база даних опинилася у відкритому доступі
Дослідники vpnMentor натрапили на базу під час масштабного проєкту зі сканування інтернету на вразливості. База працювала на Elasticsearch і була повністю незахищеною — без пароля та шифрування, тож доступ до неї міг отримати будь-хто. Щоб підтвердити, що база «жива», дослідники ввели на одному з шахрайських сайтів фейкові облікові дані й переконалися, що ті потрапили до сховища.
Наступного дня після виявлення базу знищила автоматизована атака «Meow» — кампанія, яка влітку 2020 року стирала тисячі незахищених баз Elasticsearch і MongoDB, замінюючи їхній вміст випадковими рядками зі словом «meow» й не залишаючи ані вимог викупу, ані пояснень. Того ж дня базу остаточно закрили.
Чим небезпечний такий витік
Навіть після того, як база зникла, викрадені дані могли завдати шкоди різними способами.
Захоплення акаунтів Facebook
Найочевидніший сценарій — зловмисник заходить в акаунт жертви, публікує посилання на свій сайт і втягує в схему її друзів, які більше довіряють повідомленням від знайомих. Так охоплення схеми зростає лавиноподібно.
Зламування інших акаунтів
Багато людей використовують однакові логіни й паролі на різних сервісах. Маючи один набір облікових даних, шахраї можуть отримати доступ і до інших акаунтів жертви — цей поширений метод називають підстановкою облікових даних (credential stuffing). Ту саму інформацію використовують і для адресних фішингових атак через електронну пошту, де зловмисники видають себе за легітимні компанії й виманюють додаткові дані, зокрема реквізити банківських карток.
Шахрайство, крадіжка особистих даних і шантаж
Отримавши доступ до профілю, зловмисник бачить особисті дані, контакти та листування жертви. На основі цього можна скласти детальний портрет людини для подальших атак — від крадіжки особистих даних до фінансового шахрайства. А якщо в листуванні виявиться компрометуючий вміст, його можуть використати для шантажу.
Дезінформація
Зламані акаунти використовували й для поширення фейкових новин про політичні події в різних країнах. Повідомлення, опубліковані від імені реальної людини, легше розходяться її мережею, адже друзі та родина довіряють такому джерелу.
Як захиститися
Якщо ви підозрюєте, що могли стати жертвою подібної схеми, варто вжити кількох заходів:
- негайно змініть пароль до Facebook, а також до всіх акаунтів, де ви використовували той самий пароль;
- для кожного акаунта створюйте унікальний складний пароль — найкраще за допомогою менеджера паролів;
- увімкніть двофакторну автентифікацію скрізь, де це можливо;
- ніколи не вводьте логіни й паролі від Facebook, пошти чи фінансових сервісів на сторонніх сайтах;
- з підозрою ставтеся до сервісів, які обіцяють показати, «хто переглядав ваш профіль»: у Facebook такої функції немає, тож подібні інструменти майже завжди є приманкою.