• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Google експериментує з використанням штучного інтелекту для виявлення фішингових загроз і запобігання шахрайству
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Google експериментує з використанням штучного інтелекту для виявлення фішингових загроз і запобігання шахрайству

Google експериментує з використанням штучного інтелекту для виявлення фішингових загроз і запобігання шахрайству

Технологія може пояснювати одержувачу електронної пошти, чому повідомлення, ймовірно, є шкідливим, але вона потребує багато обчислювальних потужностей, щоб працювати в масштабі.

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
07.05.2024
Поширити
5 хв. читання
Google експериментує з використанням штучного інтелекту для виявлення фішингових загроз і запобігання шахрайству

Щоб перевірити, чи може ШІ допомогти зупинити кібератаки, Google нещодавно провів експеримент, в якому використовував генеративний ШІ, щоб пояснити користувачам, чому фішингове повідомлення було позначене як загроза.

На конференції RSA в Сан-Франциско керівник дослідження Google DeepMind Елі Бурштейн розповів про цей експеримент, щоб показати, як сучасна технологія чат-ботів зі штучним інтелектом може допомогти компаніям боротися зі зловмисними хакерськими загрозами.

За словами Бурштейна, більшість шкідливих документів, які наразі блокує Gmail (близько 70%), містять як текст, так і зображення, наприклад, офіційні логотипи компаній, з метою ошукати користувачів.
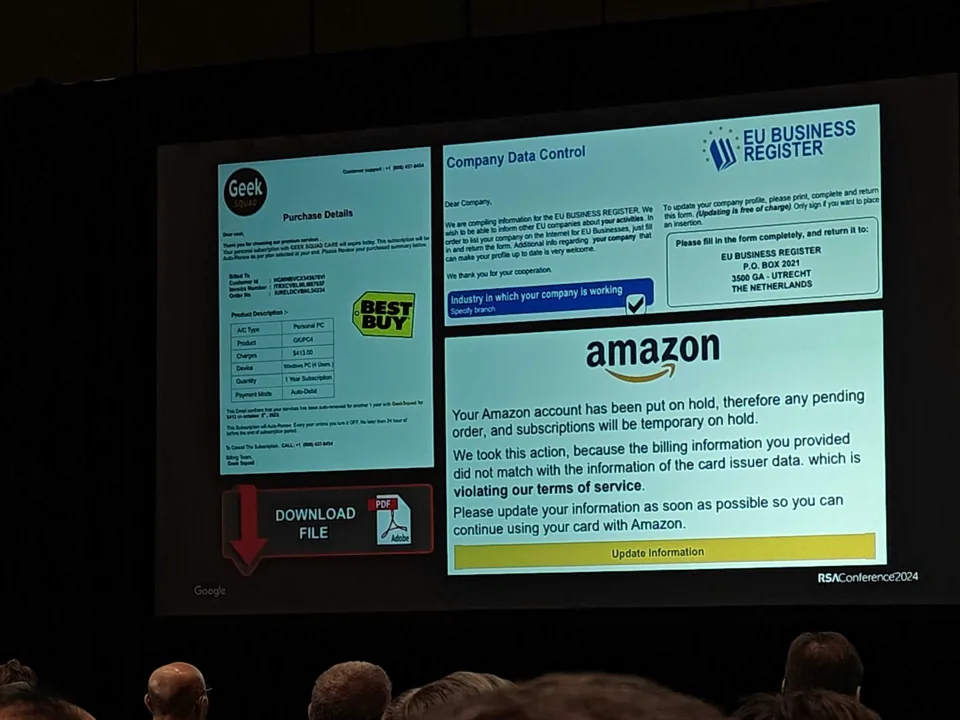
example of malicious documents f6dr.960
Фото: Michael Kan/PCMag

Компанія провела експеримент з використанням чат-бота Gemini Pro від Google, великої мовної моделі (LLM), щоб перевірити, чи зможе він виявити шкідливі документи. За словами Бурштейна, Gemini Pro зміг виявити 91% фішингових загроз, хоча він відстав від спеціально навченої програми зі штучним інтелектом, яка мала показник успіху 99% і працювала в 100 разів ефективніше.

Отже, використання Gemini Pro для виявлення фішингових повідомлень не є найкращим застосуванням LLM. Натомість сучасний генеративний ШІ краще пояснює, чому фішингове повідомлення було визначено як шкідливе, а не просто діє як детектор фішингової електронної пошти, сказав Бурштейн.
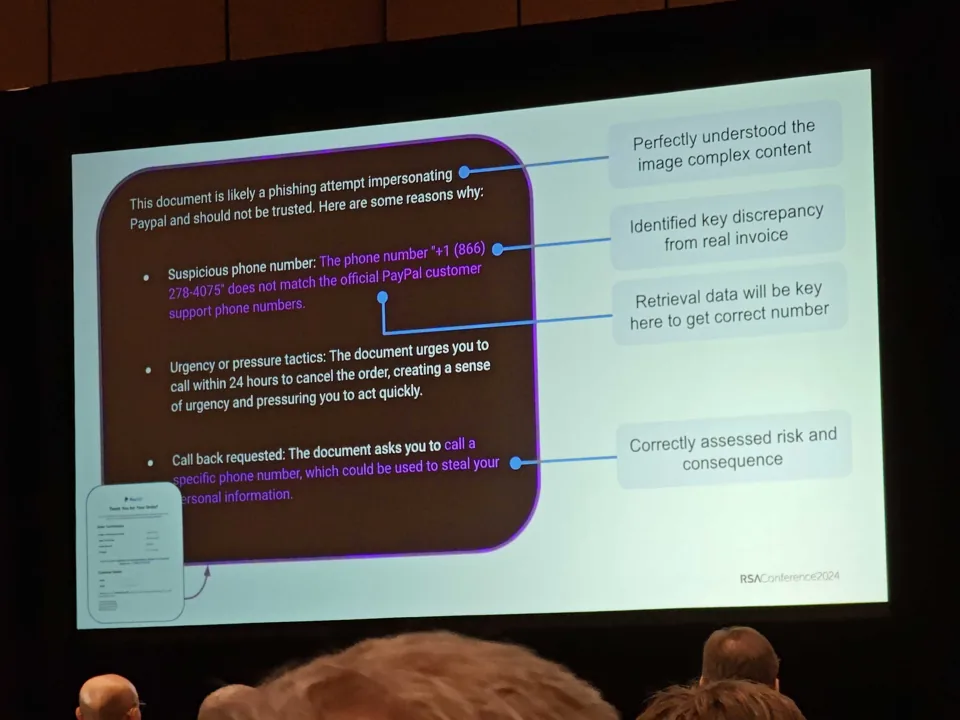
example of how it works 1bnb.960
Фото: Michael Kan/PCMag

Як приклад, Бурштейн показав, як Google LLM проаналізував шкідливий PDF-документ, замаскований під легальний електронний лист від PayPal. ШІ компанії зміг виявити, що номер телефону в документі не збігається з офіційними номерами служби підтримки PayPal. Крім того, штучний інтелект зауважив, що подача інформації в PDF-файлі намагалася створити відчуття терміновості – тактика, яку шахраї часто застосовують до потенційних жертв.

“Це приклад того, де, на мою думку, модель буде дуже корисною, а саме – надання майже аналітичних можливостей”, – сказав Бурштейн у відео, що супроводжувало його виступ у RSAC.
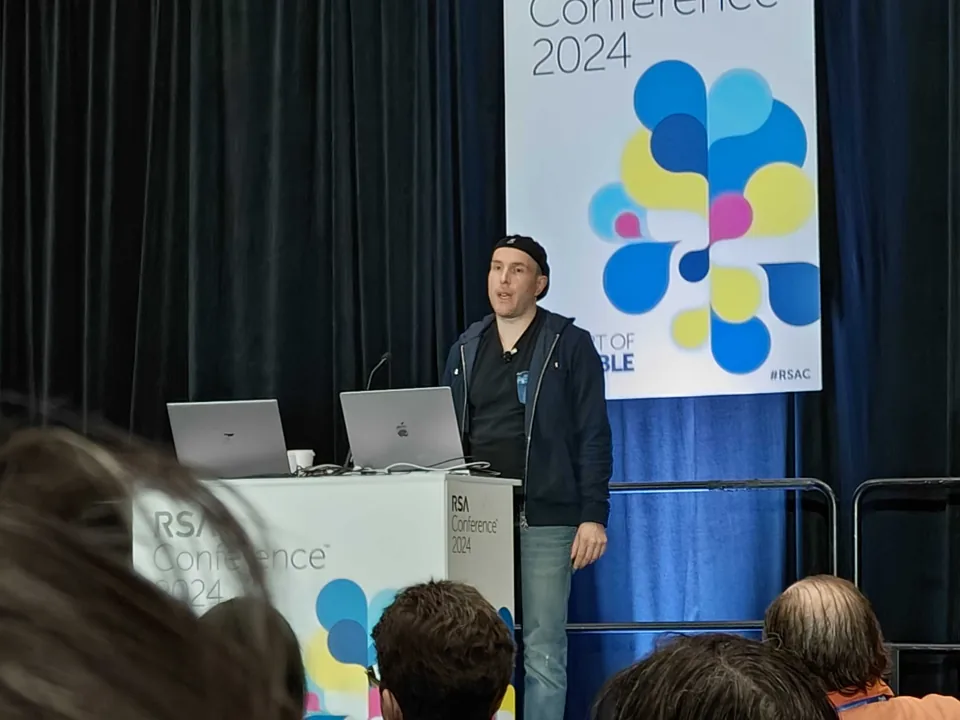
elie bursztein a5wp.960
Фото: Michael Kan/PCMag

Поки що Google лише експериментує з цією можливістю, сказав Бурштейн PCMag після свого виступу в RSAC. “Ми подумали, що це було б круто показати. І людям це дуже подобається”, – сказав він. “Якщо це вас зацікавило, то такою була наша мета. Метою було показати, що можливо сьогодні, і дати людям модель, це все, що я можу сказати. Немає ніякого конкретного анонсу продукту”.

Однією з причин, чому Google, ймовірно, зволікає, є те, що запуск LLM вимагає великої кількості обчислювальних потужностей. Під час свого виступу в RSAC Бурштейн зазначив, що використання “LM в масштабах Gmail [було] нездійсненним, але чудово підходить для малих масштабів”.

Окрім боротьби з фішинговими загрозами, Google також досліджує, чи можна використовувати генеративний ШІ для пошуку та автоматичного виправлення вразливостей у програмному коді. Але поки що дослідження компанії показало, що LLM не справляються з виявленням вразливостей, сказав Бурштейн. Він пояснив це тим, що навчальні дані є “зашумленими” і повними змінних, що може ускладнити для LLM визначення точної природи вади програмного забезпечення.

Щоб підкреслити це, Бурштейн сказав, що минулого року Google провів внутрішній експеримент, який передбачав використання LLM для виправлення 1000 програмних помилок у C++. Однак модель змогла успішно виправити лише 15% вразливостей. В інших випадках модель робила протилежне і вводила код, який ламав програму або призводив до інших проблем.

З іншого боку, за словами Бурштейна, LLM добре спрацювали, коли мова йшла про те, щоб допомогти людям швидко створити звіт про реагування на інцидент, коли в мережі було виявлено кібератаку. Внутрішній експеримент компанії показав, що технологія генеративного штучного інтелекту може прискорити написання таких звітів у 51% випадків, коли початковий звіт про інцидент ґрунтувався на чернетці, створеній за допомогою великої мовної моделі.
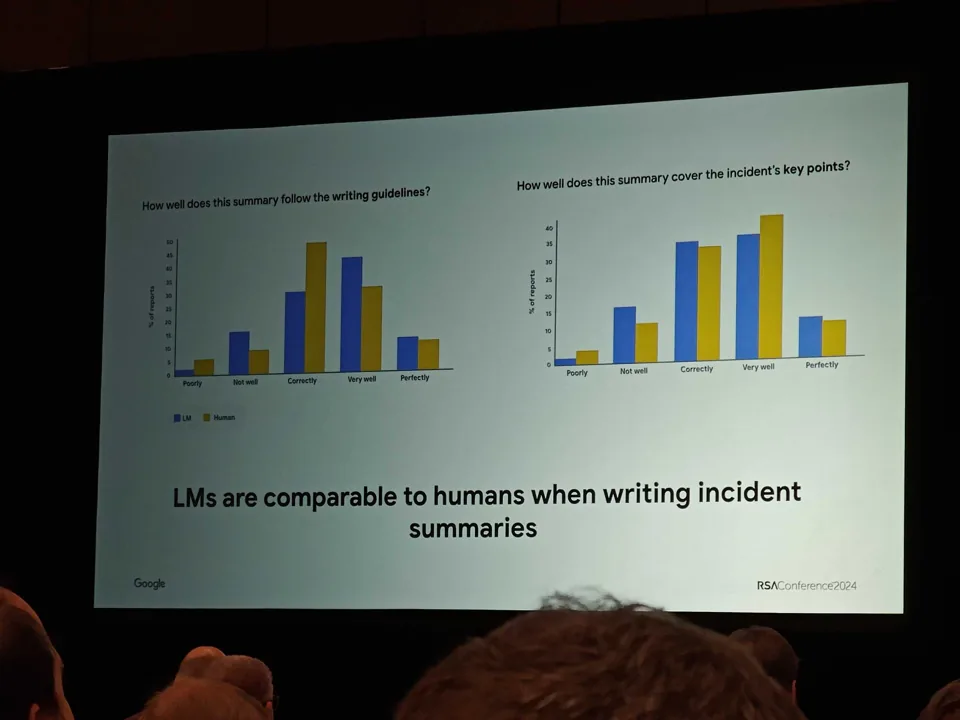
how well the ai generated summaries compared to human incide 1p8s.960
Фото: Michael Kan/PCMag

https://cybercalm.org/shho-take-gemini-vse-shho-vy-povynni-znaty-pro-novu-model-shtuchnogo-intelektu-vid-google/
ТЕМИ:GeminiGmailGoogleLLMГенеративний ШІ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Міфи про Bluetooth: де правда, а де вигадки Міфи про Bluetooth: де правда, а де вигадки?
Наступна стаття Bluetooth у космосі офіційно став реальністю Bluetooth у космосі офіційно став реальністю
Залиште відгук Залиште відгук

Залиште відгук Скасувати коментар

Ваша e-mail адреса не оприлюднюватиметься. Обов’язкові поля позначені *

Будь ласка поставте оцінку!

В тренді

shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
Огляди

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку

19.10.2026
Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
Кібербезпека

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ

12.10.2026
Як малює штучний інтелект
Сервіси

Як малює штучний інтелект: як працюють ШІ-генератори зображень і як користуватися ними безпечно

08.10.2026
Що таке Google Assistant і що з ним сталося: перехід на Gemini, приватність і налаштування
Смартфон

Що таке Google Assistant і що з ним сталося: перехід на Gemini, приватність і налаштування

07.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?