В iOS 27 та iPadOS 27 зʼявилася функція «Виявлення ризику імперсонації» (Impersonation Risk Detection), що допомагає виявляти шахрайство із застосуванням соціальної інженерії. Перед платежем чи зміною пароля застосунок може запитати в системи оцінку ризику й отримати один із трьох рівнів: невідомий, середній або високий. За замовчуванням функцію вимкнено.
Шахрайські схеми із застосуванням соціальної інженерії часто спрацьовують тому, що обходять традиційні засоби захисту. Зловмисник не зламує акаунт, а змушує жертву самостійно виконати потрібну йому дію. Apple додала в iOS 27 та iPadOS 27 новий інструмент проти таких атак — функцію Виявлення ризику імперсонації.
Компанія описує типовий сценарій. Шахрай видає себе за банк, державну установу чи знайому людину. Потім він тисне на жертву або крок за кроком підводить її до платежу чи зміни даних облікового запису. Двофакторна автентифікація в таких випадках не завжди допомагає, адже дію виконує сам власник акаунта, хоч і під впливом обману чи тиску.
Як працює «Виявлення ризику імперсонації»
Функція спрацьовує, коли користувач застосунку з її підтримкою збирається виконати чутливу дію, наприклад здійснити платіж або змінити пароль. Застосунок надсилає запит на оцінку ризику. Система аналізує інформацію про пристрій та обліковий запис Apple і шукає ознаки активного шахрайства. За результатами застосунок отримує один із трьох рівнів ризику:
- Невідомий (Unknown) — ознак підозрілої активності не виявлено. Втім, це не підтверджує, що дія безпечна.
- Середній (Medium) — виявлено деякі ознаки підозрілої активності.
- Високий (High) — виявлено суттєві ознаки підозрілої активності.
Що робити далі, вирішує сам застосунок. Він може попросити підтвердити особу, показати попередження або відкласти виконання операції. За даними Apple, компанія не визначає і не контролює, як саме застосунок відреагує на отриманий сигнал.
Що відбувається з даними
Для оцінки ризику система аналізує патерни взаємодії, час, контекст і базові дані датчиків. Аналіз відбувається безпосередньо на пристрої, тож самі дані Apple не отримує. Вміст «Фото», «Повідомлень» і «Пошти» не аналізується. Водночас компанія дізнається тип дії, яку користувач намагався виконати, коли застосунок запитує оцінку. Застосунки ж отримують лише рівень ризику, без даних, на основі яких його визначено.
Як увімкнути функцію
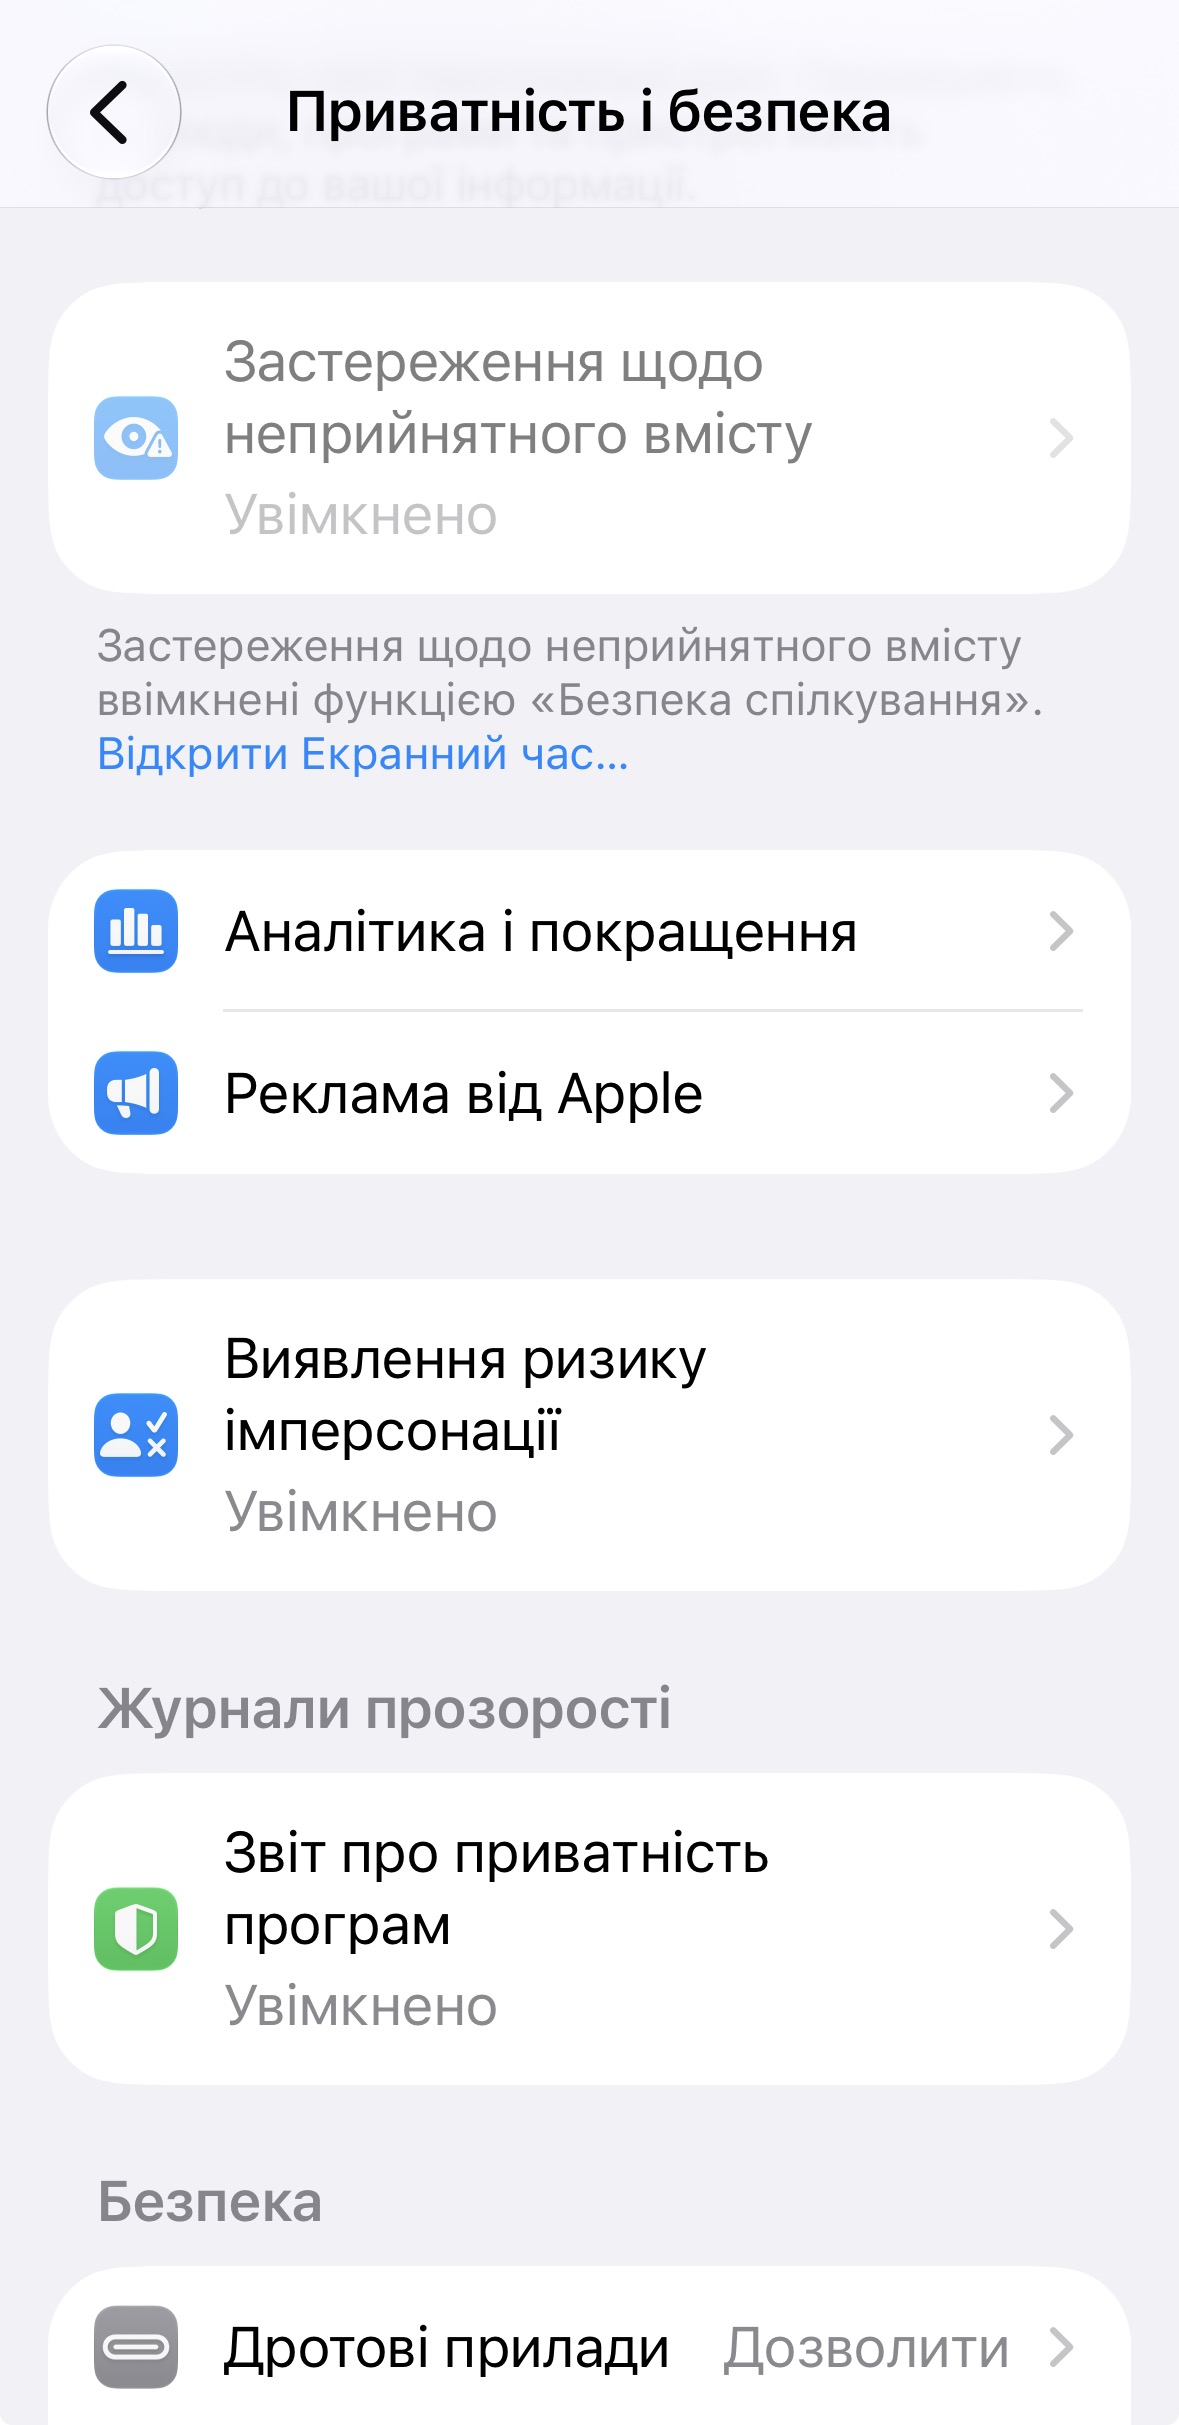
За замовчуванням «Виявлення ризику імперсонації» вимкнено, тож її потрібно активувати вручну. В iOS 27 або iPadOS 27 для цього треба відкрити «Параметри» і перейти до розділу «Приватність і безпека». Пункт «Виявлення ризику імперсонації» розташований у нижній частині списку. На наступному екрані слід увімкнути перемикач «Надсилати розробникам». Для цього може знадобитися вхід в App Store з обліковим записом Apple.
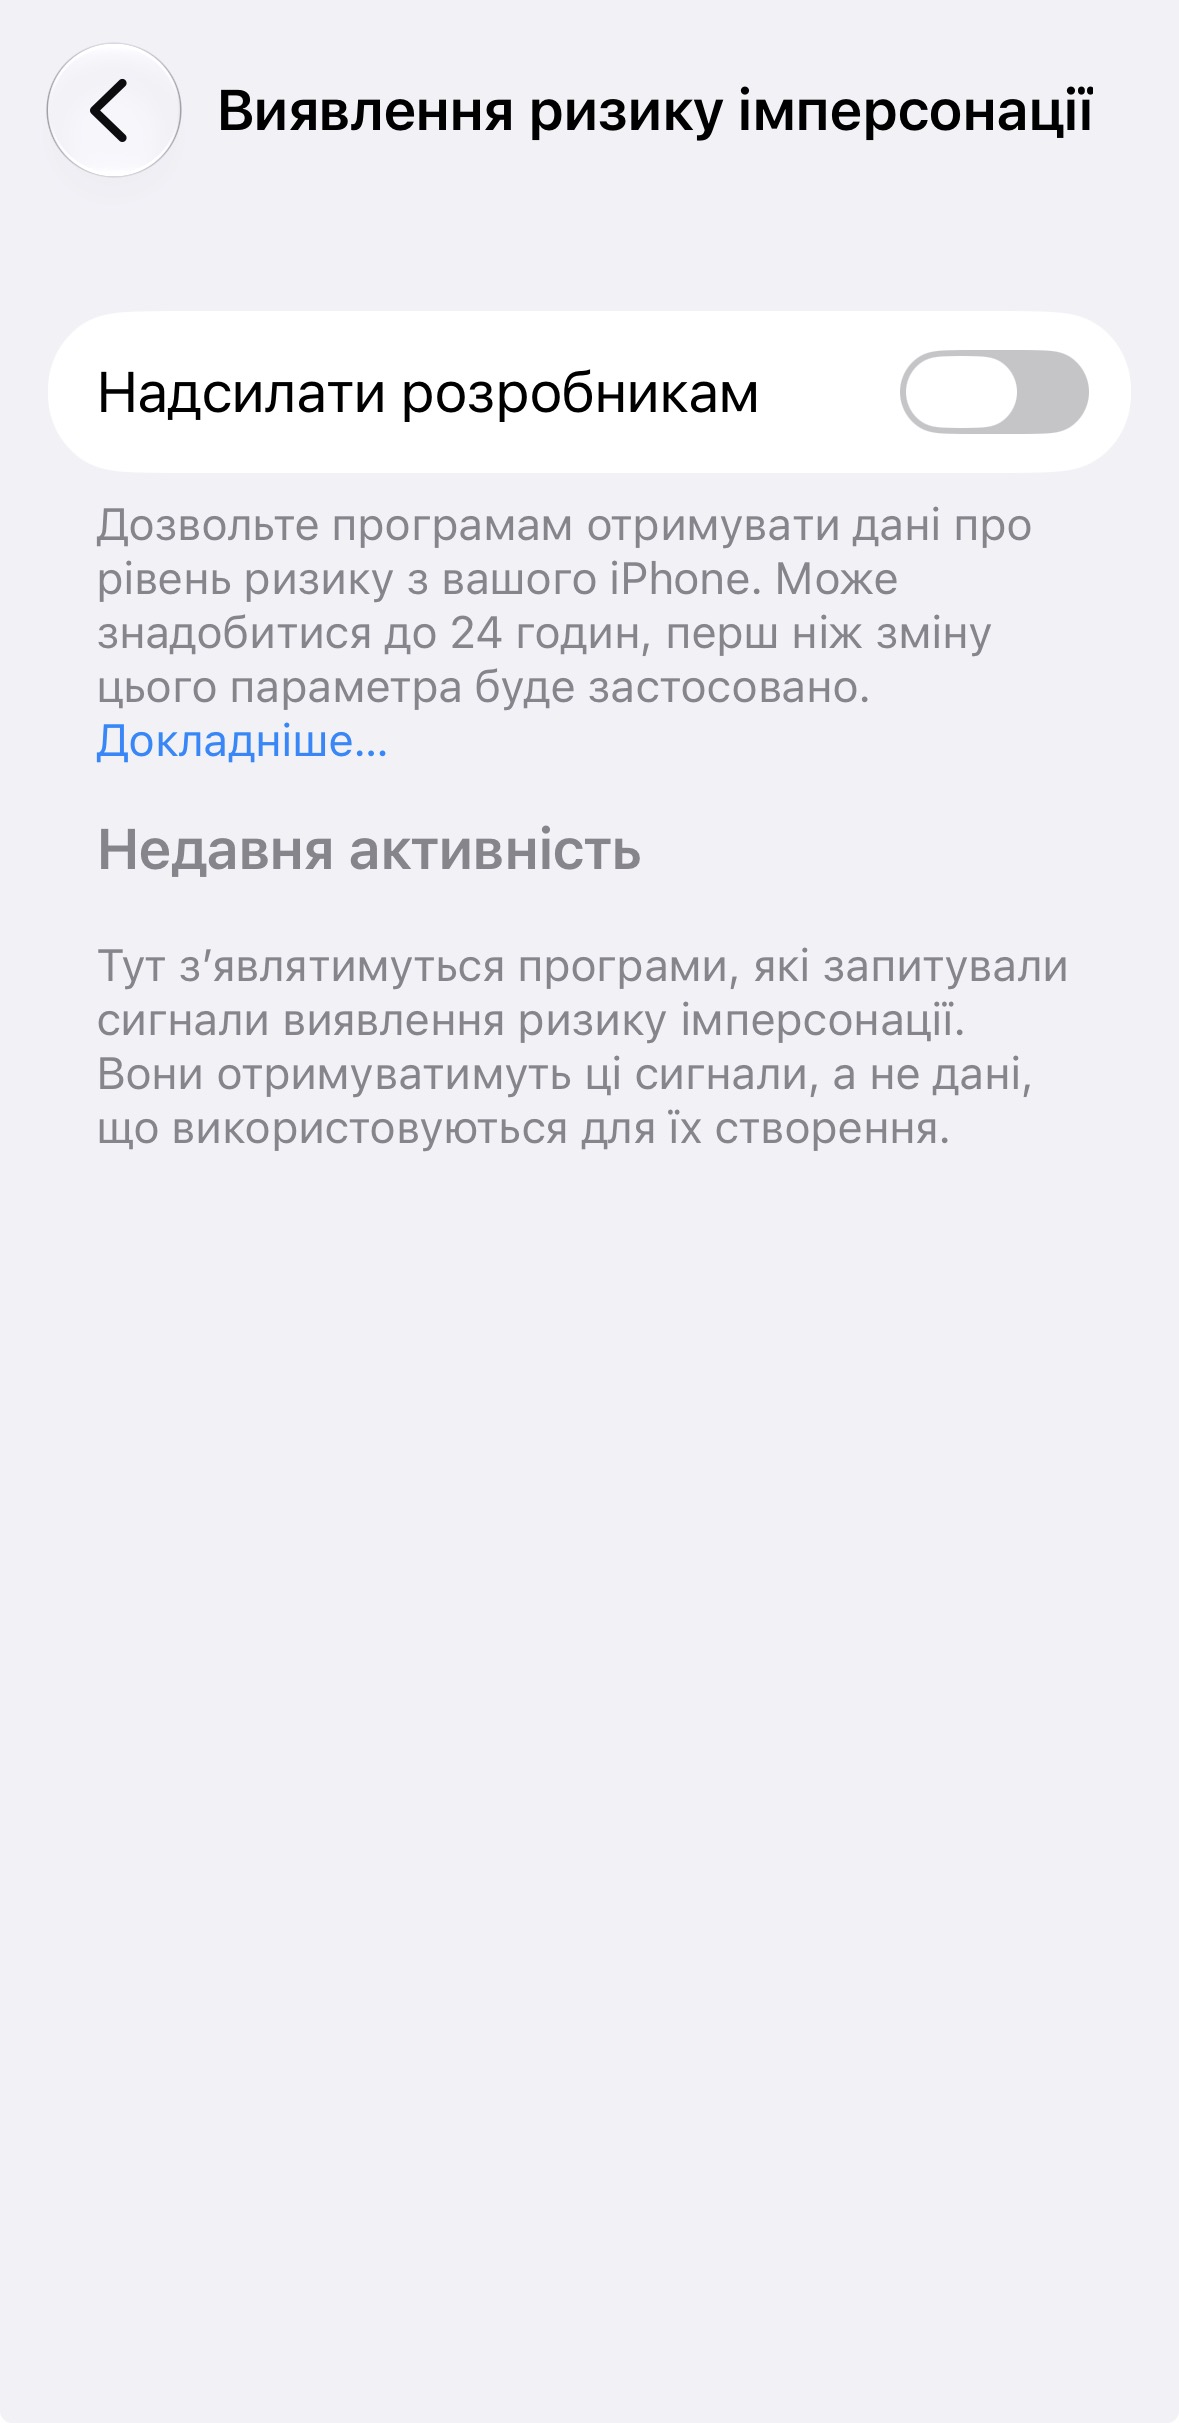
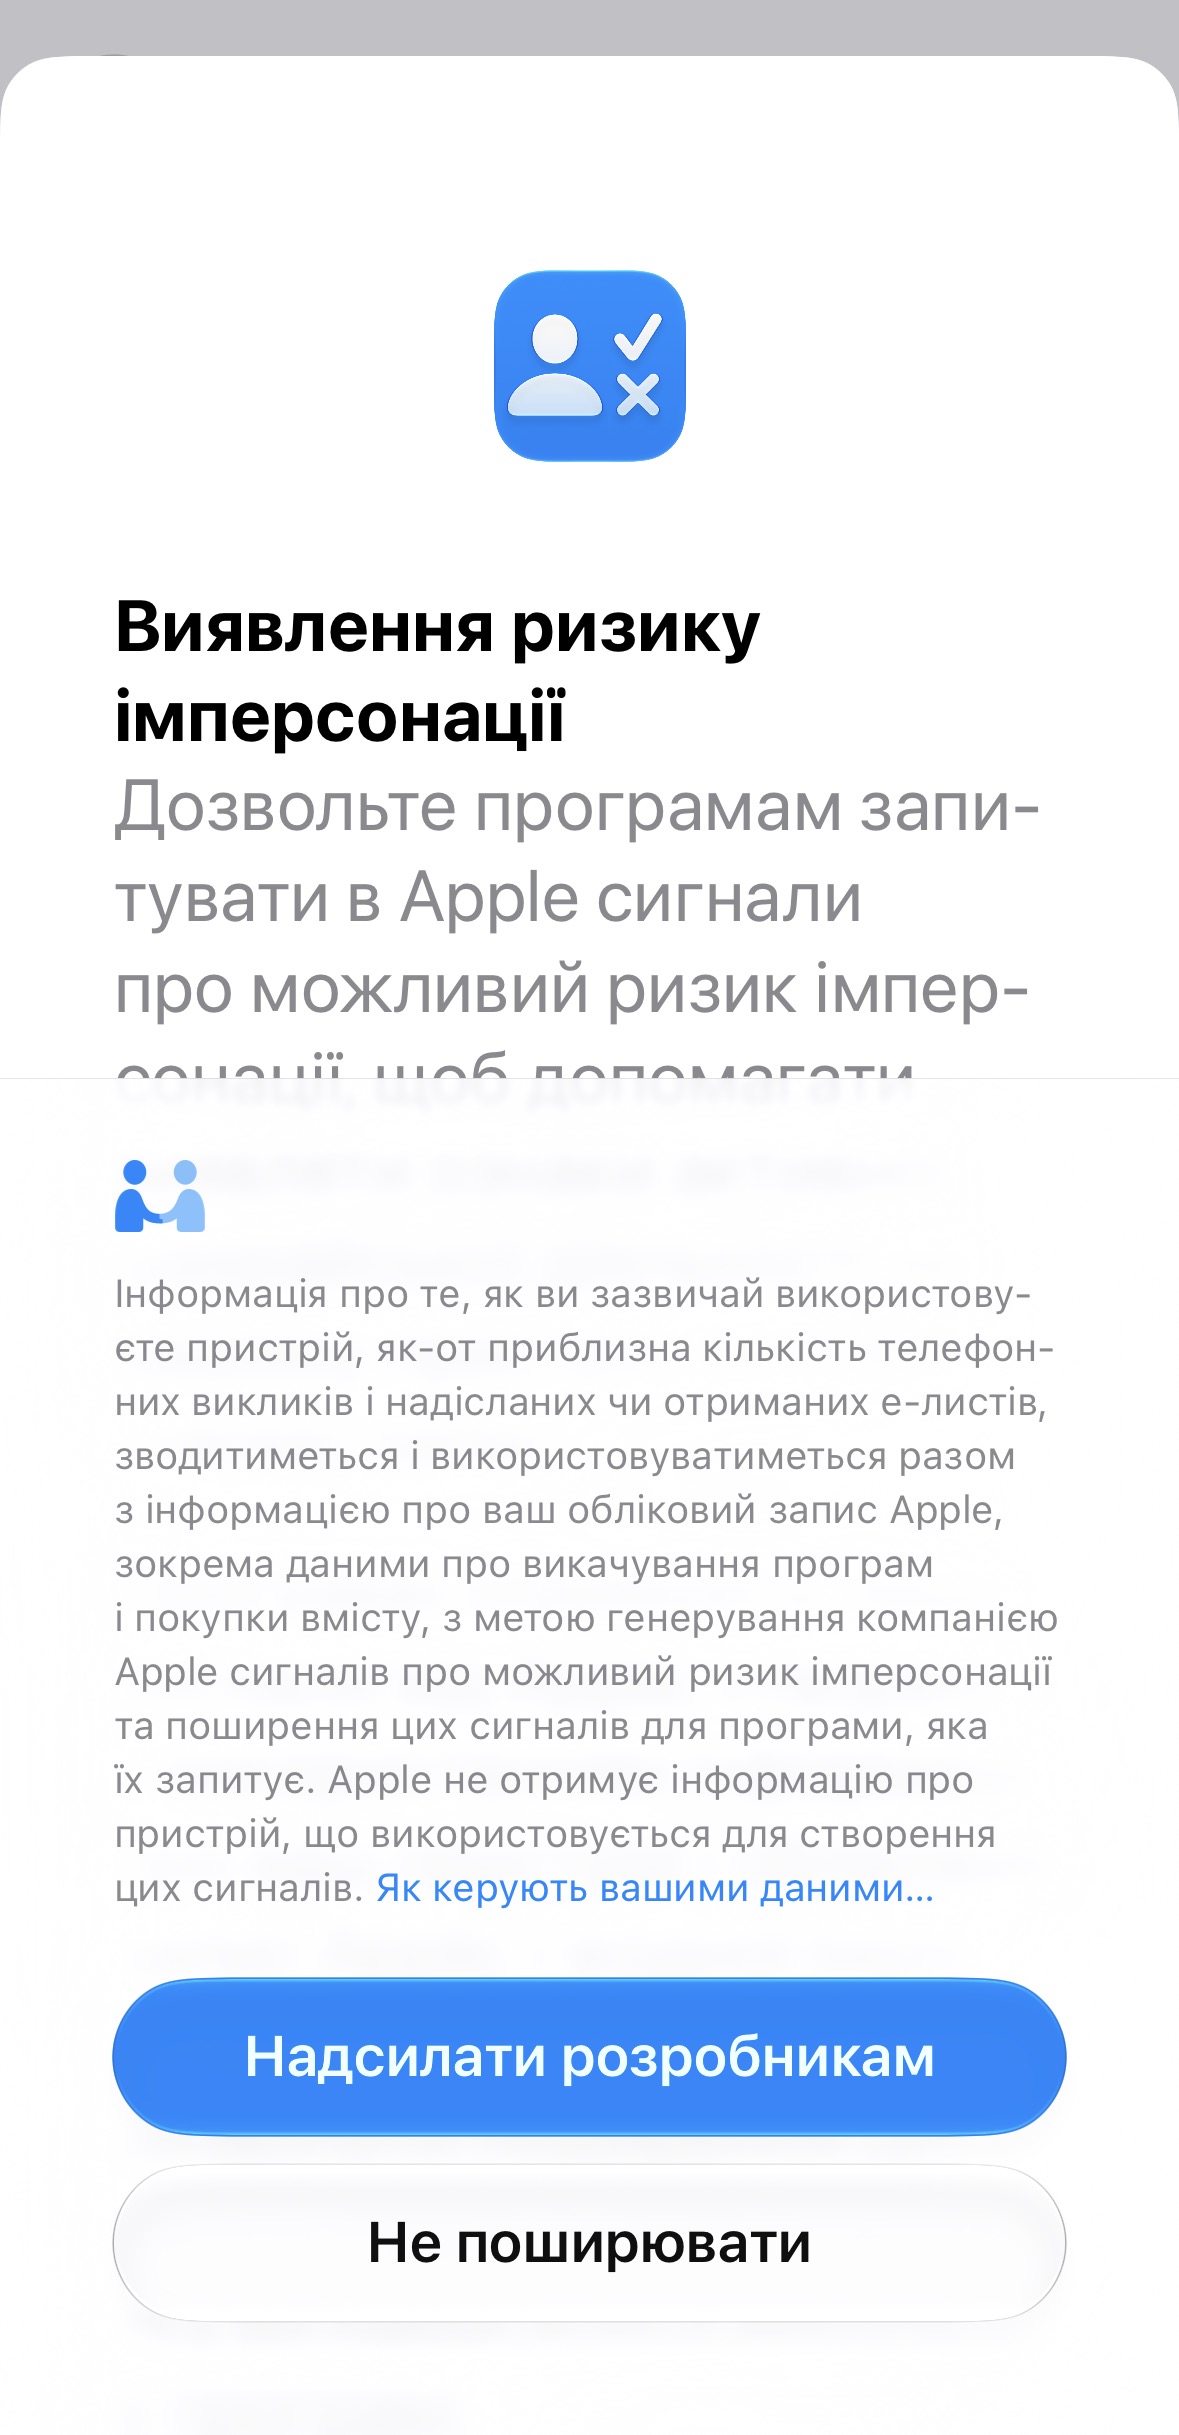
Зміни цього налаштування можуть набути чинності лише через 24 години. Apple пояснює затримку турботою про захист користувачів. Компанія також попереджає: якщо хтось вимагає вимкнути цю функцію, це саме по собі може свідчити про шахрайство.
Керування доступом для окремих застосунків
На тому ж екрані налаштувань відображаються застосунки, що використовують функцію. У розділі «Недавня активність» видно, які з них запитували оцінку ризику. Розділ «Причини доступу» показує, які саме дії спричинили запит. Тут же можна вимкнути доступ для окремого застосунку. Такі зміни також можуть набути чинності лише через 24 години.
Переліку застосунків із підтримкою нової функції Apple поки не оприлюднила. Без підтримки з боку розробників налаштування фактично не працює. Тому ефективність механізму залежатиме від того, як швидко його впровадять банки, платіжні сервіси та інші застосунки, де шахраї найчастіше намагаються виманити гроші чи дані.