Кампанія з поширення шкідливого ПЗ Psychedelic Stealer через зламані українські сайти виявилася частиною більшої кримінальної платформи Lunex, яку продають за моделлю «шкідливе ПЗ як послуга» (MaaS). Перш ніж красти паролі, файли cookie та дані криптогаманців, шкідник вимикає захисні механізми Windows за допомогою легітимного, але вразливого драйвера AMD. Антивірус при цьому продовжує працювати, але перестає бачити загрозу. Про це йдеться в технічному звіті компанії Ontinue, дослідники якої розібрали чотириетапний ланцюг атаки на україномовних користувачів.
Як відбувається зараження
Кампанію першою описала Arctic Wolf Labs 24 вересня 2026 року. Зловмисники зламали сайти реальних українських компаній: клініки лікування волосся, виробника масштабних моделей, спеціалізованого книжкового видавництва, психологічного закладу, магазину інструментів та автомобільного продавця. На ці сайти вбудували iframe з фальшивою сторінкою перевірки Cloudflare українською мовою.
Коли відвідувач натискає на «CAPTCHA», сторінка непомітно копіює в буфер обміну команду і просить натиснути Win+R, вставити її у вікно «Виконати» та підтвердити клавішею Enter. Команда запускає штатний інсталятор Windows msiexec, який завантажує MSI-пакет. Для правдоподібності в команду вшито текст «Захист від автоматичних запитів… ✔️ Підтверджую, що я не робот». Кнопка «Готово» лишається неактивною близько 35 секунд, щоб жертва встигла виконати інструкцію.
Відкрита панель керування приманками, яку знайшли дослідники, зафіксувала 557 переглядів у 32 країнах, з них 446 припадають на Україну. В Arctic Wolf уточнюють, що ці дані відображають лише взаємодію зі сторінкою, а не підтверджені зараження.
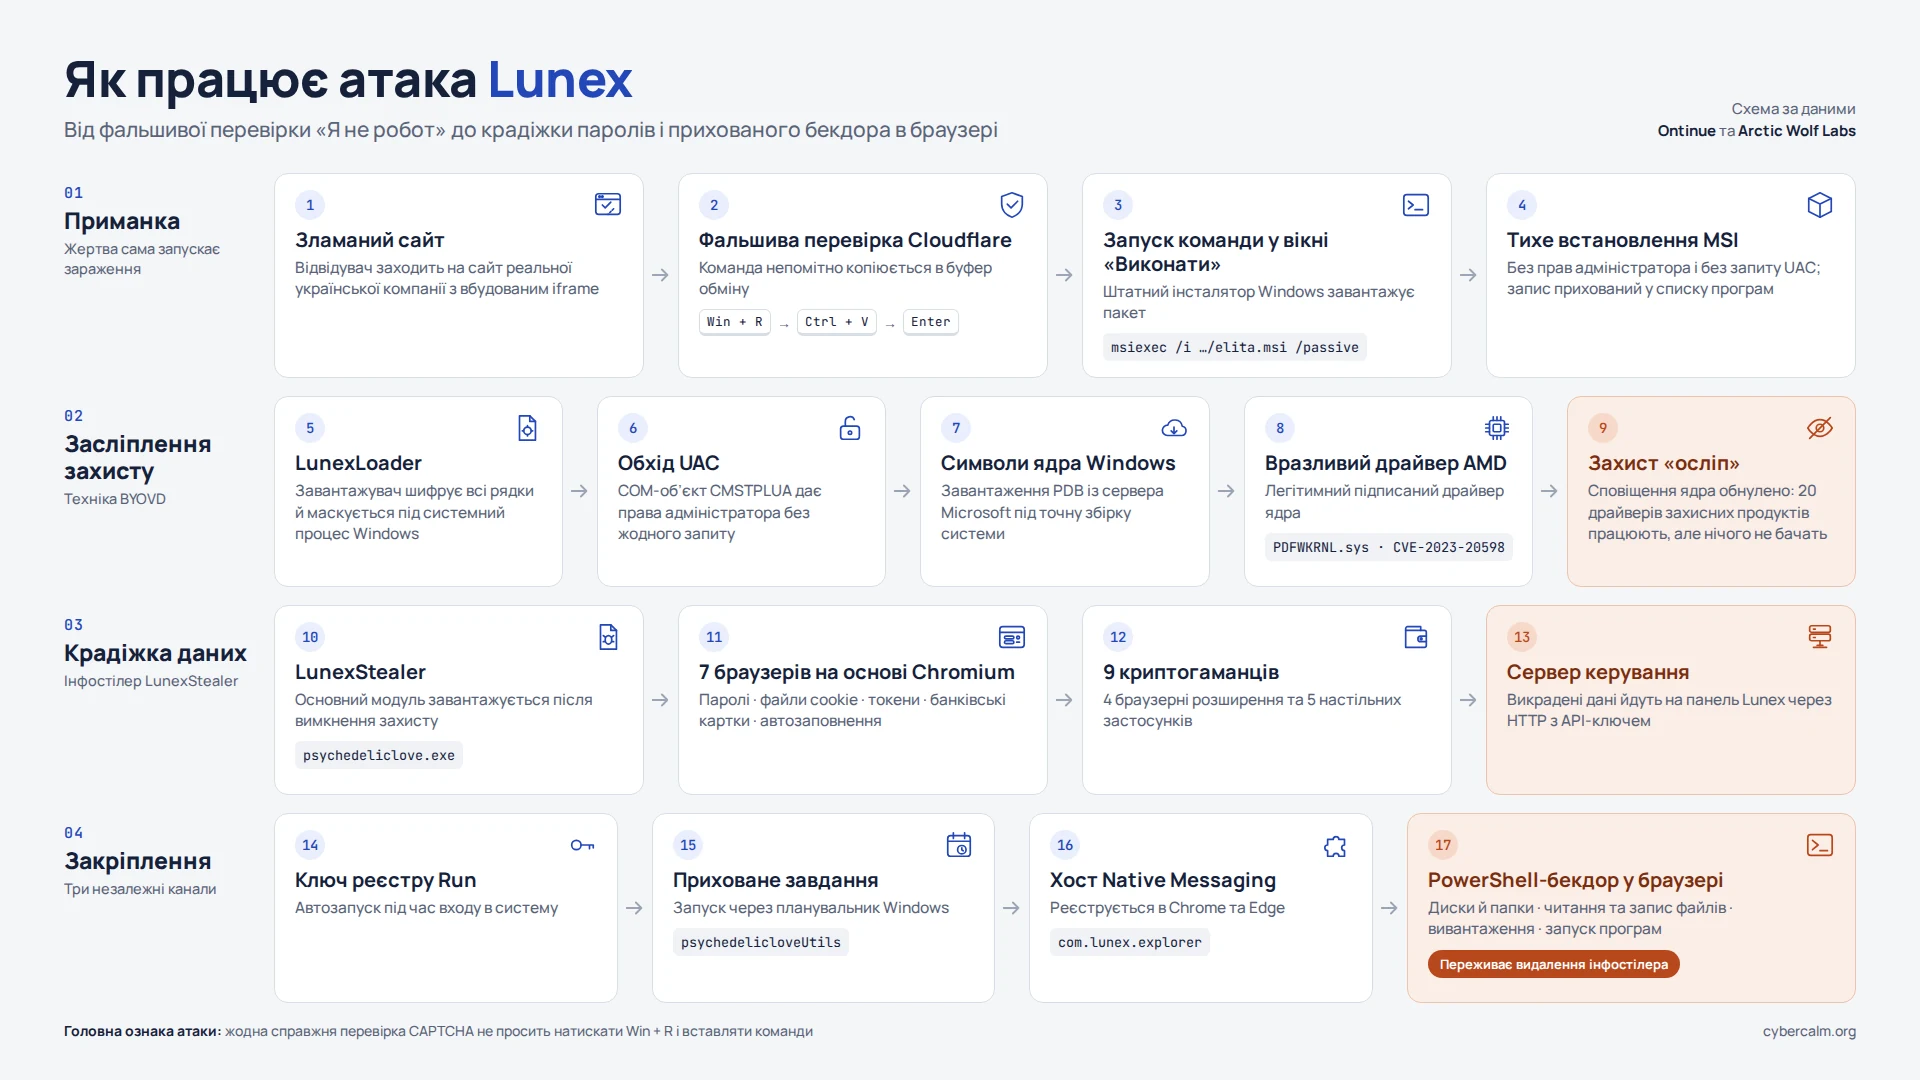
За даними Ontinue, MSI-пакет маскується під програму «Vertification» від «Internal Software». Він встановлюється без прав адміністратора і приховує кнопки «Змінити» та «Відновити» у списку встановлених програм.
Драйвер AMD як «глушник» захисту
Далі на компʼютері запускається завантажувач LunexLoader. Він обходить контроль облікових записів користувачів (UAC) через COM-обʼєкт CMSTPLUA, тож Windows не показує жодного запиту на підвищення прав. Після цього завантажувач застосовує техніку BYOVD (Bring Your Own Vulnerable Driver, «принеси власний вразливий драйвер»): встановлює в систему легітимний драйвер ядра з цифровим підписом, що має відому вразливість.
У цьому випадку це PDFWKRNL.sys, драйвер ядра AMD Radeon Software, вразливий до CVE-2023-20598. Через некоректне керування привілеями програми можуть надсилати драйверу запити на читання й запис памʼяті ядра Windows. AMD випустила виправлення ще у 2023 році, але зловмисники приносять стару вразливу версію із собою.
Наш аналіз показав, що ще до встановлення інфостілера шкідливе ПЗ використовує легітимний, але вразливий драйвер, щоб вимкнути засоби захисту на компʼютері жертви. Коли захист деактивовано, розгортається інфостілер, який викрадає паролі з браузерів, файли cookie сеансів і дані криптогаманців
Щоб точно знайти потрібні структури в памʼяті, завантажувач отримує з офіційного сервера символів Microsoft налагоджувальні дані саме для тієї збірки ядра Windows, яка встановлена на компʼютері жертви. Потім він обнуляє записи в таблицях зворотних викликів ядра, що належать захисним продуктам. Процеси антивірусів і EDR продовжують працювати, але перестають отримувати сповіщення про запуск нових процесів і завантаження модулів. У Ontinue називають такий підхід тихішим за звичне примусове завершення захисних процесів.
«Чорний список» завантажувача містить 20 драйверів. Серед них Microsoft Defender, ESET, CrowdStrike, SentinelOne, Elastic і Sysmon, а 45% списку припадає на Kaspersky та Dr.Web. Окремо в ньому фігурує fltMgr.sys, диспетчер фільтрів Windows: втручання в нього здатне вимкнути одразу всі захисні продукти, що працюють через мініфільтри.
Сама техніка BYOVD не нова, однак перед запуском звичайного інфостілера її використовують рідко. Тести Ontinue показали, що ані HVCI (у Windows ця функція називається «Цілісність памʼяті»), ані чинний список блокування вразливих драйверів Microsoft не заважають завантажити саме цей варіант PDFWKRNL.sys. Хеш драйвера при цьому внесено до каталогу LOLDrivers ще в березні 2026 року.
Що краде Lunex
Після «засліплення» захисту на компʼютер завантажується сам інфостілер LunexStealer, він же Psychedelic Stealer. Він звʼязується із сервером керування платформи через HTTP і виконує такі дії:
- Крадіжка даних браузерів. Інфостілер викрадає паролі, файли cookie, токени автентифікації, дані банківських карток і автозаповнення з Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX та Vivaldi. Перед цим він примусово закриває браузер, щоб розблокувати файли баз даних. Шкідник уміє обходити App-Bound Encryption, додатковий захист, який Google запровадила в Chrome у липні 2024 року.
- Крадіжка криптогаманців. Він збирає дані пʼяти настільних гаманців (Bitcoin Core, Litecoin, Exodus, Atomic Wallet, Electrum) та браузерних розширень MetaMask, OKX Wallet і SafePal. Arctic Wolf також фіксує в списку цілей Trust Wallet.
- Закріплення в системі. Інфостілер прописується в ключі реєстру Run і створює приховане завдання планувальника psychedelicloveUtils.
Бекдор, який переживає видалення
Третій механізм закріплення найнебезпечніший. Шкідник реєструє в Chrome та Edge хост Native Messaging під назвою com.lunex.explorer. Цей механізм призначений для легітимного обміну даними між розширеннями браузера і програмами на компʼютері. Тут його підтримує вбудований PowerShell-скрипт, що дає зловмисникам повний доступ до файлової системи.
Хост працює в контексті процесу Chrome. Він переживає видалення файлу інфостілера, перезавантаження системи та перезапуск браузера
Через цей бекдор оператори можуть переглядати диски й папки, читати будь-які файли (частинами по 512 КБ, обсягом до 524 МБ), записувати дані за довільним шляхом, вивантажувати файли з компʼютера і запускати будь-які програми. Крім того, інфостілер підміняє налаштування Chrome Secure Preferences і встановлює шкідливе розширення з доступом до файлів cookie, історії, закладок, вкладок, проксі та всіх сайтів. Це розширення отримує повний контроль над діями користувача в браузері.
Платформа з російськомовними авторами
Уперше про Lunex написав у червні 2026 року дослідник BlueTeamCoolTeam Люк Вілкінсон. Тоді він виявив шість активних панелей керування у пʼяти країнах. Ontinue нарахувала вже 28 панелей у 13 країнах. Найбільше їх розміщено в росії (6), США (4) та Великій Британії (3), ще по дві в Нідерландах, Франції, Німеччині, Туреччині й Бангладеш.
Інтерфейс панелі створено російськомовними розробниками. У ньому понад 150 рядків російською, російська мова встановлена за замовчуванням, а як приклад домену в налаштуваннях підміни браузера вказано ya.ru. За словами Даунінга, Psychedelic — це назва шкідливого файлу, що запускається на пристроях жертв, а Lunex — платформа, яку продають кільком кримінальним угрупованням. На це вказує й те, що до однієї архітектури панелей підключаються інфостілери, написані на різних мовах програмування: Rust, C і .NET.
Функціонал платформи не обмежується крадіжкою даних. Одна з панелей у Туреччині повʼязана з пʼятьма фішинговими доменами, що імітують Sam’s Club, Teamwork, Namshi та WhatsApp. Отже, Lunex використовують і для фішингу з видаванням себе за відомі бренди.
Arctic Wolf не повʼязує атаку з конкретним угрупованням, але зазначає, що російськомовні артефакти свідчать про ймовірно російських операторів, а мета атаки фінансова. Уся операція вклалася в тиждень: домен для приманок зареєстрували 9 вересня, 12 вересня скомпілювали інфостілер, а 12–13 вересня зафіксували перші приманки на українських сайтах.
Як захиститися
Справжня перевірка CAPTCHA чи Cloudflare ніколи не вимагає натискати Win+R, вставляти команди у вікно «Виконати», PowerShell чи термінал. Така вимога однозначно вказує на атаку ClickFix, і сторінку слід одразу закрити.
Якщо команду вже виконано, компʼютер варто відʼєднати від мережі. Потім із чистого пристрою потрібно змінити паролі до важливих облікових записів, завершити всі активні сеанси, увімкнути двофакторну автентифікацію та перевести кошти з криптогаманців на нові адреси. Видалити лише файл шкідника недостатньо: бекдор у браузері залишиться. Треба перевірити наявність завдання psychedelicloveUtils, програми «Vertification» у списку встановлених, а також розділу реєстру HKCU\Software\Google\Chrome\NativeMessagingHosts\com.lunex.explorer та аналогічного для Edge. Найнадійніший варіант — повне перевстановлення системи.
Адміністраторам Ontinue радить відстежувати етапи, що передують «засліпленню» захисту: завантаження PDB-файлів процесами, не повʼязаними з розробкою, появу драйверів у тимчасових папках і створення служб для драйверів із нестандартних шляхів. Індикатори компрометації дослідники опублікували на GitHub. Власникам сайтів варто регулярно перевіряти код сторінок на сторонні iframe і скрипти, оновлювати CMS та плагіни й змінювати паролі адміністраторів.