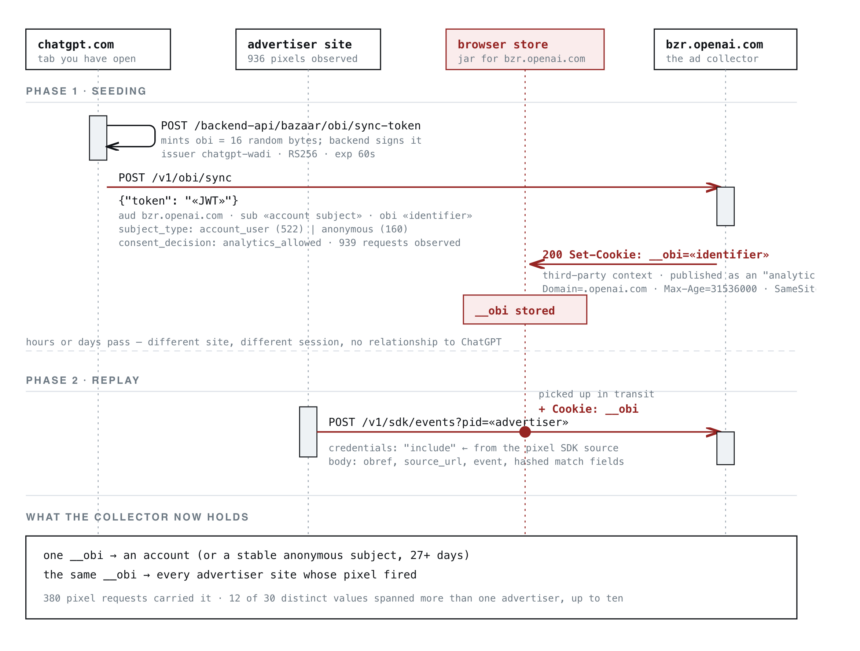
OpenAI розгорнула власну рекламну платформу, а разом із нею — ідентифікатор, який повʼязує акаунт у ChatGPT з поведінкою людини на сторонніх сайтах. У політиці компанії щодо файлів cookie цей ідентифікатор віднесено до аналітичних, а не до маркетингових. Практичний наслідок такий: той, хто в банері згоди відмовився від маркетингових файлів cookie, все одно його отримує.
Як влаштований механізм
Розбір механізму 20 вересня опублікував автор бюлетеня Buchodi’s Threat Intel. Він відтворив послідовність на власному смартфоні, зафіксував її двома незалежними методами перехоплення трафіку та звірив із масивом спостережень за кілька місяців, що охопив 936 пікселів рекламодавців на 1029 хостах.
На chatgpt.com клієнт генерує 16 випадкових байтів і запитує в бекенду підписаний токен. Той діє 60 секунд і містить три ключові поля: ідентифікатор акаунта, власне рекламний ідентифікатор obi та позначку про надану згоду на аналітику. Далі клієнт надсилає токен на bzr.openai.com — збирач рекламних подій OpenAI. У відповідь той встановлює файл cookie __obi для домену .openai.com строком на один рік.
Від решти файлів cookie OpenAI цей відрізняє набір атрибутів. Він позначений як SameSite=None і Secure — саме ця комбінація дозволяє браузеру надсилати файл cookie в міжсайтових запитах. Інші ідентифікатори OpenAI, перевірені в тому ж експерименті, у таких запитах блокувалися: одні через SameSite=Lax, інші через невідповідність домену.
Як ідентифікатор повертається до OpenAI
Компанії, які купують рекламу в ChatGPT, встановлюють на своїх сайтах вимірювальний піксель OpenAI — так само, як встановлюють код Meta чи Google. Документація OpenAI описує його як браузерний SDK: скрипт завантажується з bzrcdn.openai.com, а події конверсій надсилаються на bzr.openai.com.
Дослідник зафіксував, що файл cookie __obi приєднується до всіх трьох класів запитів від сторінки рекламодавця до інфраструктури OpenAI — зокрема й до завантаження самого скрипта. Останнє суттєве: браузер додає файл cookie до запиту за тегом script ще до того, як виконається бодай рядок коду OpenAI, тож передбачений у SDK режим «без облікових даних» тут нічого не змінює.
Разом з ідентифікатором передається інформація про сторінку, на якій спрацював піксель. Адреси скорочуються до домену та шляху, і в жодному зі спостережених запитів не було рядка параметрів. Але шлях зберігається — а серед шляхів, які дійшли до збирача, трапилися сторінка, повʼязана з медичним станом, воронка послуг із реструктуризації боргів і форма прийому до судового провадження.
Що піксель збирає на сайті рекламодавця
Документація OpenAI прямо описує режим автоматичного розширеного зіставлення: коли він увімкнений, піксель самостійно виявляє на сайті підтримувані дані клієнта, нормалізує їх, хешує просто в браузері алгоритмом SHA-256 і додає до конверсійних подій. Хешуванню підлягають електронна адреса, номер телефону, імʼя, прізвище та зовнішній ідентифікатор. Країна, регіон, місто і поштовий індекс передаються у відкритому вигляді — це видно зі специфікації полів.
За спостереженнями дослідника, дані, які SDK зчитує зі сторінки самостійно — з полів форм, з видимого тексту та з шини тег-менеджера, — переважають над тими, що рекламодавець передає свідомо: 685 подій проти 255. Найбільшим джерелом електронних адрес виявилася шина тег-менеджера. Автоматичне зіставлення було увімкнене для 638 із 881 пікселя з відомим налаштуванням, зокрема для всіх кредитних і позикових рекламодавців у вибірці.
Перелік заборонених до збору полів існує: до нього входять паролі, одноразові коди, номери платіжних карток, номери соціального страхування, дата народження, медична історія, діагноз і судові поля.
Аналітика чи маркетинг
Політика OpenAI щодо файлів cookie, оновлена 10 вересня, містить у розділі аналітичних файлів cookie рівно один запис — __obi, строком на рік, для доменів chatgpt.com та openai.com. Файли cookie для вимірювання рекламних кампаній Google, Meta, LinkedIn, TikTok, Reddit і Microsoft перелічені окремо, у маркетинговому розділі.
Відмінність не косметична. OpenAI розводить згоду на аналітику та згоду на маркетинг у два незалежні перемикачі. Кожен розшифрований дослідником токен містив позначку про дозволену аналітику. Тобто людина, яка свідомо погодилася на аналітику й відмовилася від маркетингу, рекламний ідентифікатор усе одно отримує.
Вихід з акаунта не допомагає
З 932 розшифрованих токенів 736 стосувалися авторизованих акаунтів, а 196 — анонімних сесій. Анонімний ідентифікатор виявився не менш стабільним, ніж привʼязаний до акаунта: один на пристрій, незмінний щонайменше 27 діб.
Чого дослідження не доводить
Це поки що одне незалежне дослідження, відтворене на одному пристрої під Chrome для Android. Настільний Chrome не перевірявся. Сам факт зіставлення подій з акаунтом на серверах OpenAI напряму не спостерігався: код відповіді 202 означає лише, що збирач прийняв подію разом із файлом cookie, а решта випливає з конструкції механізму. Токен видавався приблизно в одній сесії ChatGPT із пʼяти, тож піксель цілком може спрацювати і без прикріпленого файлу cookie. Чи працює механізм так само в Європейському економічному просторі та в Україні, з наявних даних не випливає.
14 вересня дослідник надіслав опис механізму та два запитання на адреси press@ і privacy@ OpenAI: чому __obi класифіковано як аналітичний файл cookie та чи отримує її користувач, який погодився на аналітику й відмовився від маркетингу. У відповідь надійшло підтвердження отримання і обіцянка передати спостереження на внутрішній розгляд. На жодне з двох запитань відповіді не було.
Що можна зробити зараз
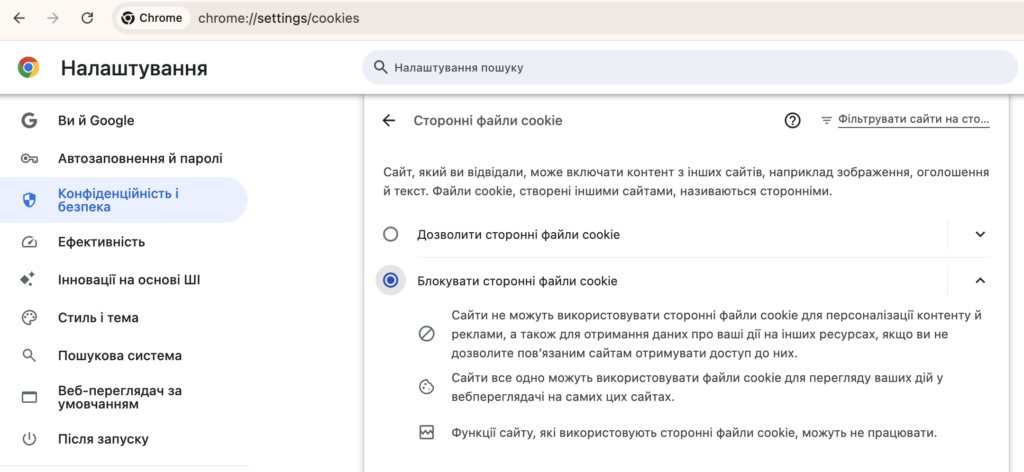
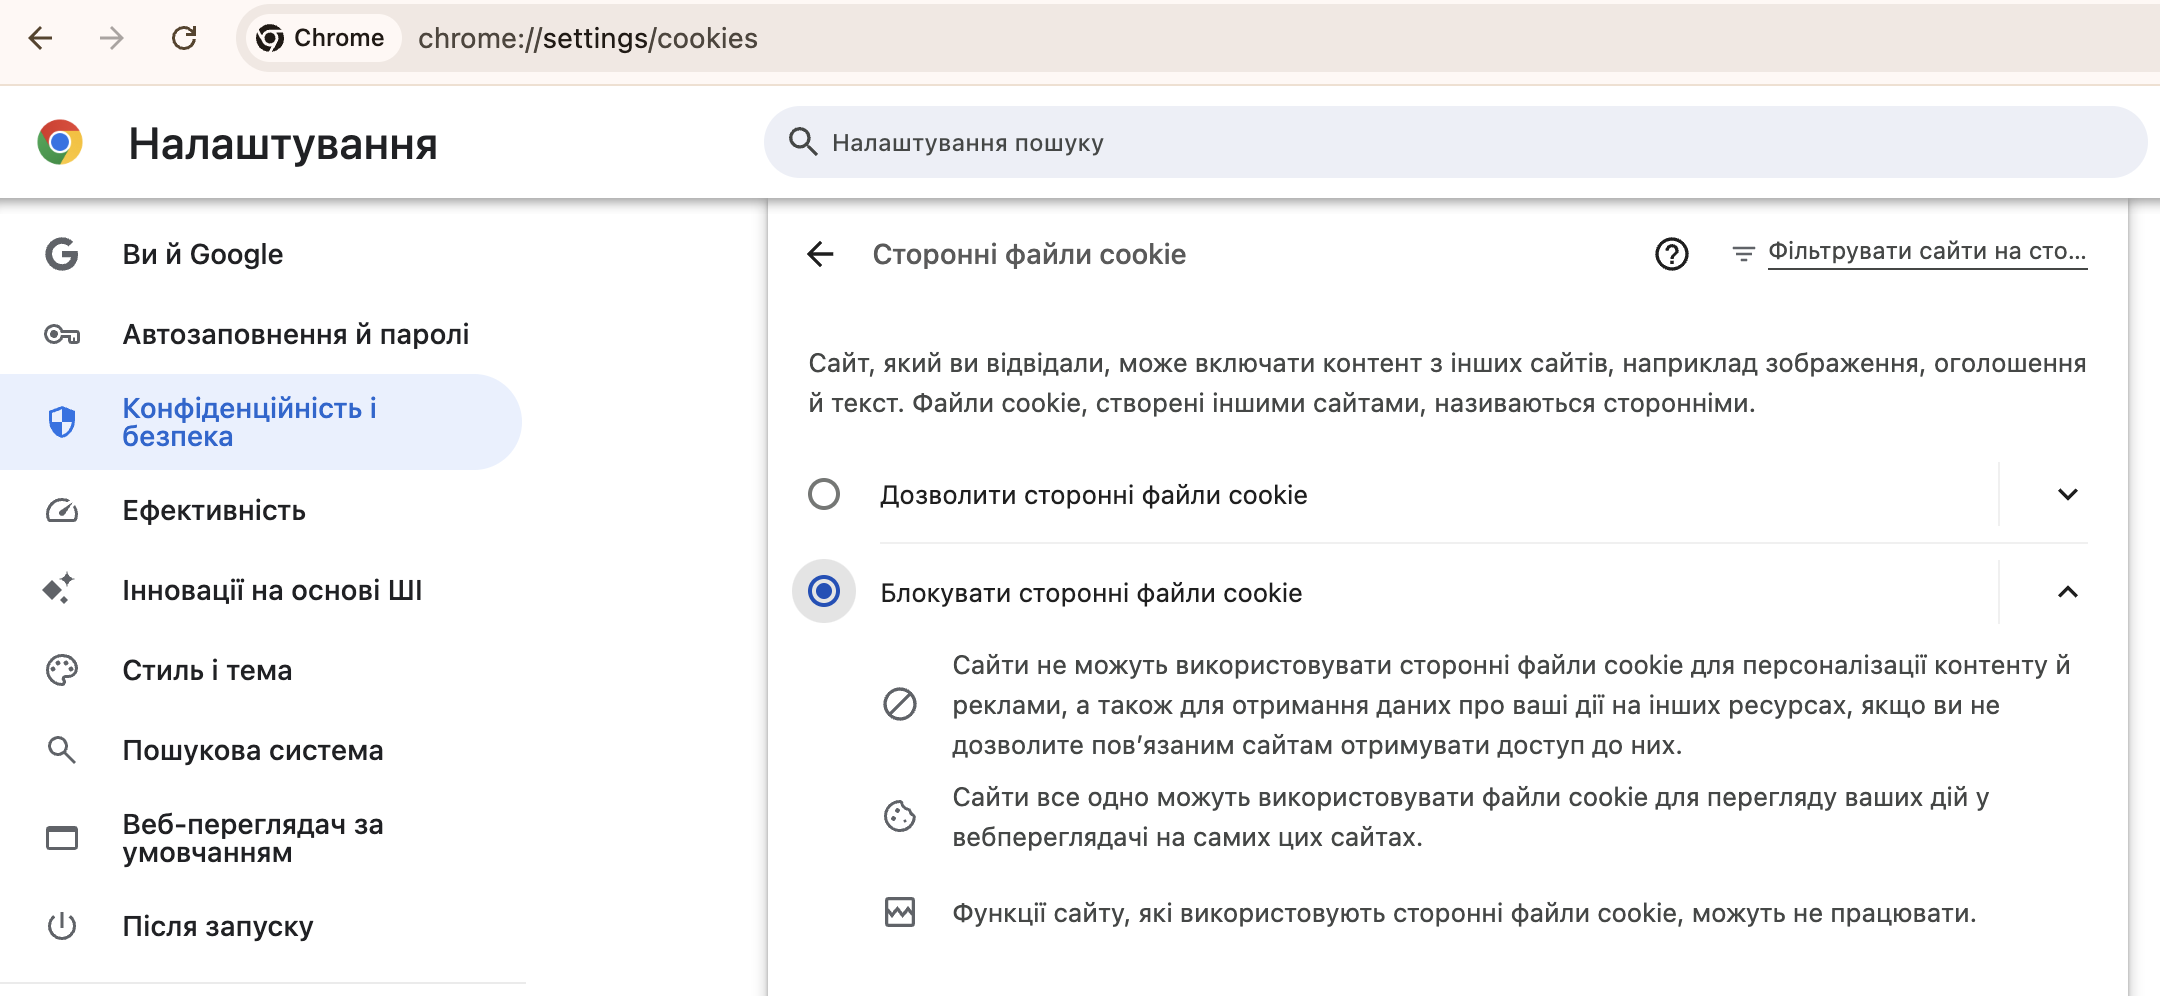
- Заблокувати сторонні файли cookie в налаштуваннях браузера. Це прибирає маршрут, яким __obi потрапляє на сайти рекламодавців.
- Відкрити налаштування файлів cookie внизу будь-якої сторінки OpenAI. __obi — єдиний запис в аналітичному розділі, тож відмова саме від маркетингових файлів cookie його не стосується.
- Очистити файли cookie для openai.com. Ідентифікатор скидається, але наступний візит створює новий.
- Врахувати, що вихід з акаунта механізм не вимикає: анонімний ідентифікатор так само стабільний.
- На iPhone та iPad механізм не працює: Intelligent Tracking Prevention блокує сторонні файли cookie, а всі браузери в iOS побудовані на WebKit.
Чому це не просто ще один піксель
Структурно механізм не новий — Meta побудувала його еквівалент роками раніше: авторизований акаунт, сторонні файли cookie на спрацюваннях пікселя, позасайтові конверсії, зведені до профілю. Безпрецедентне тут інше — середовище. Досі такі схеми працювали навколо пошуку і соцмереж. Тепер той самий ідентифікатор привʼязаний до продукту, якому люди довіряють запити, що їх не сформулювали б публічно, і який дедалі частіше діє від їхнього імені.