• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    27.10.2026
    Крадіжка файлів cookie
    Крадіжка файлів cookie: як зловмисники входять в акаунти без пароля і MFA
    26.10.2026
    Ключі захисту Інтернету
    Ключі захисту Інтернету: хто їх контролює, як у 2026 році змінили кореневий ключ DNS і що буде, якщо його викрадуть
    22.10.2026
    Руки тримають смартфон із порожнім екраном за столом із чашкою й тарілкою
    Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
    21.10.2026
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Microsoft Patch Tuesday: виправлено три zero-day вразливості та 57 помилок у грудневому оновленні безпеки
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Новини / Microsoft Patch Tuesday: виправлено три zero-day вразливості та 57 помилок у грудневому оновленні безпеки

Microsoft Patch Tuesday: виправлено три zero-day вразливості та 57 помилок у грудневому оновленні безпеки

Олена Кожухар
ByОлена Кожухар
Багато років працюю в журналістиці. Пишу гайди та поради, технічні лайфхаки, інструкції з налаштувань та використання пристроїв.
12.12.2025
Поширити
4 хв. читання
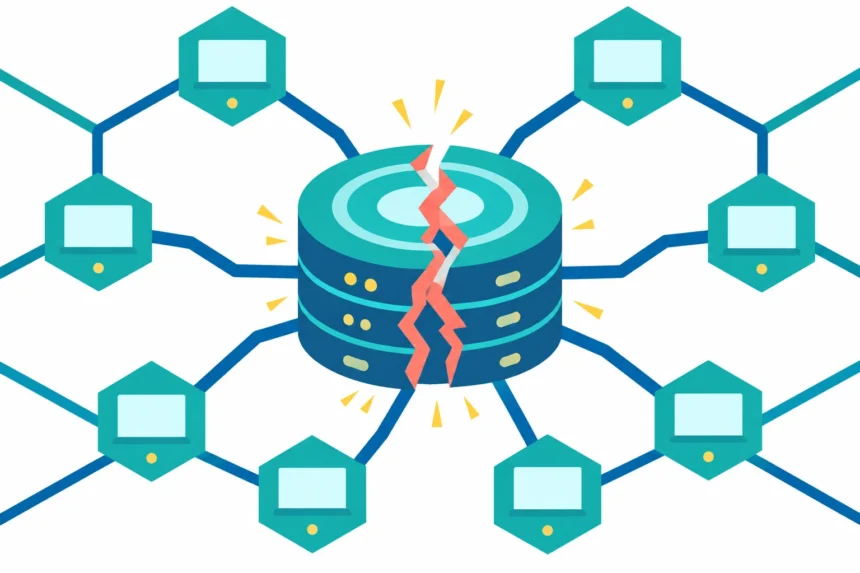
Ілюстрація серверної бази з тріщиною і підключеними комп’ютерами по мережі

Традиційний грудневий Microsoft Patch Tuesday завершує рік з масштабним пакетом виправлень, які охоплюють різні продукти Microsoft. Особлива увага приділяється трьом вразливостям нульового дня, які потребують негайного втручання системних адміністраторів.

Зміст
  • Структура виявлених вразливостей
  • Активно експлуатована zero-day вразливість
  • Публічно розкриті zero-day вразливості
  • Рекомендації щодо встановлення оновлень

9 грудня 2025 року Microsoft випустила традиційне грудневе оновлення безпеки (Patch Tuesday), яке усуває 57 вразливостей, включаючи одну активно експлуатовану та дві публічно розкриті zero-day вразливості. Оновлення також закриває три критичні вразливості віддаленого виконання коду.

Структура виявлених вразливостей

Виправлені помилки розподілені за категоріями наступним чином:

  • 28 вразливостей підвищення привілеїв
  • 19 вразливостей віддаленого виконання коду
  • 4 вразливості розкриття інформації
  • 3 вразливості відмови в обслуговуванні
  • 2 вразливості підробки (spoofing)

До цього переліку не входять окремо виправлені 15 вразливостей у Microsoft Edge та помилки в Mariner, які були усунуті раніше цього місяця.

Активно експлуатована zero-day вразливість

Microsoft класифікує як zero-day вразливості, що були публічно розкриті або активно експлуатувалися до випуску офіційного виправлення.

CVE-2025-62221 — вразливість підвищення привілеїв у драйвері Windows Cloud Files Mini Filter

Компанія виправила активно експлуатовану вразливість у драйвері Windows Cloud Files Mini Filter Driver, яка дозволяє зловмисникам підвищувати привілеї в системі. Проблема полягає в помилці “use after free” (використання після звільнення пам’яті), яка дозволяє авторизованому зловмиснику локально підвищити привілеї до рівня SYSTEM.

Microsoft атрибувала виявлення цієї вразливості власним підрозділам — Microsoft Threat Intelligence Center (MSTIC) та Microsoft Security Response Center (MSRC), проте не розголосила деталі про способи її експлуатації.

Публічно розкриті zero-day вразливості

CVE-2025-64671 — вразливість віддаленого виконання коду в GitHub Copilot для JetBrains

Microsoft усунула публічно розкриту вразливість у GitHub Copilot, яка дозволяє зловмиснику виконувати команди локально. Проблема полягає в неналежній нейтралізації спеціальних елементів, що використовуються в командах (command injection).

Вразливість може бути експлуатована через атаку Cross Prompt Injection у недовірених файлах або на MCP-серверах. Зловмисник може виконати додаткові команди, додавши їх до команд, дозволених у налаштуваннях автоматичного схвалення термінала користувача.

Вразливість виявив дослідник Арі Марзук (Ari Marzuk), який нещодавно розкрив цю проблему в рамках свого звіту “IDEsaster: A Novel Vulnerability Class in AI IDEs” (IDEsaster: новий клас вразливостей в AI-інтегрованих середовищах розробки).

CVE-2025-54100 — вразливість віддаленого виконання коду в PowerShell

Microsoft виправила вразливість у PowerShell, яка могла призвести до виконання скриптів, вбудованих у веб-сторінку, під час її завантаження за допомогою команди Invoke-WebRequest.

Проблема полягає в неналежній нейтралізації спеціальних елементів команд у Windows PowerShell, що дозволяє несанкціонованому зловмиснику виконувати код локально.

Microsoft внесла зміни, які відображають попередження при використанні PowerShell-команди Invoke-WebRequest, пропонуючи користувачу додати параметр -UseBasicParsing для запобігання виконанню коду:

Security Warning: Script Execution Risk
Invoke-WebRequest parses the content of the web page. Script code in the web page might be run when the page is parsed.
      RECOMMENDED ACTION:
      Use the -UseBasicParsing switch to avoid script code execution.
      Do you want to continue?
			```
For additional details, see [KB5074596: PowerShell 5.1: Preventing script execution from web content](https://support.microsoft.com/help/5072034).

Рекомендації щодо встановлення оновлень

Microsoft наполегливо рекомендує всім користувачам та організаціям якомога швидше встановити грудневі оновлення безпеки. Особливий пріоритет слід надати системам, які можуть бути вразливі до активно експлуатованої zero-day.

Для корпоративних середовищ важливо протестувати оновлення в тестовому середовищі перед масовим розгортанням, але з огляду на активну експлуатацію однієї з вразливостей, цей процес варто прискорити. Домашнім користувачам Windows слід увімкнути автоматичне оновлення або вручну перевірити наявність патчів через Windows Update.

Грудневий Patch Tuesday традиційно є одним з останніх великих оновлень року, тому його своєчасне встановлення особливо важливе для забезпечення безпеки систем напередодні святкового сезону, коли кількість кібератак зазвичай зростає.
ТЕМИ:MicrosoftPatch Tuesdayвразливостіуразливості нульового дня
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Жовта стрілка вгору над розбитими бірюзовими плитками та синіми стрілами кола Operation Bluebird планує відродити бренд Twitter після того, як Маск відмовився від нього
Наступна стаття Засновник Pebble представив AI-кільце Index 01 за $75 Index 01: Засновник Pebble представив AI-кільце за $75

В тренді

UAC-0099 і Sandworm разом атакували українську зернову компанію
23.10.2026
«Справжня людина» у Zoom: World запустила перевірку учасників відеозустрічей від дипфейків
22.10.2026
Руки тримають смартфон із порожнім екраном за столом із чашкою й тарілкою
Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
21.10.2026
Що таке глибоке навчання (deep learning): як працюють нейронні мережі і де їх застосовують
27.10.2026
«Здолай шахрая»: безкоштовна онлайн-гра, яка вчить розпізнавати шахраїв на 58 реальних схемах
22.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Урядові сайти Європи пішли в офлайн
Новини

Урядові сайти Європи пішли в офлайн: ШІ допоміг знайти критичні вразливості в PHP

26.10.2026
Критична вразливість у Signal могла залишати мікрофон увімкненим після завершення дзвінка
Новини

Критична вразливість у Signal могла залишати мікрофон увімкненим після завершення дзвінка

23.10.2026
Призначенці Трампа просили кіберагентство США таємно зламати машину для голосування
Новини

Призначенці Трампа просили кіберагентство США таємно зламати машину для голосування

23.10.2026
Дані про дві критичні вразливості PHP витекли до виходу виправлень: оновлення — 21 жовтня
Новини

PHP випустила екстрені виправлення вразливостей php2shell, дані про які витекли заздалегідь

21.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?