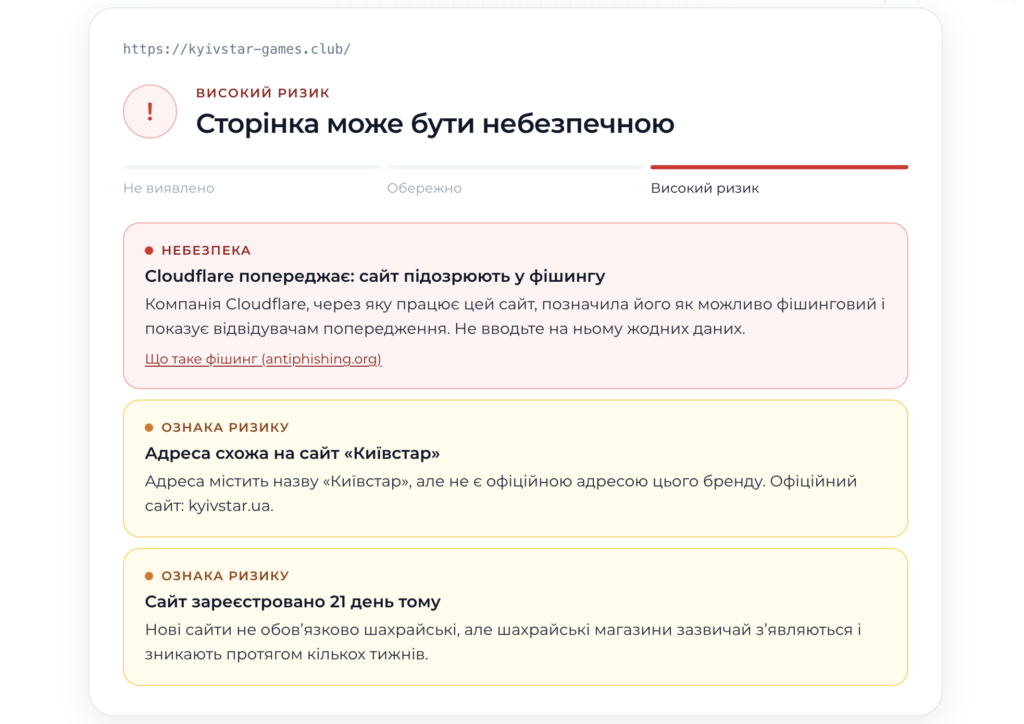
Фішинговий сайт, що імітував «Київстар», на момент перевірки ще не потрапив до бази небезпечних сайтів Google. Видали його інші ознаки: попередження Cloudflare про фішинг, схожість адреси на домен оператора і вік домену — лише 20 днів. Саме такі сигнали шукає безкоштовний сканер безпеки CyberCalm, який за хвилину перевіряє сайт або посилання, перш ніж туди введуть пароль, номер картки чи адресу доставки.
- Що перевіряє сканер і чого він не обіцяє
- Як перевірити сайт за хвилину
- Ознаки ризику: на що звертає увагу сканер
- Як читати результат перевірки
- Як це виглядає на практиці: пʼять прикладів
- Чим сканер CyberCalm відрізняється від інших сервісів
- Приватність: що відбувається з посиланнями
- Чого сканер не перевіряє
- Для власників сайтів: 12 технічних перевірок
- Поширені запитання
Сканер працює без реєстрації, українською і пояснює кожен результат простою мовою. Він знадобиться тим, кому прийшло підозріле посилання в месенджері чи SMS, тим, хто збирається купити щось у незнайомому інтернет-магазині, і власникам сайтів, які хочуть швидко оцінити технічний захист свого ресурсу. Це власний інструмент редакції CyberCalm.
Що перевіряє сканер і чого він не обіцяє
Сканер відповідає на два окремі питання. Перше — чи є ознаки того, що сайт може бути підробкою або небезпечним. Друге — наскільки добре налаштовано його технічний захист: шифрування, заголовки безпеки, розкриття службової інформації.
Принципова відмінність від багатьох подібних сервісів: сканер ніколи не пише «сайт безпечний». Такої гарантії не дасть жоден автоматичний інструмент, тож замість «зеленої галочки» він показує конкретні ознаки ризику, які вдалося виявити, і пояснює, що означає кожна з них.
Як перевірити сайт за хвилину
- Відкрийте сторінку сканера безпеки — реєстрація не потрібна.
- Вставте адресу сайту або посилання з повідомлення, зокрема скорочене (bit.ly тощо), і запустіть перевірку.
- Подивіться на вердикт угорі: він показує рівень уваги й перелік знайдених ознак ризику.
- Нижче — технічна оцінка від 0 до 100 і результати 12 технічних перевірок із поясненнями.
- За потреби натисніть «Поділитися»: сканер створить посилання на знімок результату з датою перевірки. Його можна надіслати в Telegram, Viber чи Facebook — у превʼю зʼявиться картка з вердиктом.
Перевіркою варто ділитися з батьками й старшими родичами: саме їм найчастіше надсилають фальшиві «посилки» та «виплати».
Ознаки ризику: на що звертає увагу сканер
Попередження Google і Cloudflare
Сканер звіряє адресу з базою Google Web Risk — постійно оновлюваним переліком фішингових сайтів і ресурсів, що поширюють шкідливе ПЗ. Крім того, він розпізнає сторінки-попередження Cloudflare: компанія показує їх замість сайтів, на які надійшли скарги про фішинг. Будь-яке з цих попереджень означає найвищий рівень ризику.
Схожість на відомі бренди
Найпоширеніший прийом шахраїв — адреса, яка на перший погляд не відрізняється від справжньої. Сканер порівнює домен зі списком із понад сорока брендів, які найчастіше підробляють в Україні: банків, служб доставки, маркетплейсів, мобільних операторів, Дії, Telegram. Він розпізнає підміну літер (зокрема кириличну «а» замість латинської), зайві слова в адресі, іншу доменну зону, а також назву бренду в чужому домені чи на піддомені безкоштовного хостингу.
Вік домену
Дату реєстрації адреси сканер бере з публічних реєстрів доменів (RDAP і WHOIS). Шахрайські магазини часто живуть лише кілька тижнів, тож нещодавно зареєстрований домен — привід придивитися уважніше. Водночас сам по собі «молодий» домен не доводить шахрайства: так виглядає й будь-який новий легальний проєкт.
Обмеження доступу в Україні
Сканер перевіряє, чи є сайт у розпорядженнях НЦУ — Національного центру оперативно-технічного управління електронними комунікаційними мережами України, який діє при Держспецзвʼязку (приклад розпорядження), — або в рішеннях Державного агентства «ПлейСіті», яке з квітня 2025 року регулює ринок азартних ігор та ініціює блокування нелегальних онлайн-казино.
Загалом у базі близько 72 тисяч доменів із розпоряджень НЦУ, ухвалених з 2022 року, і рішень ПлейСіті. Біля кожного попередження зазначено номер і дату документа з посиланням на джерело, а скасовані обмеження зникають з переліку автоматично. Перелік оновлюється раз на один-два тижні.
Російська юрисдикція
Сканер позначає сайти в доменних зонах .ru, .su і .рф, а також ресурси на інших доменах, які працюють через російських провайдерів, зокрема через російські сервіси захисту від DDoS-атак. Дані про власників мереж він бере з реєстру RIPE NCC і бази DB-IP.
Недійсний сертифікат
Якщо браузери не довіряють сертифікату сайту, зʼєднання не можна вважати захищеним: дані, які вводить відвідувач, можуть перехопити або підмінити.
Короткі посилання й переадресації
Скорочене посилання на кшталт bit.ly приховує справжню адресу. Сканер розгортає його й показує, куди воно насправді веде, не відкриваючи кінцеву сторінку. Так само він відстежує переадресацію з головної сторінки на інший домен і перевіряє ознаки ризику для обох адрес.
Офіційні адреси
Якщо адреса збігається з офіційним сайтом відомого бренду, сканер показує це окремою інформаційною плашкою. Це нейтральна довідка, а не оцінка надійності.
Ознаки ризику сканер перевіряє навіть тоді, коли сайт уже прибрали або він не відповідає. Фішингові сторінки часто зникають за кілька днів, а посилання на них ще довго пересилають у месенджерах.
Як читати результат перевірки
Вердикт має три рівні уваги:
- Високий ризик — є попередження Google або Cloudflare. Сканер пише: «Сторінка може бути небезпечною».
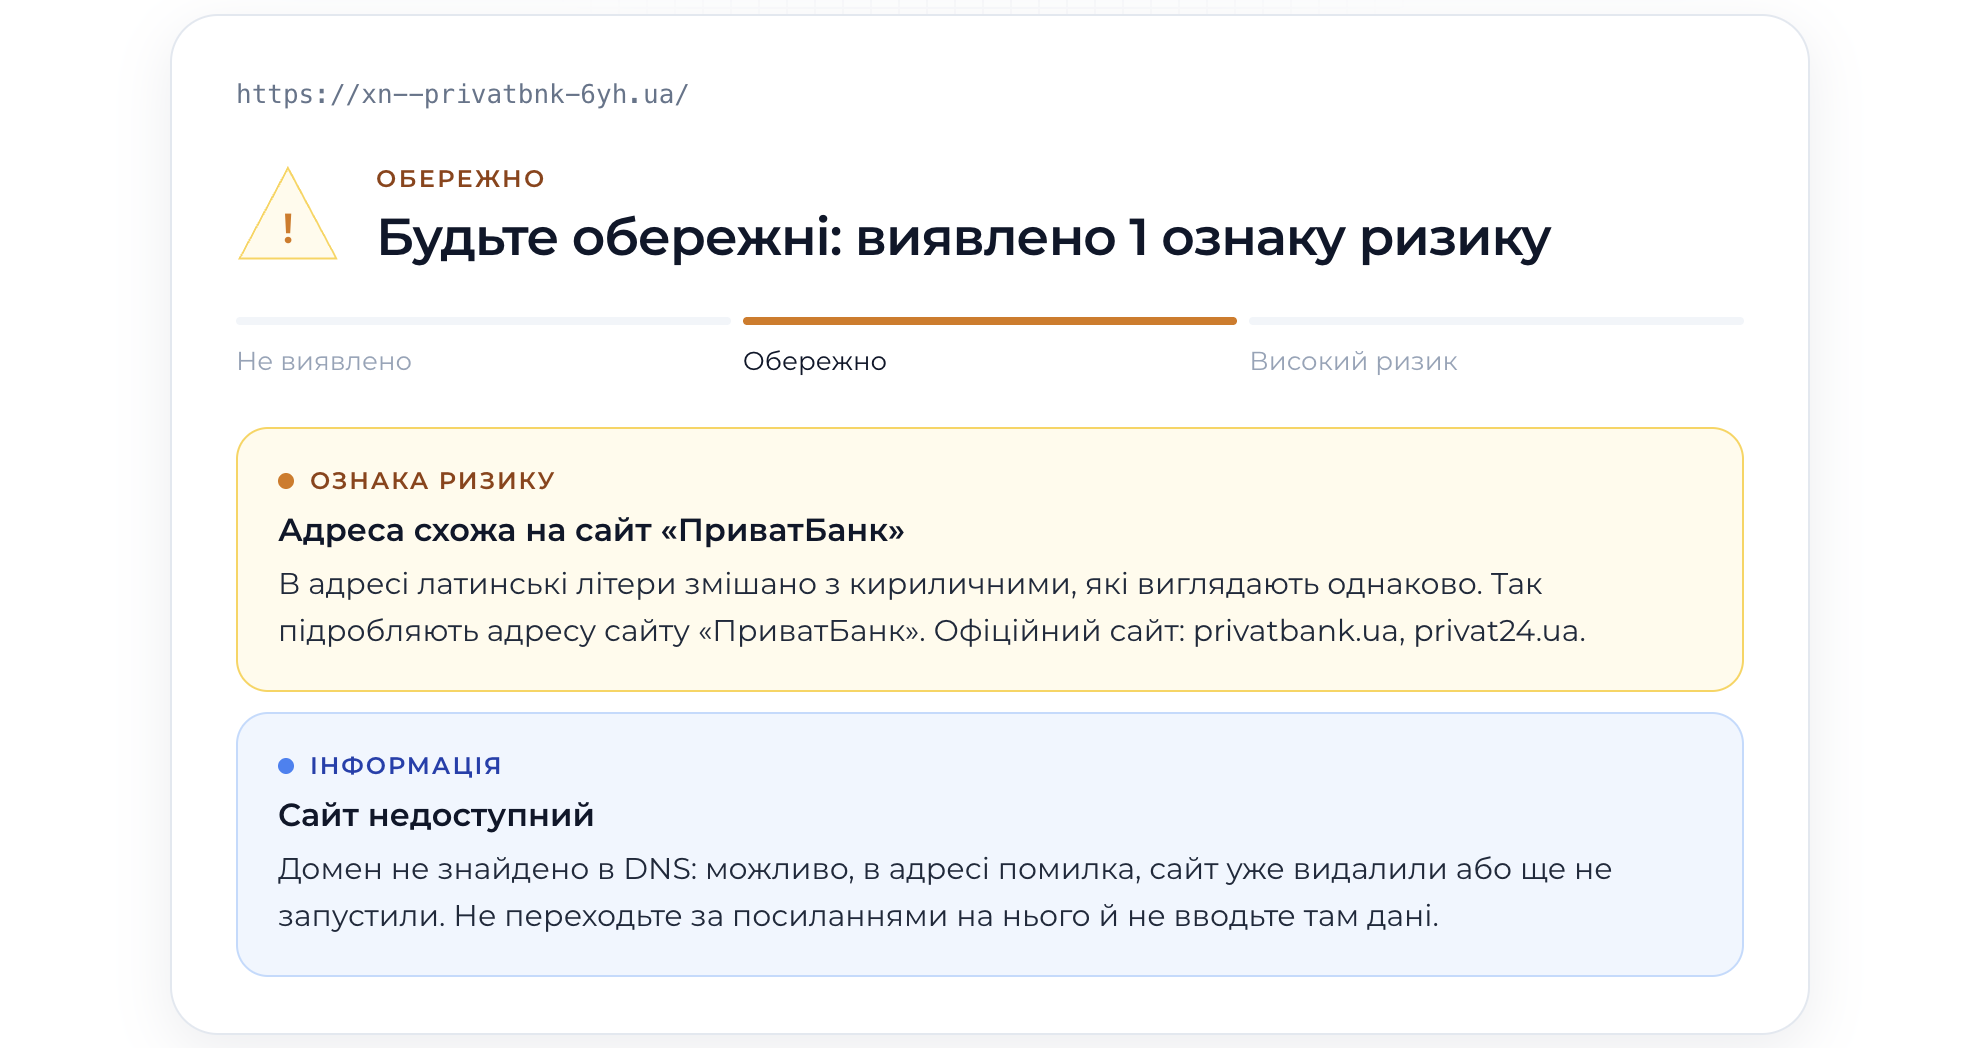
- Обережно — виявлено ознаки ризику: «Будьте обережні: виявлено N ознак ризику».
- Не виявлено — «Тривожних ознак не знайдено», з переліком того, що саме перевірено, і застереженням, що це не гарантія надійності.
Рівні розрізняються не лише кольором, а й формою індикатора — коло, трикутник, квадрат, — щоб їх розрізняли й люди, які погано бачать кольори. Навіть для рівня «Не виявлено» сканер свідомо не використовує зелений колір і галочки: результат не повинен сприйматися як «сертифікат безпеки».
Окремі знахідки показано плашками: червона — серйозне попередження, бурштинова — ознака ризику, синя — інформація, наприклад офіційна адреса бренду. Кожна плашка пояснює, звідки взято факт: номер і дату рішення НЦУ, позначку «Advisory provided by Google» тощо.
Технічна оцінка від 0 до 100
Під вердиктом — окрема технічна оцінка. Перевірки мають різну вагу: найбільшу — шифрування (сертифікат, HTTPS, версія TLS), меншу — захист від поширених атак через браузер, найменшу — решта заголовків. Якщо HTTPS не працює зовсім або браузери не довіряють сертифікату, оцінка не може перевищити 59.
Технічна оцінка не впливає на вердикт. Добре налаштований сервер може мати й шахрайський магазин, тож висока цифра нічого не каже про чесність продавця.
«Оцінку не розраховано»
Таке повідомлення зʼявляється, коли сайт не віддав сканеру звичайну сторінку: спрацював захист від ботів, сервер відмовив у доступі, повернув помилку, показав попередження Cloudflare або не відповів. Оцінювати налаштування за чужою сторінкою було б некоректно, тому сканер показує лише сертифікат і версію TLS та пояснює причину. Ознаки ризику при цьому перевіряються як завжди.
Обходити захист від ботів сканер принципово не намагається — він чесно повідомляє, що сайт обмежив автоматичну перевірку. Саме тому у випадку з фішингом під «Київстар» сканер «побачив» попередження Cloudflare, а не сторінку шахраїв.
Як це виглядає на практиці: пʼять прикладів
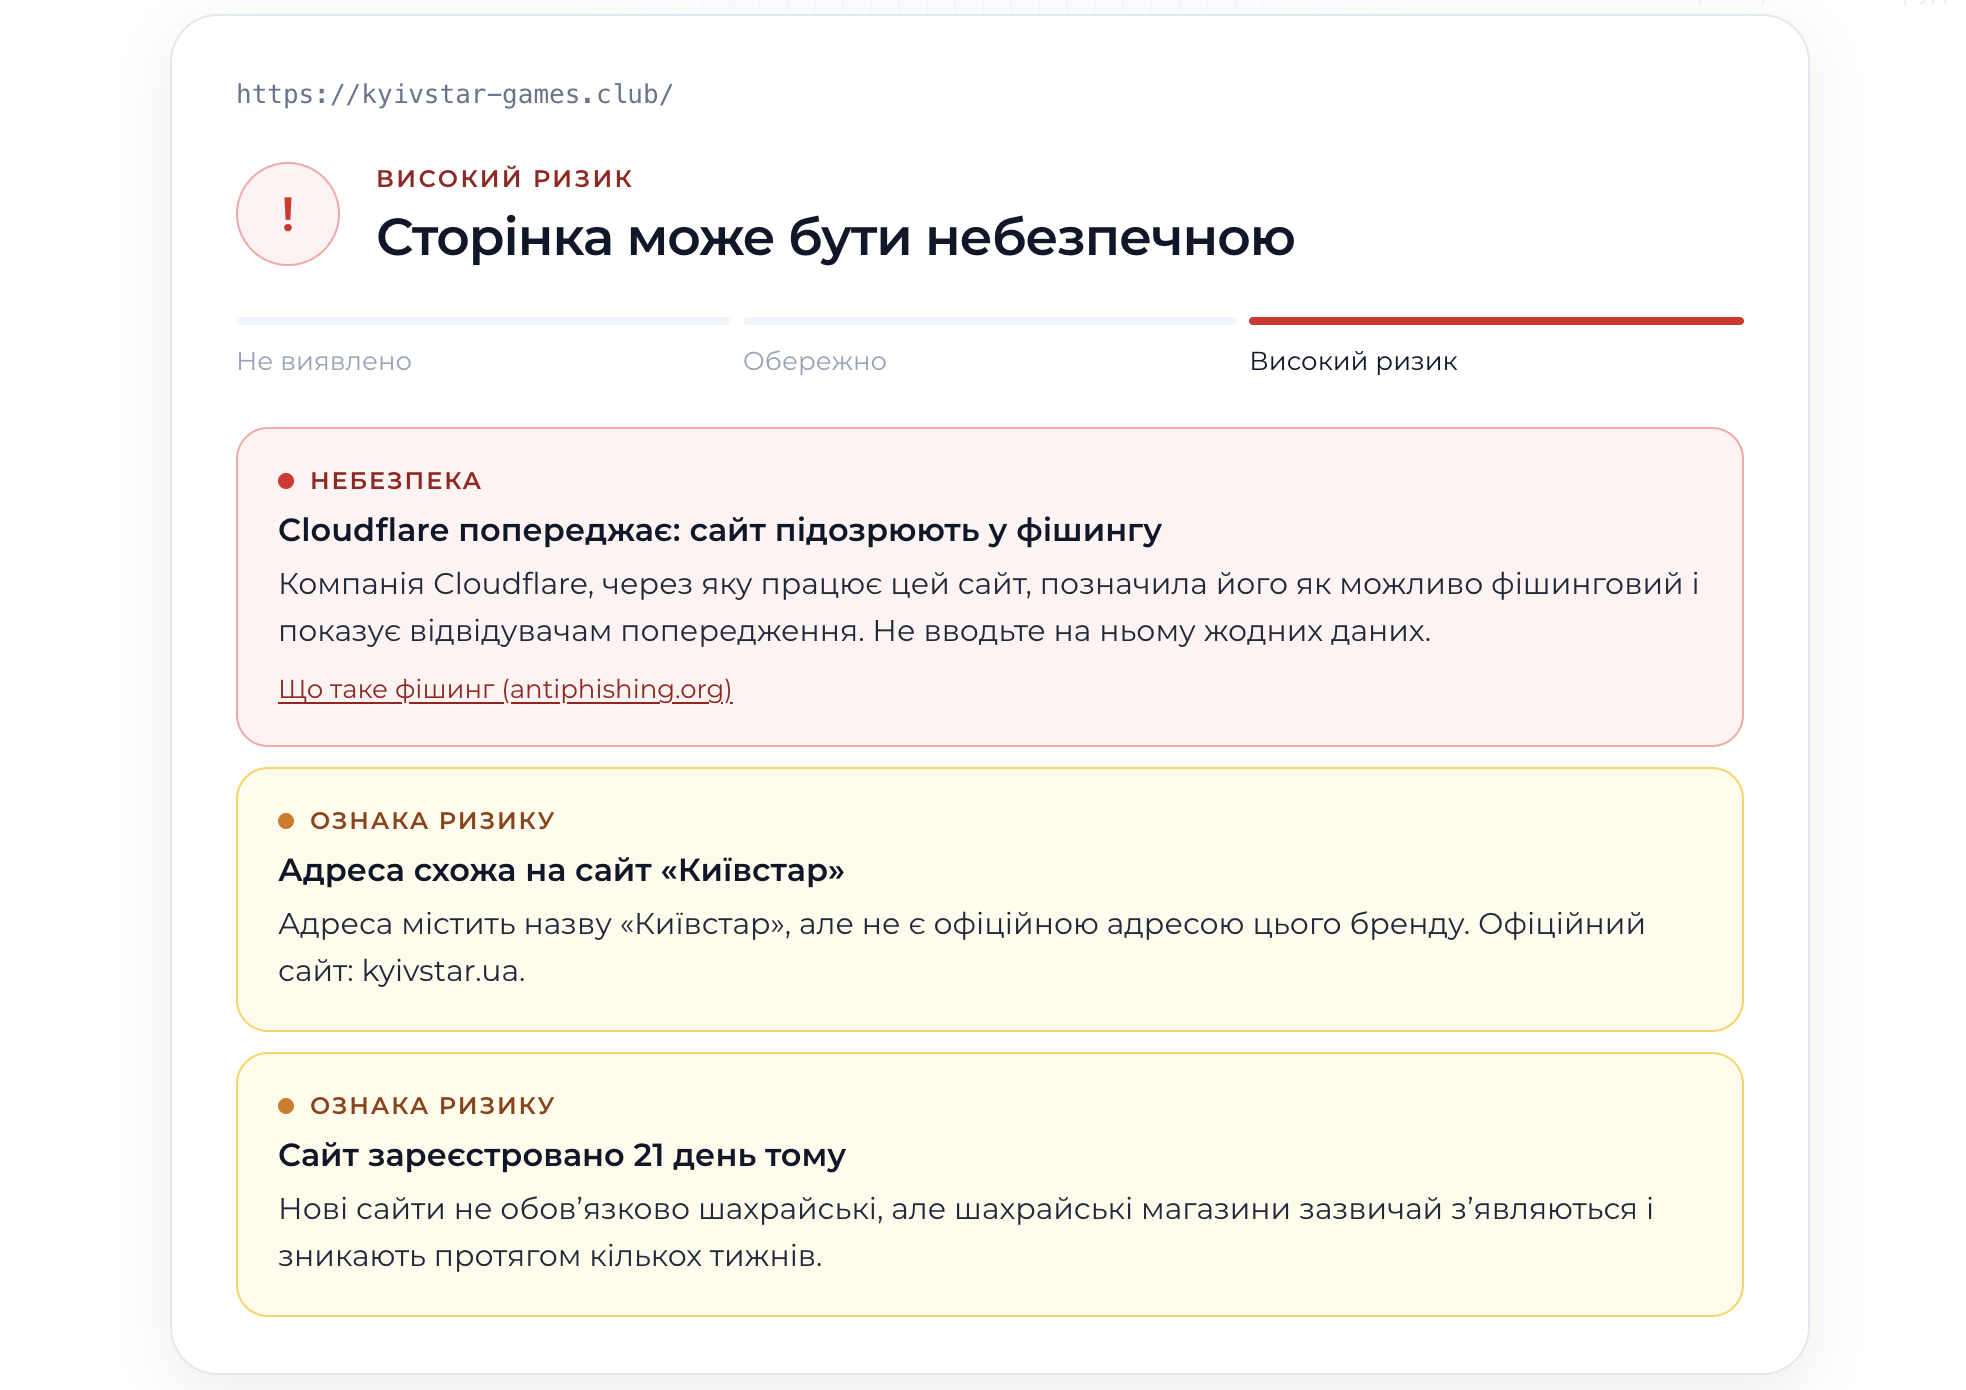
- Фішинг під «Київстар». Адресу взято з публічного переліку шахрайських сайтів Асоціації ЄМА. Вердикт — «Високий ризик» і три ознаки: Cloudflare попереджає про фішинг, адреса схожа на сайт «Київстар», домен зареєстровано 20 днів тому. Google на момент перевірки ще не знав про цей сайт, тож спрацювали власні ознаки сканера.
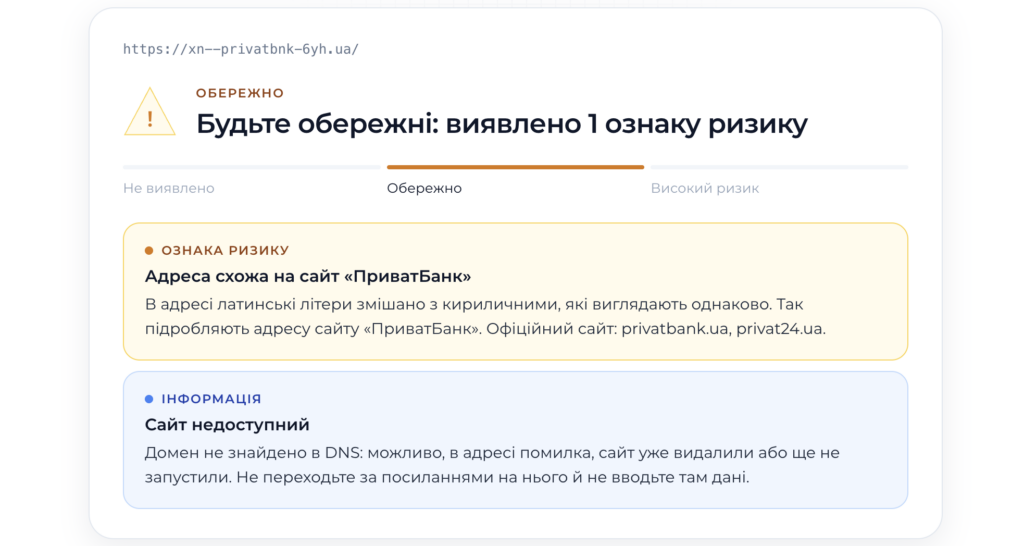
- Двійник із підміненою літерою. Адреса privatbаnk.ua, де латинську «a» замінено кириличною, на вигляд не відрізняється від справжньої. Сканер її розпізнає й показує в технічній формі xn--…, як це роблять браузери.
- Дзеркала казино. Заблокований сайт перенаправляє на свіжий домен-дзеркало, якого ще немає в жодному переліку. Сканер перевіряє обидва домени й показує переадресацію.
- Російський сервіс з обмеженим доступом. Для mail.ru сканер виводить одну плашку: «Російський сайт, доступ до якого в Україні обмежено» — з номером розпорядження НЦУ.
- Офіційний сайт. Для monobank.ua — синя плашка «Офіційна адреса monobank» і вердикт «Тривожних ознак не знайдено».
Чим сканер CyberCalm відрізняється від інших сервісів
Відомі безкоштовні інструменти — securityheaders.com, Mozilla Observatory, SSL Labs — перевіряють лише технічні налаштування сервера й розраховані на адміністраторів. Сканер CyberCalm зроблено передусім для звичайного користувача в українському контексті:
- українські бренди: список підробок орієнтований на банки, служби доставки, маркетплейси й держсервіси, які шахраї найчастіше копіюють саме в Україні;
- рішення української держави: розпорядження НЦУ та рішення ПлейСіті з номерами й датами документів;
- російська юрисдикція: не лише доменні зони, а й інфраструктура, через яку працює сайт;
- українська мова і пояснення без технічного жаргону;
- чесність замість «зеленої галочки»: сканер прямо пише, чого він не перевіряє.
Для глибшого технічного аудиту згадані сервіси залишаються корисним доповненням, особливо для адміністраторів.
Приватність: що відбувається з посиланнями
Сервіс, який перевіряє безпеку, сам має обережно поводитися з даними. У сканері це закладено в архітектуру:
- Особисті посилання не відкриваються. Посилання на відновлення пароля, замовлення чи документи часто містять персональні токени, тому технічні перевірки виконуються лише для головної сторінки сайту.
- Google отримує тільки адресу без параметрів. Частину після «?» і «#», де зазвичай містяться особисті дані, сканер відкидає.
- Короткі посилання розгортаються без переходу. Сервіс скорочення бачить адресу сервера сканера, а не користувача.
- IP-адреса не зберігається. У статистику записується лише знеособлений хеш, ключ до якого змінюється щодоби й ніде не записується.
- Мінімум даних. Зберігаються лише адреса головної сторінки, результат і дата — 90 днів, після чого їх автоматично видаляють. Дані про браузер не записуються.
- Без адрес у журналах і аналітиці. Адреси перевірених сайтів не потрапляють ні в журнали сервера, ні в аналітику сайту — зокрема й через поширені результати: посилання на знімок містить випадковий ідентифікатор, а не адресу.
Чого сканер не перевіряє
- Гарантій немає. «Тривожних ознак не знайдено» не означає, що сайт надійний.
- Чесність продавця. Відгуки, наявність товару, умови оплати й доставки сканер не оцінює.
- Вміст сторінок. Сканер не шукає вірусів у файлах, а лише враховує попередження Google і Cloudflare. Інструменти для перевірки на шкідливий код описано в матеріалі «Як перевірити сайт на віруси, небезпечні програми або фішинг».
- Усі підробки. Список брендів обмежений, тож копію маловідомого магазину сканер не розпізнає.
- Найсвіжіші загрози. Бази оновлюються із затримкою: новий фішинговий сайт може ще не бути ні в Google, ні в державних переліках.
- Погляд з України. Сервер сканера розташований за кордоном, тому деякі сайти відповідають йому інакше, ніж відвідувачеві в Україні, — наприклад, ті, що самі закриваються для українських користувачів.
- Сайти із захистом від ботів. Великі ресурси часто не пускають автоматичні запити. Тоді технічну оцінку не розраховано, але ознаки ризику перевіряються.
Для власників сайтів: 12 технічних перевірок
Друга частина звіту стане в пригоді тим, хто відповідає за власний сайт. Загроза тут цілком реальна: за даними звіту State of WordPress Security in 2026 від Patchstack, у 2025 році лише в екосистемі WordPress виявили 11 334 нові вразливості — на 42% більше, ніж роком раніше. Для найактивніше атакованих вразливостей зважена медіана часу до першої масової атаки становила лише пʼять годин після публічного розкриття. Боти не розбирають, великий сайт чи малий: вони сканують усе підряд і атакують те, що знаходять незахищеним.
Сканер групує технічні перевірки в чотири блоки.
Шифрування і зʼєднання: SSL-сертифікат, TLS, HTTPS, HSTS
Сертифікат забезпечує шифрування між браузером і сервером; без нього будь-хто в тій самій Wi-Fi-мережі може перехопити паролі й дані форм. Сканер перевіряє, чи довіряють сертифікату браузери і чи переадресовує сайт відвідувачів з HTTP на HTTPS. Це давно не формальність: ще з липня 2018 року Chrome позначає всі HTTP-сайти як «не захищені» просто в адресному рядку.
Версії TLS 1.0 і 1.1 мають відомі слабкі місця, і IETF офіційно визнала їх застарілими ще 2021 року. Сервер має підтримувати лише TLS 1.2 і 1.3 — якщо сканер бачить старі версії, їх варто вимкнути разом із хостинг-провайдером або адміністратором.
HSTS (HTTP Strict Transport Security) — заголовок, який наказує браузеру завжди відкривати сайт тільки через HTTPS, навіть якщо користувач ввів адресу без нього. Сканер враховує й вбудований у браузери список HSTS preload.
Захист від атак через браузер
- Content-Security-Policy (CSP) обмежує, звідки браузер може завантажувати скрипти і стилі. Це головний захист від XSS-атак: без CSP браузер виконає будь-який скрипт, навіть якщо його додав зловмисник.
- X-Frame-Options забороняє вбудовувати сайт у чужий iframe і захищає від клікджекінгу, коли користувач думає, що натискає кнопки на справжньому сайті, а насправді виконує дії на сторінці зловмисника.
- X-Content-Type-Options забороняє браузеру «вгадувати» тип файлу, щоб текстовий файл не виконався як скрипт.
- Permissions-Policy обмежує доступ сторінки до камери, мікрофона й геолокації — навіть якщо на скомпрометованій сторінці зʼявиться шкідливий скрипт.
Приватність: Referrer-Policy і CORS
Referrer-Policy визначає, яку інформацію про адресу сторінки браузер передає під час переходу на інші сайти, щоб службові адреси на кшталт /order/12345 не «витікали» до сторонніх сервісів. CORS (Cross-Origin Resource Sharing) визначає, яким стороннім сайтам браузер дозволить читати відповіді сервера. Надто широкий дозвіл відкриває шлях до витоку даних користувачів.
Відкритість: версія сервера і security.txt
Коли сервер у кожній відповіді повідомляє точну версію свого програмного забезпечення через заголовки Server та X-Powered-By, це схоже на табличку з моделлю замка на вхідних дверях: зловмиснику значно простіше підібрати відому вразливість під конкретну версію.
Файл security.txt за стандартом RFC 9116 розміщують за адресою /.well-known/security.txt. Він повідомляє дослідникам безпеки, як звʼязатися з власником сайту, якщо вони знайдуть вразливість. Без нього дослідник може просто не знайти, кому про неї повідомити.
Що виправляти першим
- Критичне: недійсний або прострочений сертифікат, відсутність переходу на HTTPS, підтримка TLS 1.0/1.1. Поки ці проблеми не усунуто, технічна оцінка не перевищить 59.
- HSTS і прості заголовки: X-Frame-Options, X-Content-Type-Options і Referrer-Policy додаються кількома рядками конфігурації за лічені хвилини. CSP складніший і потребує тестування, але це цілком здійсненне завдання.
- Інформація про сервер: вимкніть або знеособте заголовки Server та X-Powered-By.
- security.txt: створення файлу займе кілька хвилин, а одного дня може допомогти вчасно дізнатися про серйозну вразливість.
- Повторна перевірка: після змін проскануйте сайт ще раз, щоб переконатися, що все налаштовано правильно.
Як часто перевіряти
Одна перевірка корисна, але недостатня. Сертифікати мають термін дії, оновлення CMS чи плагінів можуть змінити заголовки, а хостинг-провайдер — налаштування сервера. Покладатися лише на оновлення плагінів теж не можна: за даними Patchstack, 46% вразливостей, розкритих у 2025 році, не мали виправлення на момент публікації. Мінімум — повторювати перевірку після кожного значного оновлення CMS, плагінів або переїзду на інший хостинг.
Поширені запитання
Чи безпечно вставляти в сканер посилання з SMS або месенджера?
Так. Сканер не відкриває сторінку з посилання: технічні перевірки виконуються лише для головної сторінки сайту, а параметри після «?» і «#» відкидаються. Короткі посилання розгортаються без переходу на кінцеву сторінку.
Що означає «Тривожних ознак не знайдено»?
Що жодна з перевірок не виявила ознак ризику. Це не гарантія: сканер не оцінює чесність продавця, а свіжий фішинговий сайт може ще не потрапити до баз. Перед оплатою в незнайомому магазині варто окремо перевірити відгуки й реквізити продавця.
Чому в сайту висока технічна оцінка, але сканер радить бути обережним?
Технічна оцінка і вердикт незалежні одне від одного. Шахраї теж уміють налаштовувати сервери, тому добре сконфігурований сайт може виявитися підробкою.
Чи може безкоштовний сканер замінити пентест?
Ні. Сканер виявляє конфігураційні проблеми — найтиповіші й найлегші для автоматизованих атак. Помилки бізнес-логіки, вразливості власного коду і складні сценарії атак знаходить лише повноцінне тестування на проникнення, яке виконують фахівці.
Мій сайт маленький. Кому він потрібен?
Автоматизованим ботам байдуже до розміру сайту: вони сканують увесь інтернет і атакують усе, що знаходять незахищеним. Зламаний «маленький» сайт використовують для розсилання спаму, розміщення фішингових сторінок або атак на інші ресурси — часто без відома власника.