Bluetooth перетворився на фонову функцію, яку майже ніхто не вимикає: він тримає звʼязок із навушниками, годинником, автомагнітолою та фітнес-трекером. Плата за цю зручність — постійно активний радіоканал, до якого може дотягнутися будь-хто, хто опинився поруч. Дослідження останніх років показують, що ця відстань вимірюється десятками метрів, а формальна згода користувача на спарювання не гарантує захисту.
Згода на спарювання не рятує від атаки
Стандартна логіка Bluetooth передбачає, що пристрої обмінюються даними лише після взаємного підтвердження. На практиці ця перевірка регулярно виявляється формальною: виробники або реалізують специфікацію з помилками, або залишають у прошивці службові протоколи без автентифікації. Навколо технології накопичилося чимало поширених міфів, і уявлення про те, що без підтвердження власника зʼєднання неможливе, — один із них.
Найпоширеніші сценарії атак мають власні назви. Bluesnarfing — несанкціоноване викачування даних із пристрою через відкрите зʼєднання. Bluebugging — перехоплення керування, за якого зловмисник дістає доступ до дзвінків, повідомлень і мікрофона. Обидва потребують фізичної близькості, проте не потребують жодних дій від власника.
Чипи Airoha: навушники, що стають мікрофоном
У червні 2025 року німецька компанія ERNW оприлюднила опис вразливостей у системах на кристалі Airoha, які використовують у бездротових навушниках Sony, Bose, JBL, Jabra, Marshall і Beyerdynamic. Проблема — у власному протоколі RACE, доступному і через Bluetooth Classic, і через Bluetooth Low Energy без обовʼязкового спарювання. Це дозволяє атакувальнику в радіусі дії читати й записувати вміст оперативної та флеш-памʼяті пристрою.
Вразливості дістали ідентифікатори CVE-2025-20700, CVE-2025-20701 і CVE-2025-20702 з оцінками до 9,6 бала за шкалою CVSS. У повному розкритті, оприлюдненому в грудні 2025 року, дослідники показали, що з навушників можна витягнути ключі звʼязку, видати себе за них перед раніше спареним смартфоном і ініціювати дзвінок на довільний номер — фактично перетворивши телефон жертви на пристрій прослуховування. Залежно від конфігурації телефона доступними стають також його номер, історія викликів і контакти.
WhisperPair: збій у Google Fast Pair
У січні 2026 року дослідники групи COSIC Левенського католицького університету (KU Leuven) оприлюднили набір атак WhisperPair на протокол Google Fast Pair — механізм швидкого спарювання аудіоаксесуарів з Android.
Специфікація вимагає, щоб аксесуар ігнорував запити на спарювання, коли він не переведений у відповідний режим. Із 25 протестованих сертифікованих пристроїв цю перевірку не виконували 17 моделей від десяти виробників: Sony, Jabra, JBL, Marshall, Xiaomi, Nothing, OnePlus, Soundcore, Logitech і самої Google.
Атака займала в середньому 10 секунд і спрацьовувала на відстані до 14 метрів без жодної взаємодії з власником. Отримавши контроль, зловмисник може відтворювати звук на високій гучності або записувати розмови через мікрофон. Окремий сценарій стосується стеження: якщо аксесуар ніколи не підключали до Android-пристрою, атакувальник може першим прописати в ньому власний обліковий запис і відстежувати переміщення жертви через мережу Google Find Hub. Сповіщення про небажане відстеження при цьому вкаже на власний пристрій користувача, тож його легко сприйняти за збій.
Про проблему повідомили Google у серпні 2025 року; компанія класифікувала її як критичну (CVE-2025-36911) і виплатила дослідникам максимальну винагороду — 15 тисяч доларів. Єдиний спосіб усунення — оновлення прошивки від виробника аксесуара. Перевірити конкретну модель можна в базі дослідників.
Bluetooth-адреса як ідентифікатор стеження
Ризик не обмежується захопленням пристрою. Ще у 2019 році команда Бостонського університету показала, що BLE-пристрої можна відстежувати за службовими пакетами навіть тоді, коли їхня адреса періодично змінюється: адреса й корисне навантаження оновлюються з різною частотою, і це створює впізнаваний шаблон. Пристрої на Android виявилися стійкими до такого відстеження, а от Windows 10 та iOS — ні.
Найгіршою ситуація була в носимої електроніки: фітнес-трекери Fitbit і «розумні» ручки взагалі не змінювали адресу, тож для їх відстеження не потрібен був навіть спеціальний алгоритм. Дослідники наголошували, що злом для цього не потрібен — службові дані передаються у відкритому вигляді.
Що радить регулятор
Федеральна комісія зі звʼязку США у рекомендаціях щодо бездротових зʼєднань пропонує кілька базових кроків:
- вимикати Bluetooth, коли він не потрібен: активний модуль дозволяє зловмиснику дізнатися, з якими пристроями телефон зʼєднувався раніше, підробити один із них і дістати доступ;
- використовувати режим «прихований» замість «видимий», щоб невідомі пристрої не бачили телефон;
- відʼєднувати смартфон від орендованого автомобіля та видаляти з бортової системи особисті дані перед поверненням машини.
Останній пункт стосується і продажу власного авто: мультимедійні системи зберігають контакти, історію дзвінків і збережені точки маршрутів ще довго після того, як водій вийшов із машини.
Автомобіль: більше каналів — більше ризику
Бездротовий Android Auto потребує одночасно Bluetooth і Wi-Fi, тобто розширює поверхню атаки порівняно з підключенням кабелем.
Повністю заборонити автозапуск у застосунку не вийде. У поточних версіях пункт «Автоматично запускати Android Auto» (Налаштування → Підключені пристрої → Налаштування підключення → Android Auto) пропонує лише варіанти «Завжди», «Якщо використовувався в попередній поїздці» та «За умовчанням (визначає автомобіль)»; опції «Ніколи» серед них немає. Обмежити автоматичне підключення можна інакше: вимкнути перемикач «Запускати Android Auto на заблокованому екрані», видалити спарювання з головним пристроєм автомобіля або перейти на дротове підключення.
Live Listen на iPhone
Функція Live Listen перетворює iPhone на виносний мікрофон: звук із мікрофона телефона транслюється на AirPods, Beats або слухові апарати стандарту Made for iPhone. Вона працює через Bluetooth і тримає мікрофон активним, доки увімкнена, тому залишати її «про запас» не варто.
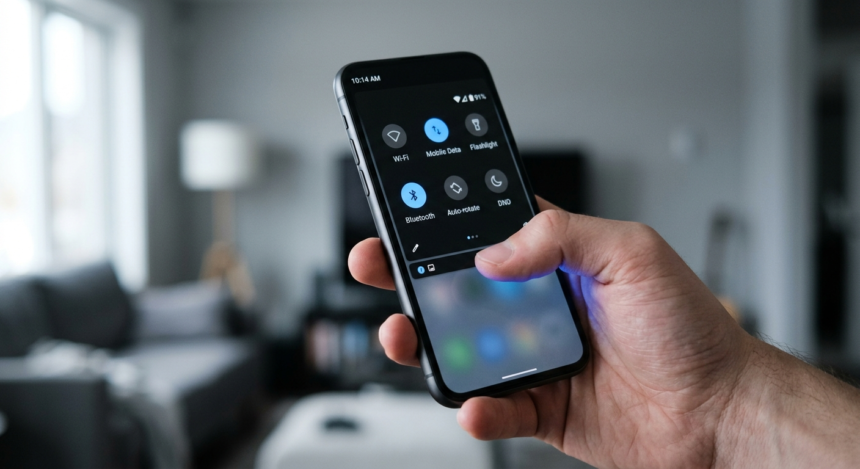
Керування функцією винесене в Пункт керування: Налаштування → Пункт керування → додати елемент «Слух», після чого Live Listen вмикається й вимикається однією позначкою. Трансляція також припиняється автоматично, якщо вийняти навушники з вух.
Чи потрібно вимикати Bluetooth завжди
Повна відмова від Bluetooth для більшості користувачів надлишкова: описані атаки потребують фізичної присутності поруч, технічної підготовки та вразливої прошивки. Водночас усі три великі дослідження останніх років — Airoha, WhisperPair і відстеження за BLE — показують спільну закономірність: проблеми виникають не в самому стандарті, а в тому, як його реалізують виробники, і виявляють їх уже після того, як пристрої розійшлися мільйонними накладами.
Розумний компроміс виглядає так: оновлювати прошивку навушників і колонок через фірмові застосунки виробників, спарювати нові пристрої вдома, а не в аеропорту чи кавʼярні, вимикати Bluetooth у громадських місцях, коли він не використовується, і періодично чистити список збережених спарювань — на смартфоні, у навушниках і в автомобілі.