• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Вразливість WhisperPair у бездротових навушниках дозволяє зловмисникам підслуховувати розмови
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Вразливість WhisperPair у бездротових навушниках дозволяє зловмисникам підслуховувати розмови

Вразливість WhisperPair у бездротових навушниках дозволяє зловмисникам підслуховувати розмови

Семенюк Валентин
19.01.2026
Поширити
4 хв. читання
Бездротові навушники постійно відключаються: як це виправити

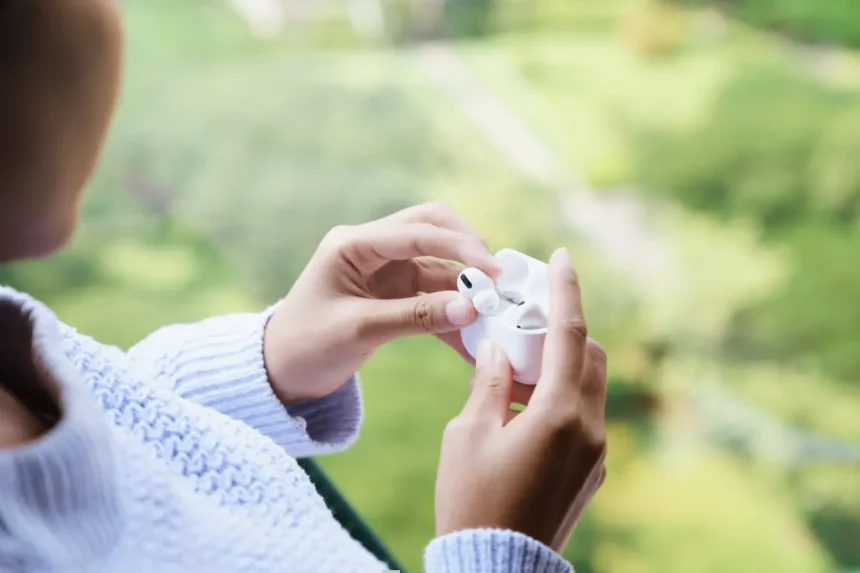
Дослідники виявили сімейство вразливостей WhisperPair, які впливають на протокол, що зазвичай використовується для підключення навушників та інших аудіоаксесуарів до пристроїв через Bluetooth. Ця проблема дозволяє зловмисникам перехоплювати контроль над аудіопристроями, втручатися в їхні налаштування та потенційно прослуховувати приватні розмови користувачів.

Зміст
  • Суть вразливості
  • Механізм атаки
  • Можливості для зловмисників
  • Уражені пристрої
  • Перевірка та захист

Суть вразливості

Вразливість WhisperPair виявила команда дослідників з Левенського католицького університету в Бельгії за підтримки урядової програми досліджень кібербезпеки. Проблема пов’язана з неправильною реалізацією протоколу Fast Pair від Google, який забезпечує швидке підключення та синхронізацію облікового запису між Bluetooth-аксесуарами.

Коли протокол реалізовано некоректно, виникає вразливість, що дозволяє зловмисникам «перехопити пристрої та відстежувати жертв, використовуючи мережу Find Hub від Google», за словами дослідників.

Інформацію про вразливість приватно повідомили Google у серпні 2025 року. Їй присвоїли критичний рейтинг під ідентифікатором CVE-2025-36911. Було узгоджено 150-денне вікно для розкриття інформації та призначено винагороду в розмірі 15 000 доларів.

Читайте такожБездротові навушники постійно відключаються: як це виправити

Механізм атаки

Проблема виникає через те, що багато аудіоаксесуарів пропускають критичний крок під час процесу підключення Fast Pair. Механізм працює так: «шукач» (наприклад, мобільний пристрій з підтримкою Bluetooth) надсилає повідомлення «провайдеру» (аудіоаксесуару) з запитом на підключення.

Хоча протокол Fast Pair передбачає, що такі повідомлення мають ігноруватися, коли аксесуар не перебуває в режимі підключення, ця перевірка виконується не завжди. Це дозволяє несанкціонованим пристроям ініціювати підключення без дозволу.

«Після отримання відповіді від вразливого пристрою зловмисник може завершити процедуру Fast Pair, встановивши звичайне Bluetooth-підключення», пояснюють дослідники.

Можливості для зловмисників

Якщо зловмисник таємно підключить свій пристрій до вразливих навушників, він може отримати повний контроль над ними, включно з маніпуляціями налаштуваннями гучності. Що важливіше, він потенційно зможе непомітно записувати розмови через вбудовані мікрофони.

Атаки WhisperPair протестували на відстані до 14 метрів, і їх можна проводити бездротово.

Крім того, якщо пристрій підтримує мережу Find Hub від Google, але не зареєстрований у ній, зловмисники теоретично можуть самостійно зареєструвати цільовий пристрій на свій обліковий запис і відстежувати аксесуар разом з його користувачем. Хоча з’явиться несподіване сповіщення про відстеження, воно покаже лише власний пристрій користувача, тому таке попередження можуть проігнорувати.

Уражені пристрої

Серед вразливих аксесуарів — навушники та аудіопристрої від компаній Google, Sony, Harman (JBL) та Anker.

Оскільки WhisperPair експлуатує вразливість у реалізації Fast Pair в Bluetooth-аксесуарах, під загрозою перебувають не лише пристрої Android. Користувачі iPhone з вразливими аксесуарами також ризикують.

Конкретні моделі, які потребують оновлення:

  • Google Pixel Buds
  • Sony WF-1000XM5 та Sony WF-1000XM4
  • JBL
  • Soundcore
  • OnePlus
  • Xiaomi
  • Nothing

Перевірка та захист

Дослідницька команда опублікувала каталог популярних навушників та аудіоаксесуарів, які протестували. Користувачі можуть скористатися функцією пошуку, щоб перевірити, чи є їхній продукт у списку: достатньо ввести назву виробника, щоб переглянути статус конкретної моделі та дізнатися, чи вразлива вона до атак WhisperPair.

Якщо аксесуар досі позначений як вразливий, необхідно перевірити наявність оновлень від виробника. Навіть якщо пристрій описаний як «не вразливий», варто переконатися, що він оновлений до найновішої версії програмного забезпечення.

Як зазначають дослідники, єдиний спосіб запобігти атакам WhisperPair — встановити патч від виробника. Користувачі можуть перевірити наявність оновлень через супутні додатки виробника або на їхніх веб-сайтах. Якщо аксесуар підтримує Find Hub, але не підключений до пристрою Android, зловмисники можуть відстежувати його розташування, тому його слід оновити одразу після появи виправлення.

Навіть вимкнення Fast Pair на смартфоні не знизить ризик компрометації. За словами дослідників, сумісні аксесуари мають Fast Pair увімкненим за замовчуванням без можливості його вимкнути. Єдиний спосіб захиститися від атак WhisperPair — оновити прошивку аксесуару.
ТЕМИ:Bluetoothвразливостінавушники
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Які моделі iPhone сумісні з Apple iOS 26 4 причини оновити iPhone до iOS 26 якнайшвидше — включно з виправленням десятків вразливостей
Наступна стаття Чи є ви у списках виборців? Перевірте онлайн Чи є ви у списках виборців? Перевірте онлайн

В тренді

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026
Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
20.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
Новини

Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку

19.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
Новини

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках

15.10.2026
Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Apple виправила понад 200 вразливостей в iOS 27 та macOS Golden Gate 27
Новини

Apple виправила понад 200 вразливостей в iOS 27 та macOS Golden Gate 27

16.09.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?