• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Жінка лежить на ліжку з двома собаками перед відкритим ноутбуком
    Шахраї створюють за допомогою ШІ фейкові фото зниклих тварин і вимагають викуп
    05.11.2026
    Людина поруч зі стійкою серверів тримає білу маску в руці
    Gorbag: ESET викрила російське угруповання, яке краде дані українських судів, прифронтових громад і оборонки
    04.11.2026
    ноутбук із відкритим кодом на екрані та поруч лежить смартфон на столі
    Логічна бомба: що це, як працює і реальні приклади атак
    03.11.2026
    Чорна пʼятниця: як не натрапити на фейкові магазини, фішинг і фальшиві знижки
    Чорна пʼятниця: як не натрапити на фейкові магазини, фішинг і фальшиві знижки
    30.10.2026
    Як вигідно купувати онлайн в Україні та за кордоном: ціни, доставка, мито і безпека
    Як вигідно купувати онлайн в Україні та за кордоном: ціни, доставка, мито і безпека
    29.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Російські хакери APT28 атакують українські держустанови через вразливість Zimbra
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Перевірити сайт або посилання на шахрайство
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Російські хакери APT28 атакують українські держустанови через вразливість Zimbra

Російські хакери APT28 атакують українські держустанови через вразливість Zimbra

Семенюк Валентин
20.03.2026
Поширити
3 хв. читання
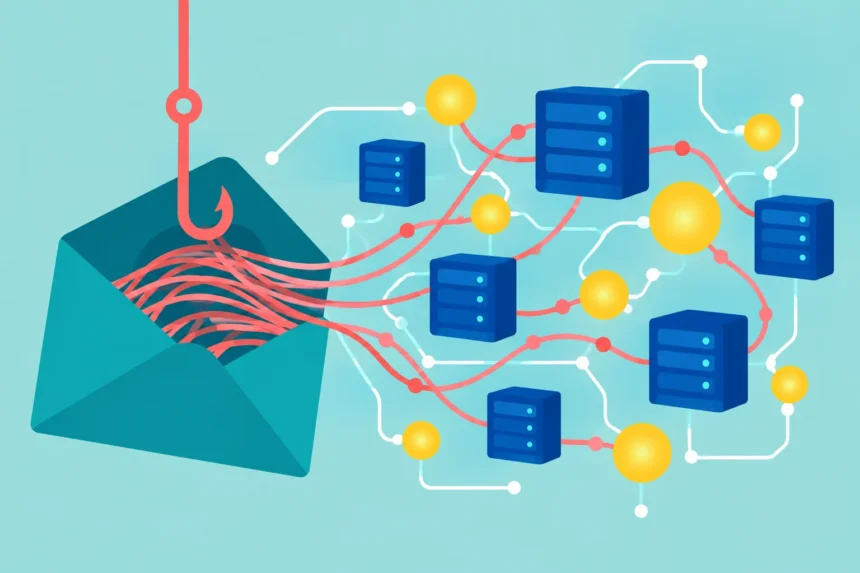
Відкритий конверт з дротами і гачком, що тягнуться до серверів

Хакерська група APT28, пов’язана з Головним управлінням Генштабу Збройних сил РФ (ГРУ), експлуатує вразливість поштового серверу Zimbra Collaboration Suite (ZCS) в атаках на українські державні установи.

Зміст
  • Вразливість додано до каталогу активно експлуатованих
  • Операція GhostMail проти України
  • Zimbra — постійна ціль російських хакерів
  • Що робити користувачам Zimbra

Ця серйозна вразливість (CVE-2025-66376, виправлена на початку листопада) пов’язана з міжсайтовим скриптингом (XSS), який дозволяє зловмисникам без автентифікації виконувати віддалений код та компрометувати як сам сервер Zimbra, так і поштові акаунти користувачів.

Вразливість додано до каталогу активно експлуатованих

У середу Агентство з кібербезпеки та захисту інфраструктури США (CISA) додало цю вразливість до свого каталогу вразливостей, які експлуатуються в реальних атаках. CISA також наказала федеральним цивільним відомствам захистити свої сервери протягом двох тижнів відповідно до обов’язкової директиви BOD 22-01, виданої у листопаді 2021 року.

Хоча американське агентство не надало додаткових деталей про поточну експлуатацію CVE-2025-66376, дослідники безпеки з Seqrite Labs повідомили днем раніше, що вразливість Zimbra використовувалася військовими хакерами APT28 в атаках на Україну.

Операція GhostMail проти України

Державне підприємство “Держгідрографія” (критично важливий об’єкт інфраструктури під контролем Міністерства інфраструктури, що забезпечує навігаційну, морську та гідрографічну підтримку) стало однією з цілей цієї фішингової кампанії, яку дослідники назвали Operation GhostMail.

“У фішинговому листі немає шкідливих вкладень, підозрілих посилань чи макросів. Весь ланцюг атаки знаходиться всередині HTML-тіла одного електронного листа”, — зазначають Seqrite Labs.

Зловмисні повідомлення хакерів APT28 (також відомих як Fancy Bear або Strontium) містили обфусковане JavaScript-завантаження, яке експлуатує вразливість CVE-2025-66376, коли отримувач відкриває листа у вразливій веб-версії Zimbra.

cve 2025 66376 attack flow

Що крадуть хакери

“Скрипт виконується непомітно в браузері та починає збирати облікові дані, токени сесій, резервні коди двофакторної автентифікації, паролі, збережені в браузері, а також вміст поштової скриньки жертви за останні 90 днів. Всі дані передаються через DNS та HTTPS”, — додають дослідники.

Zimbra — постійна ціль російських хакерів

Вразливості Zimbra регулярно стають мішенню атак, зокрема з боку російських державних хакерських груп, і використовувалися для злому тисяч вразливих поштових серверів в останні роки.

Наприклад, починаючи з лютого 2023 року, російська кіберрозвідувальна група Winter Vivern використовувала іншу XSS-вразливість для злому веб-порталів Zimbra і шпигунства за комунікаціями організацій та осіб, пов’язаних з НАТО, включаючи урядовців, військових та дипломатів.

У жовтні 2024 року американські та британські агентства з кібербезпеки попередили, що хакери APT29 (також відомі як Cozy Bear або Midnight Blizzard), пов’язані із Службою зовнішньої розвідки РФ (СЗР), атакували вразливі сервери Zimbra “у масовому масштабі”, експлуатуючи вразливість для крадіжки облікових даних електронної пошти.

Zimbra — це широко популярний програмний пакет для електронної пошти та співпраці, який використовують сотні мільйонів людей, включаючи сотні державних установ та тисячі компаній по всьому світу.

Що робити користувачам Zimbra

Якщо ваша організація використовує Zimbra Collaboration Suite, негайно перевірте, чи встановлено оновлення безпеки, випущені на початку листопада. Адміністраторам необхідно якнайшвидше оновити систему до останньої версії, яка містить виправлення вразливості CVE-2025-66376.
ТЕМИ:APT28вразливостіКібервійнаросійські хакериУкраїнахакерські атаки
ДЖЕРЕЛО:Bleepingcomputer
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Безпека ШІ: що показав новий міжнародний звіт про можливості та ризики Безпека ШІ: що показав новий міжнародний звіт про можливості та ризики
Наступна стаття США, Канада та Німеччина ліквідували чотири ботнети з 3 млн IoT-пристроїв США, Канада та Німеччина ліквідували чотири ботнети з 3 млн IoT-пристроїв

В тренді

Золота монета біткоїна на купі монет, що розпадається на трикутні фрагменти
ФБР повʼязало рекордну крадіжку понад 6 млрд доларів із Binance з північнокорейським угрупованням TraderTraitor
02.11.2026
Особа в капюшоні набирає текст на підсвіченій клавіатурі перед двома моніторами
Новий інфостилер VOLTA залучає Claude, Gemini та Kimi, щоб оцінити, скільки можна заробити на кожній жертві
03.11.2026
Чорна пʼятниця: як не натрапити на фейкові магазини, фішинг і фальшиві знижки
30.10.2026
Стіл з ноутбуком, чашкою, кошиком і зім’ятим папером навколо
Очищення кошика у Windows 11 і 10: вручну та автоматично
01.11.2026
Руки людини, що тримають два смартфони і смартгодинник на зап’ясті
Російські хакери з APT29 зламували iPhone та Android без дій користувача: під удар потрапили тисячі українських сайтів
05.11.2026

Рекомендуємо

Людина поруч зі стійкою серверів тримає білу маску в руці
Кібербезпека

Gorbag: ESET викрила російське угруповання, яке краде дані українських судів, прифронтових громад і оборонки

04.11.2026
ноутбук із відкритим кодом на екрані та поруч лежить смартфон на столі
Кібербезпека

Логічна бомба: що це, як працює і реальні приклади атак

03.11.2026
Злам застосунку «Повітряна тривога»
Новини

Злам застосунку «Повітряна тривога»: що відомо про кібератаку?

02.11.2026
Руки людини тримають білий смартфон з вимкненим екраном
Смартфон

«SMS смерті»: невидиме повідомлення може обірвати дзвінок і вивести з ладу Android-смартфон

02.11.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?