14 вересня Apple випустила iOS 27, iPadOS 27, macOS Golden Gate 27 та оновлення для попередніх версій своїх систем. Лише два нові великі релізи закривають понад 200 вразливостей, серед яких — десятки помилок у ядрі. Даних про використання цих вразливостей в атаках немає, проте після публікації технічних деталей ризик для неоновлених пристроїв зростає.
Що виправлено в iOS 27 та iPadOS 27
За даними бюлетеня безпеки Apple, iOS 27 та iPadOS 27 усувають близько 126 вразливостей. Двадцять із них стосуються ядра системи: це помилки, які могли дозволити застосунку аварійно завершити роботу системи, пошкодити чи прочитати памʼять ядра або отримати права root.
Адам Бойнтон із компанії Jamf, що спеціалізується на керуванні пристроями Apple, виокремлює вразливість CVE-2026-64752 у фреймворку обробки медіа CoreMedia. Згідно з описом Apple, обробка спеціально створеного зображення могла призвести до виконання довільного коду.
Зловмисник міг скомпрометувати iPhone, просто показавши користувачеві шкідливе зображення. Цікаво, що Apple не стала виправляти вразливий код, а повністю його видалила.
Серед інших помітних виправлень в iOS 27:
- CVE-2026-65414 у Bluetooth — віддалений зловмисник міг спричинити аварійне завершення застосунку або виконати довільний код;
- дві вразливості в модемі (Baseband) — атакувальник у радіусі дії радіосигналу міг спричинити збій системи або відмову в обслуговуванні;
- CVE-2026-65329 у компоненті Telephony — зловмисник із привілейованою позицією в мережі міг обійти автентифікацію IPSec і перехопити трафік;
- CVE-2026-43674 у Wi-Fi — людина з фізичним доступом до розблокованого пристрою могла переглянути паролі Wi-Fi без автентифікації;
- CVE-2026-84607 в AVEVideoEncoder — застосунок у пісочниці міг виконати довільний код із привілеями ядра.
Виправлення охоплюють понад 90 компонентів систем, зокрема AppleKeyStore, Authentication Services, Foundation, Safe Browsing, Sandbox, Security, TCC і WebKit.
macOS Golden Gate 27, Tahoe 26.7 і Sequoia 15.8
macOS Golden Gate 27 усуває 210 вразливостей, приблизно сотня з яких спільна з iOS 27. Нова система доступна лише для Mac з процесорами Apple silicon та MacBook Neo, тож власники Mac на Intel залишаються на гілці Tahoe.
Для них Apple випустила macOS Tahoe 26.7, яка, за підрахунком SecurityWeek, виправляє 153 унікальні CVE. Бюлетень Apple містить 27 записів про вразливості ядра: вони могли призвести до пошкодження памʼяті, підвищення привілеїв, аварійного завершення роботи системи чи витоку даних. Серед інших виправлень — CVE-2026-65400 у Screen Sharing, через яку атакувальник у мережі міг автентифікуватися без дійсних облікових даних, і CVE-2026-43692 у системі друку CUPS, що дозволяла віддалене виконання коду.
Більшість вразливостей виявили у 2026 році, однак оновлення закриває й давню CVE-2022-3437 — переповнення буфера в купі в бібліотеці Heimdal, яку використовує Samba. У відкритих базах вразливостей її оцінюють як середню за небезпекою: вона може використовуватися для атак типу «відмова в обслуговуванні» (DoS). Apple у своєму бюлетені зазначає, що атакувальник із привілейованою позицією в мережі міг отримати доступ до конфіденційної інформації.
macOS Sequoia 15.8 містить понад 150 виправлень, більш ніж 140 з яких збігаються з Tahoe 26.7.
Хто отримає iOS 27, а хто — iOS 26.7
Згідно зі сторінкою оновлень Apple, iOS 27 доступна для iPhone 11 і новіших моделей. Вимоги до iPad зросли: iPadOS 27 підтримує iPad Pro 12,9 дюйма 4-го покоління та новіші, iPad Pro 11 дюймів 2-го покоління та новіші, iPad Air 4-го покоління, iPad 9-го покоління та iPad mini 6-го покоління і новіші.
Власники iPad Pro 12,9 дюйма 3-го покоління, iPad Pro 11 дюймів 1-го покоління, iPad Air 3-го покоління, iPad 8-го покоління та iPad mini 5-го покоління отримують iPadOS 26.7. Це оновлення доступне й для iPhone тим, хто поки не хоче переходити на iOS 27. Воно закриває понад 80 вразливостей, більшість із яких виправлено і в iOS 27.
Оновлення для інших пристроїв
Одночасно Apple випустила tvOS 27, watchOS 27 і visionOS 27, кожна з яких усуває кілька десятків вразливостей, а також Safari 27 із шістьма виправленнями та Xcode 27 з одним.
Чи використовуються вразливості в атаках
Apple не повідомляє, що якусь із виправлених вразливостей використовували в реальних атаках. Водночас, як зауважує MacRumors, після публікації деталей неоновлені пристрої можуть опинитися під загрозою, тому оновлення варто встановити якнайшвидше.
Для організацій, за словами Бойнтона, важлива не лише кількість виправлень, а й швидкість їх розгортання.
Кількість виправлень в iOS 27 важить менше, ніж те, де саме вони розташовані, а цей реліз зосереджений на ядрі, а не на браузері. Для компаній щовересня постає те саме питання: скільки часу потрібно, щоб виправлення, яке Apple випустила в перший день, дісталося до кожного пристрою з доступом до корпоративних даних? Раніше ця затримка була вимушеним обмеженням, а тепер це вибір: завдяки підтримці в день релізу весь парк пристроїв можна оновити за кілька годин, а не тижнів.
Як встановити оновлення
На iPhone та iPad оновлення доступне в меню Параметри → Загальні → Оновлення ПЗ, на Mac — у Системні параметри → Загальні → Оновлення ПЗ.
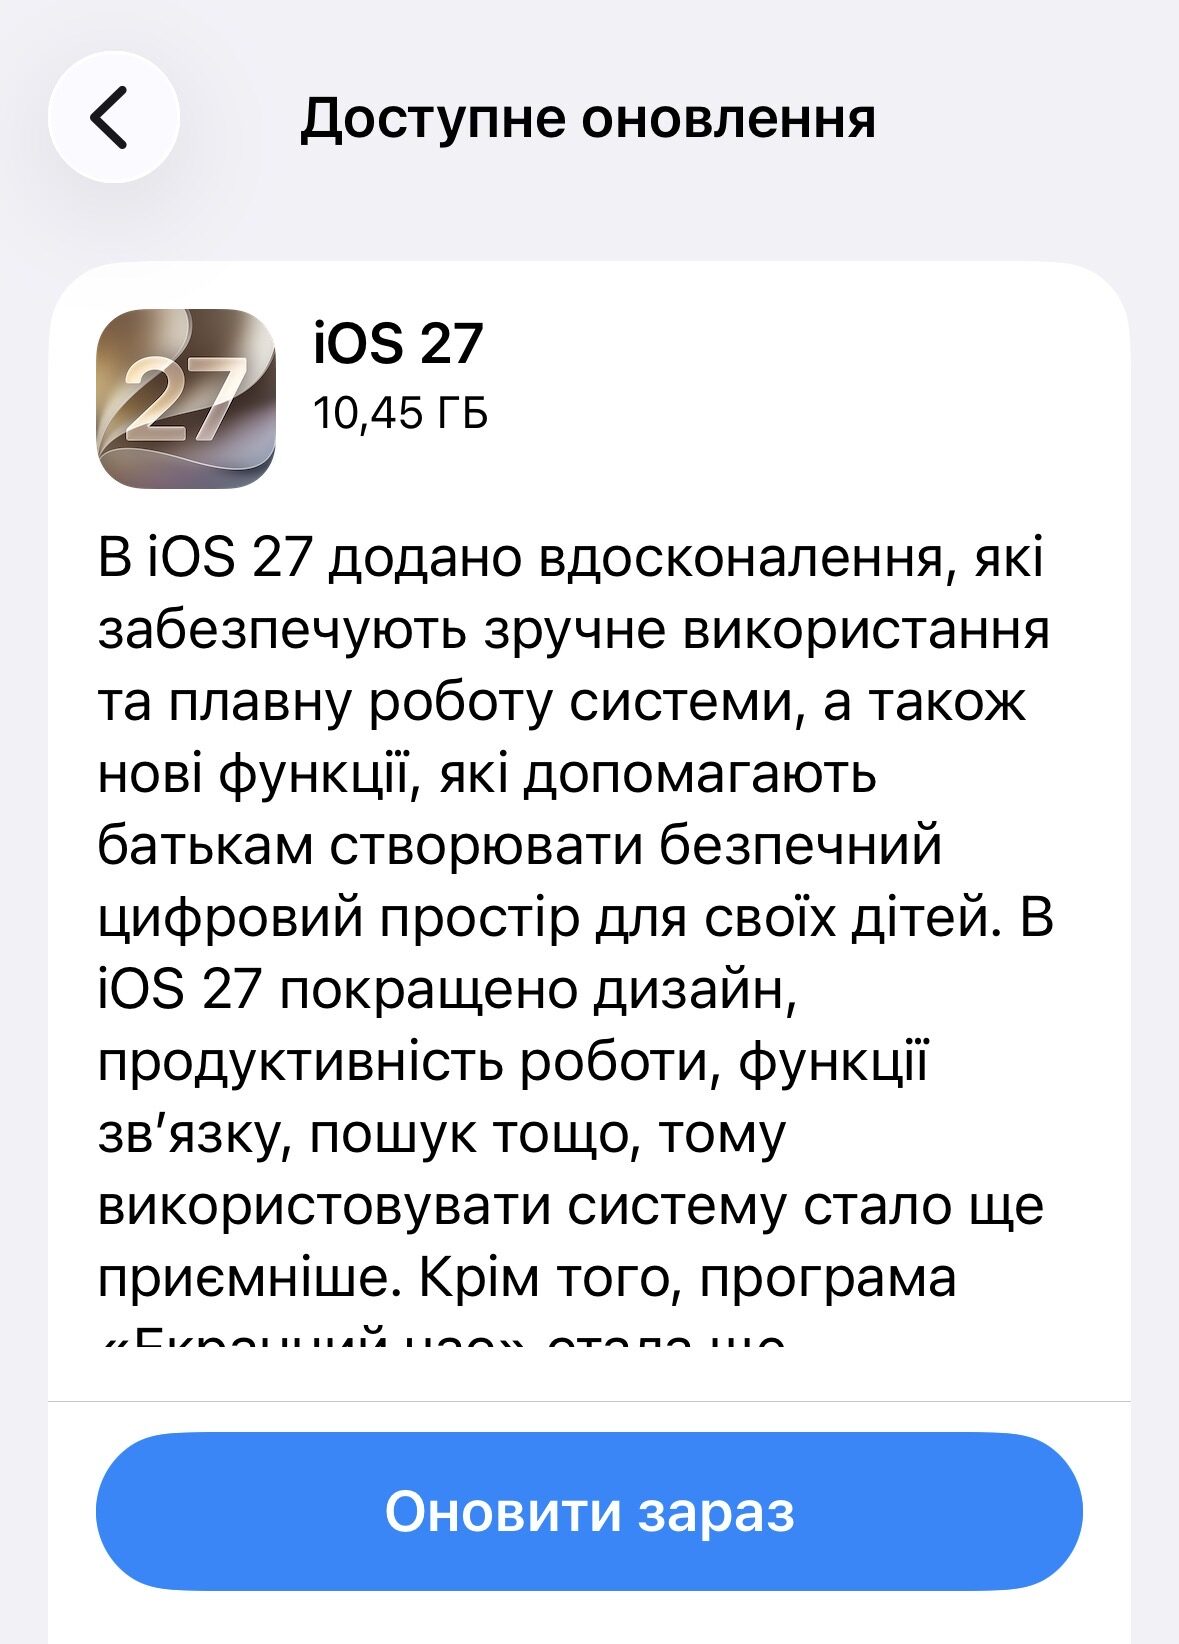
Фахівці SANS Internet Storm Center повідомляють про дві особливості. По-перше, частина користувачів бачить завантаження iOS 26.7 замість iOS 27, хоча фактично може встановлюватися саме iOS 27, тож після оновлення варто перевірити номер версії. По-друге, деякі захисні утиліти для Mac, зокрема Little Snitch, потребують оновлення ще до переходу на macOS Golden Gate 27. Також варто памʼятати, що після встановлення нових версій iOS і iPadOS повернутися до попередньої неможливо.