QR-коди стали буденністю: їх друкують у меню, на паркоматах, афішах і платіжних табличках, а останніми роками дедалі частіше вставляють в електронні листи. Саме ця звичність і перетворилася на ресурс для зловмисників. Квішинг — фішинг, схований у QR-коді — за даними ESET, у першому півріччі 2026 року досяг рекордних показників у телеметрії компанії.
- Що таке квішинг
- Наскільки поширений квішинг
- Чому квішинг обходить традиційний захист
- Підмінені QR-коди в громадських місцях
- Нові техніки: від крадіжки пароля до перехоплення токенів
- Квішинг у цілеспрямованих атаках: випадок Kimsuky
- Як захиститися від квішингу
- Що робити компаніям і організаціям
- Створюєте QR-код для бізнесу? Зробіть його безпечним
- Підсумок
КЛЮЧОВІ ТЕЗИ
- Квішинг — це фішинг, у якому шкідливе посилання закодоване у QR-коді, а не подане текстом.
- За звітом ESET про загрози за перше півріччя 2026 року, QR-коди містилися приблизно в 11% усіх виявлених фішингових листів.
- Код приховує адресу і від поштових фільтрів, і від ока людини, а сканування переносить атаку на смартфон — пристрій, який зазвичай захищений слабше за робочий компʼютер.
- Квішинг застосовують не лише для крадіжки паролів, а й для перехоплення токенів багатофакторної автентифікації, підміни платіжних реквізитів і встановлення шкідливих застосунків.
- Офлайн-версія схеми — наклейка з чужим QR-кодом поверх офіційного на паркоматі, платіжній табличці чи стенді для благодійних внесків.
Що таке квішинг
Квішинг (від англ. quishing — QR code + phishing) означає вбудовування шкідливої URL-адреси в QR-код. Замість офіційного сайту такий код відкриває сторінку, яка намагається викрасти дані, встановити шкідливе ПЗ або виконати іншу небезпечну дію.
Ключова відмінність від класичного фішингу — у способі подачі. У звичайному листі посилання видно як текст: його можна прочитати, звірити домен, помітити підозрілу адресу. У QR-коді адреса закодована у графічний візерунок. Побачити її до сканування неможливо, а відрізнити шахрайський код від справжнього на око не вдасться — обидва виглядають як однаковий чорно-білий квадрат.
Ситуацію ускладнює те, що багато компаній генерують власні QR-коди через сторонні сервіси та скорочувачі посилань. Тому навіть легітимний код нерідко веде не на офіційний домен, і в користувача немає надійного орієнтира, що саме вважати нормою.
Наскільки поширений квішинг
За звітом ESET про загрози за перше півріччя 2026 року, шкідливі QR-коди містилися щонайменше в 11% усіх виявлених фішингових електронних листів — приблизно кожен девʼятий лист. Телеметрія ESET фіксувала в середньому близько 100 тисяч виявлень щомісяця з піком у квітні, а найбільше таких листів припало на США, Іспанію та Мексику.
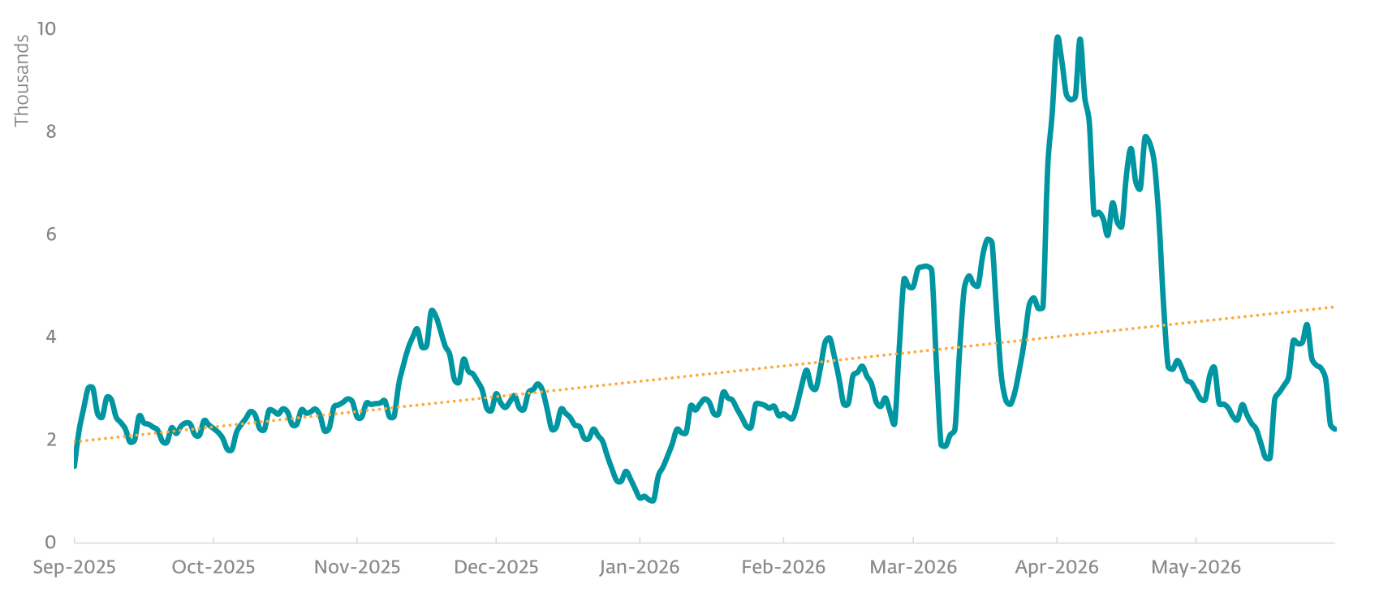
Дослідники ESET називають ці показники рекордними за весь час спостережень, а сам квішинг — найшвидше зростаючим вектором поштових атак у звітному періоді. Причина проста: QR-коди генеруються за секунди (у багатьох фішингових наборах є вбудований генератор), безшовно вбудовуються в наявні сценарії розсилок і дають зловмисникам одразу дві переваги — маскування посилання та перенесення жертви на мобільний пристрій. Про це йдеться і в аналізі ESET для бізнесу.
Чому квішинг обходить традиційний захист
Перша причина — приховування. Адреса закодована у зображенні, а не подана текстом, тому частина традиційних поштових фільтрів не може її витягнути й перевірити. Ще один шар маскування — вкладення: QR-код розміщують усередині PDF- або JPEG-файлу, і лист має більше шансів дійти до скриньки.
Друга причина — брак сигналів для людини. У квішингових листах зазвичай мало тексту, тож у ньому майже нема чого аналізувати на предмет помилок чи дивних формулювань. Посилання невидиме, і звична порада «наведіть курсор і подивіться на адресу» тут не працює.
Третя і найважливіша — зміна пристрою. Сканувати код доводиться смартфоном, тому атака переміщується з керованого робочого компʼютера на особистий телефон. Такий пристрій найімовірніше не підпадає під корпоративні політики безпеки й не проходить через корпоративні механізми перевірки посилань.
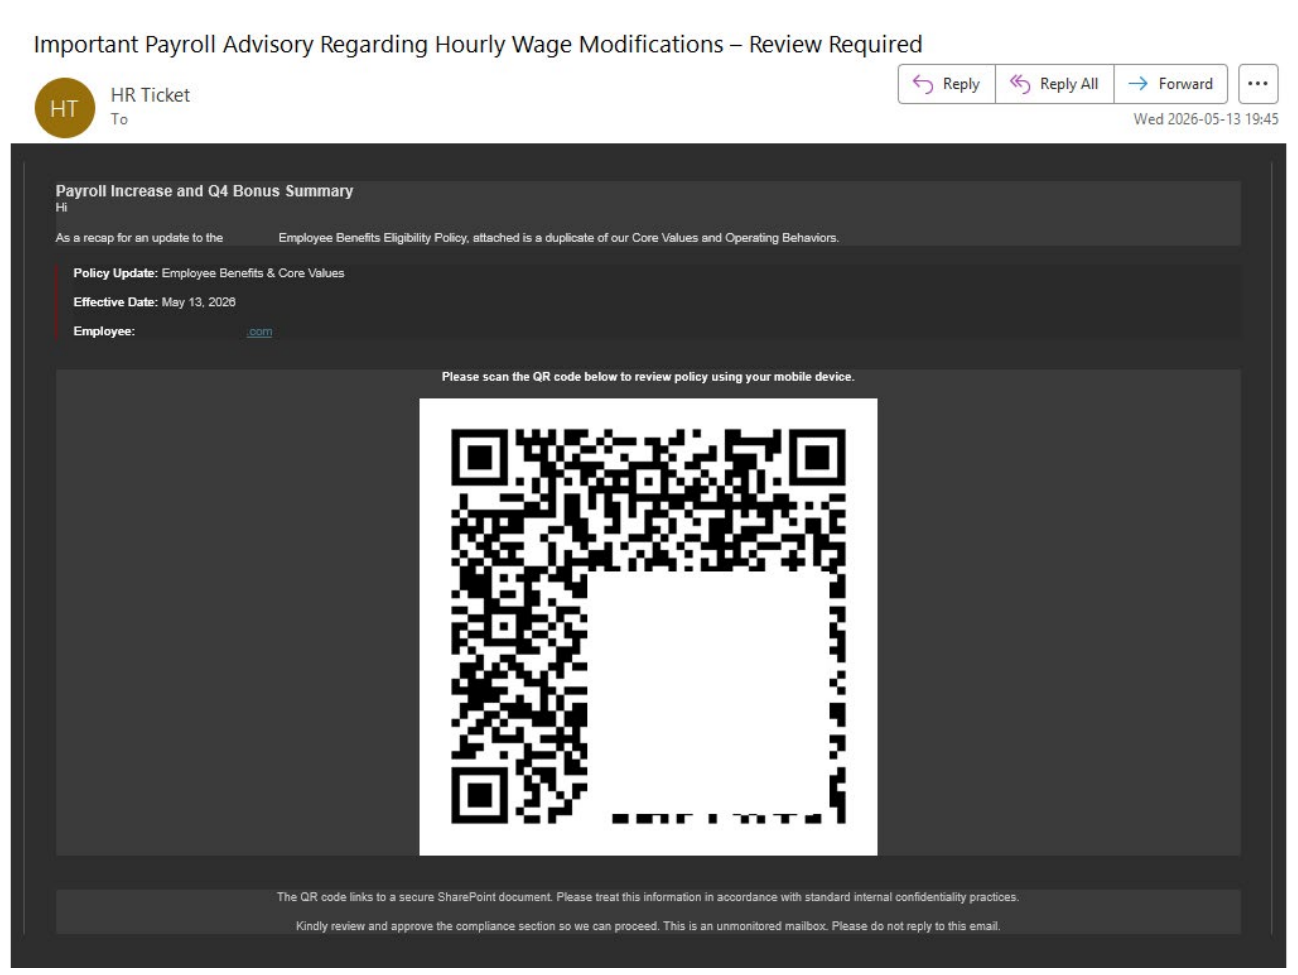
Соціальна інженерія при цьому залишається класичною: лист маскують під повідомлення від відомого бренду — сервісу електронного підпису, Microsoft, банку — і додають відчуття терміновості. Найпоширеніші приводи: «захистіть свій обліковий запис» і «пройдіть автентифікацію, щоб підтвердити дані». Той самий прийом підміни довіреного відправника лежить в основі спуфінгу.
Підмінені QR-коди в громадських місцях
Офлайн-версія квішингу не потребує ані розсилок, ані інфраструктури — достатньо наклейки. Зловмисник друкує власний код і клеїть його поверх офіційного: на паркоматі, платіжній табличці в закладі, афіші, стенді для благодійних внесків. Відсканована сторінка імітує реальний сервіс оплати, а введені дані картки отримує шахрай.
Кіберполіція України неодноразово попереджала про цю схему та фіксувала її активізацію. Найчастіше підміну виявляють там, де люди звикли платити швидко: паркування, громадський транспорт, вхід на заходи, донати. Відомство наголошує, що візуально відрізнити якісно підроблений код від справжнього дуже складно, тому єдиний надійний орієнтир — адреса сторінки, яка відкрилася після сканування.
Нові техніки: від крадіжки пароля до перехоплення токенів
Пароль давно перестав бути єдиною метою. За спостереженнями ESET, квішинг застосовують також для таких сценаріїв:
- перехоплення токенів багатофакторної автентифікації — викрадений сесійний токен дозволяє увійти в обліковий запис без пароля і без другого фактора;
- обходу захисту магазинів застосунків — код веде на пряме завантаження шкідливої програми, замаскованої під офіційну;
- переходу не на фішинговий сайт, а безпосередньо в легітимний застосунок — соціальної мережі, платіжного сервісу чи утиліти. Далі можливі варіанти:
- захоплення облікового запису — жертву спонукають підтвердити вхід зловмисника у власному акаунті;
- фінансове шахрайство — платіжний застосунок відкривається з наперед заповненими реквізитами одержувача;
- отруєння контактів і календаря — у пристрій додають запрошення на зустрічі або нові контакти, посилання в яких згодом ведуть на фішингові сторінки;
- автоматичного підключення до підконтрольної зловмиснику точки доступу Wi-Fi;
- маскування адреси через скорочувачі посилань, які перетворюють довгий шкідливий URL на короткий і вбудовують його в QR-код.
Квішинг у цілеспрямованих атаках: випадок Kimsuky
Метод взяли на озброєння і державні APT-угруповання. У січні 2026 року ФБР випустило попередження про те, що північнокорейське угруповання Kimsuky атакує аналітичні центри, наукові установи, неурядові організації та урядові структури США й інших країн, вбудовуючи QR-коди в листи цілеспрямованого фішингу.
Приводи різнилися: у травні 2025 року зловмисники видавали себе за іноземного радника і просили експерта аналітичного центру заповнити анкету за кодом; згодом — за співробітника посольства, який нібито надає доступ до захищеного диска. У червні 2025 року консалтингова компанія отримала запрошення на неіснуючу конференцію, де кнопка реєстрації вела на підроблену сторінку входу Google.
За описом ФБР, після сканування жертву проводять через проміжні сервери, які збирають характеристики пристрою — операційну систему, IP-адресу, мову, розмір екрана — і лише потім показують адаптовану під смартфон сторінку входу, що імітує Microsoft 365, Okta або корпоративний VPN-портал. Завершується атака крадіжкою сесійного токена: зловмисник входить у хмарний обліковий запис, не викликаючи типових сповіщень про невдалу спробу автентифікації, і надалі розсилає фішинг уже з поштової скриньки жертви.
Як захиститися від квішингу
Базові правила стосуються і паперових наклейок, і листів у скриньці. Детальніший розбір алгоритму перевірки — в окремому матеріалі про те, як перевірити QR-код.
- Використовувати стандартний сканер QR-кодів, вбудований у камеру смартфона. Сторонні сканери з магазинів застосунків мають погану репутацію щодо безпеки та приватності.
- Перед переходом переглядати адресу, яку пропонує код: більшість смартфонів показують URL у сповіщенні. Посилання через скорочувачі варто вважати непрозорими.
- Після переходу звіряти домен на сторінці, що відкрилася. Підроблені сайти зазвичай використовують назви, схожі за написанням на офіційні.
- Не сканувати коди з несподіваних листів, навіть якщо лист виглядає як повідомлення від відомого бренду. Якщо є сумнів — звʼязатися з відправником за контактами, взятими не з листа.
- Оглядати фізичну наклейку: додатковий шар, нерівні краї, інший шрифт або папір — привід не сканувати і повідомити адміністрацію закладу.
- Уникати оплат за QR-кодом там, де є альтернатива. Для онлайн-платежів безпечніше застосовувати віртуальні або тимчасові картки — це обмежує можливі втрати.
- Увімкнути захист приватності та вимкнути автоматичне завантаження файлів у мобільному браузері.
Якщо дані картки вже введені на підозрілій сторінці, слід негайно заблокувати картку в банку та подати звернення до кіберполіції через онлайн-форму.
Що робити компаніям і організаціям
Оскільки квішинг цілиться саме в зазор між корпоративним периметром і особистим телефоном співробітника, суто технічних заходів недостатньо. ESET і ФБР сходяться в переліку кроків:
- Навчання. Тему квішингу варто додати до курсів з кіберобізнаності та навчальних симуляцій фішингу — окремо від класичних сценаріїв із посиланнями.
- Протокол повідомлення. Співробітники мають знати, куди повідомляти про підозрілий лист або код, і не боятися хибних тривог.
- Поштова безпека. Рішення, які розпізнають і декодують QR-коди у вкладеннях та тілі листа, зменшують кількість таких листів у скриньках.
- Захист мобільних пристроїв і MDM. Мобільне рішення безпеки блокує доступ до шкідливих сайтів, а системи керування пристроями дозволяють аналізувати адреси за QR-кодами до переходу.
- Стійка до фішингу багатофакторна автентифікація. Це принципова деталь: коди з SMS і одноразові паролі не рятують від крадіжки сесійного токена, тоді як апаратні ключі та passkeys на основі FIDO2 роблять таку атаку значно складнішою.
- Мінімальні привілеї та доступ за потребою. Регулярний аудит облікових записів і скорочення зайвих прав обмежують наслідки компрометації.
- Моніторинг і оновлення. Логування дій після сканування кодів, спостереження за аномаліями, своєчасне оновлення операційних систем, робочого й захисного програмного забезпечення, а також відпрацьовані плани реагування на інциденти.
Створюєте QR-код для бізнесу? Зробіть його безпечним
Компанії, які самі розміщують QR-коди, впливають на те, наскільки легко їх підробити.
- Спершу варто перевірити, чи потрібен код узагалі: змушувати відвідувача діставати телефон, наводити камеру й чекати завантаження сторінки часто менш зручно, ніж друковане меню або звичайний напис з адресою.
- Якщо код потрібен, він має вести напряму на сторінку офіційного домену. Скорочувачі маскують призначення, можуть додавати рекламу або перенаправляти на власні сторінки.
- Фізичні коди слід періодично оглядати на предмет наклейок поверх оригіналу — особливо на паркоматах, касах і стендах у публічному просторі.
- Поруч із кодом корисно друкувати текстову адресу сторінки: це дає клієнту можливість перевірити, куди він потрапив.
Підсумок
QR-код перестав бути дивиною й став звичним елементом інтерфейсу — разом із ним звичним став і квішинг. Захист від нього не потребує нових технічних навичок: достатньо повернути коду той самий рівень недовіри, який більшість користувачів уже застосовує до посилань у листах і SMS.