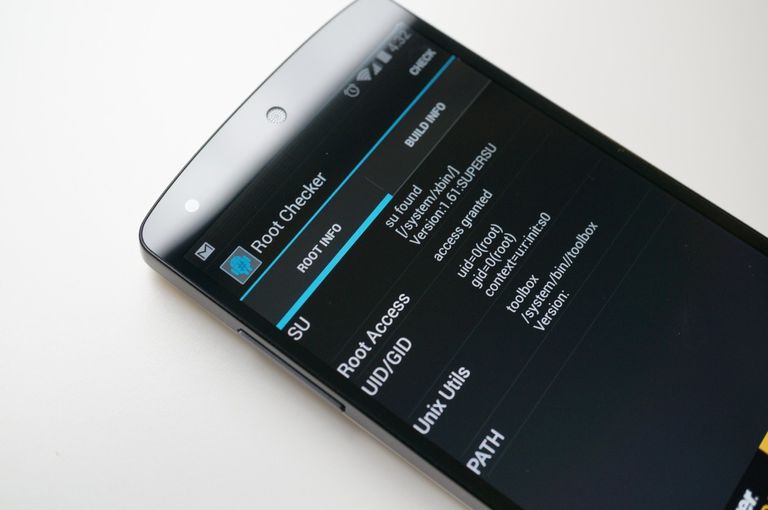
Якщо ви рутували смартфон на Android, а тепер хочете повернути його у стоковий стан — наприклад, щоб запрацювали банківські застосунки чи прийшло OTA-оновлення, — більшість старих інструкцій вам не допоможуть. Видалення файлів su і busybox через файловий провідник або застосунок SuperSU — це методи, які або не спрацюють, або призведуть до того, що пристрій узагалі перестане завантажуватися. Нижче — актуальні й безпечні способи прибрати root залежно від того, чим саме ви рутували пристрій.
Навіщо видаляти root у 2026 році
Найчастіша причина — застосунки, які відмовляються працювати на рутованому пристрої. Google перевіряє цілісність системи через Play Integrity API: рутований пристрій не отримує вердикт MEETS_DEVICE_INTEGRITY, на який спираються банківські та інші чутливі застосунки. На практиці це означає, що Google Wallet, банкінг, частина стримінгових сервісів та ігор можуть просто перестати запускатися.
Інші типові причини:
- повернути гарантію або підготувати пристрій до продажу;
- знову отримувати OTA-оновлення, які на рутованому пристрої часто не встановлюються;
- позбутися нестабільності — вильотів застосунків і прискореного розряджання батареї, які іноді спричиняє root.
Якщо ж root був потрібен вам заради приватності чи контролю над системою, а не заради конкретного застосунку, можливо, варто подивитися в інший бік. Останніми роками зʼявилися способи отримати і жорсткий контроль над даними, і сумісність із банківськими застосунками — без рутування взагалі. Один із них — захищена мобільна ОС GrapheneOS, яка від початку будується навколо приватності й безпеки.
Чому старі методи не працюють — і чим небезпечні
Інструкції, які радять «видалити файли su, busybox і Superuser.apk з розділу /system», написані для дуже старих версій Android. Сьогодні вони не лише марні, а й ризиковані.
По-перше, SuperSU — застосунок, навколо якого побудована більшість таких інструкцій, припинив розвиток: остання версія вийшла на початку 2018 року, а з Google Play його прибрали. Сучасний root узагалі не зберігає файли в /system — він працює «безсистемно» (systemless), змінюючи лише образ завантаження (boot).
По-друге, починаючи з Android 7.0, система суворо контролює цілісність розділів через механізм Verified Boot і dm-verity. Будь-яка спроба змінити вміст /system призводить до помилки перевірки й збою введення-виведення, а на новіших пристроях — до того, що Android просто не завантажиться (bootloop). Тобто ручне «видалення файлів» сьогодні радше «зробить цеглою» телефон, ніж приведе його до стоку.
Правильний підхід — прибрати root тим самим інструментом, яким ви його встановлювали.
Спосіб 1. Видалити Magisk через застосунок
Magisk — найпоширеніший інструмент рутування у 2026 році, тож почнемо з нього. Офіційна документація Magisk радить найпростіший шлях — видалення прямо із застосунку:
- Відкрийте застосунок Magisk;
- Натисніть «Uninstall Magisk» унизу екрана;
- Виберіть «Complete Uninstall» — Magisk відновить стоковий образ boot, прибере root і модулі, після чого пристрій автоматично перезавантажиться.
Якщо потрібно лише тимчасово прибрати модифікації, замість повного видалення можна вибрати «Restore Images» — це поверне оригінальний boot, не видаляючи сам застосунок.
Важливо: завантажуйте Magisk лише з офіційного репозиторію на GitHub — це єдине джерело, де розробник публікує застосунок. Збірки Magisk зі сторонніх сайтів часто містять шкідливе ПЗ.
Спосіб 2. Прошити стоковий boot.img або заводську прошивку
Якщо застосунок Magisk не запускається або потрібен повністю «чистий» стоковий стан (наприклад, перед поверненням по гарантії), root прибирають прошивкою:
- Стоковий boot.img. Завантажте заводську прошивку саме для вашої моделі та поточної версії збірки, витягніть із неї оригінальний boot.img і прошийте його через fastboot. Це прибирає root, не торкаючись ваших даних.
- Повна заводська прошивка. Найнадійніший варіант для продажу чи гарантії: прошийте повний стоковий образ фірмовим інструментом виробника (наприклад, для Pixel чи Samsung). Це повертає пристрій у заводський стан, але стирає всі дані — заздалегідь зробіть резервну копію.
Окремо: повторно блокувати завантажувач (bootloader) має сенс лише тоді, коли пристрій уже повністю стоковий. Блокування з модифікованою системою може зробити телефон непридатним до завантаження.
Якщо ви рутували через KernelSU або APatch
Окрім Magisk, поширені ще два ядрові інструменти — їх видаляють інакше.
- KernelSU працює на рівні ядра й офіційно підтримує пристрої з GKI-ядром 5.10+ (фактично — ті, що вийшли з Android 12 і новіше). Щоб прибрати root: відкрийте застосунок KernelSU, вимкніть і видаліть усі модулі, після чого прошийте стокове ядро (boot або init_boot) вашої збірки.
- APatch патчить ядро через стоковий boot.img і працює лише на ARM64. Видалення — через відновлення оригінального boot-образу тим самим способом, що й для Magisk.
Не запускайте кілька root-інструментів одночасно й не змішуйте їх — це поширена причина bootloop.
Що зробити після видалення root
- Перезавантажте пристрій і переконайтеся, що він завантажується нормально;
- Перевірте статус через будь-який застосунок-перевірку Play Integrity: пристрій без root має проходити перевірку MEETS_DEVICE_INTEGRITY;
- Спробуйте запустити банківський застосунок або Google Wallet — якщо вони працюють, root прибрано коректно;
- За потреби встановіть актуальне OTA-оновлення.
Якщо ви видаляєте root, бо засумнівалися, чи був він узагалі потрібен, — це здорове запитання. Для більшості користувачів ризики — втрата гарантії, зламані банківські застосунки, відсутність OTA-оновлень, вищі шанси підхопити шкідливе ПЗ — переважують переваги. Ми докладно розібрали 12 причин не рутувати Android-телефон — і єдину ситуацію, коли це справді виправдано; цей матеріал допоможе вирішити, чи варто колись повертатися до руту.
Поширені запитання
Чи можна видалити root без компʼютера?
Так, якщо ви використовували Magisk — повне видалення робиться прямо із застосунку. Для способів із прошивкою boot.img або заводського образу компʼютер потрібен.
Чи зникнуть мої дані після видалення root?
Видалення Magisk через застосунок або прошивка лише boot.img дані не стирають. Повна заводська прошивка — стирає, тож робіть резервну копію.
Чому банк усе одно не працює після розрутування?
Найімовірніше, лишилися сліди модифікацій або розблокований завантажувач. Для повного проходження перевірки потрібні стоковий boot і видалені модулі, а для найсуворішого рівня — заблокований завантажувач.
Чи можна знову рутувати пристрій після цього?
Так. Видалення root оборотне — за потреби ви зможете встановити Magisk, KernelSU чи APatch знову.