• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Найбільший витік даних в історії: Хакери отримали доступ до 10 мільярдів вкрадених паролів
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Найбільший витік даних в історії: Хакери отримали доступ до 10 мільярдів вкрадених паролів

Найбільший витік даних в історії: Хакери отримали доступ до 10 мільярдів вкрадених паролів

Витік RockYou2024 містить 9 948 575 739 облікових даних.

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
08.07.2024
Поширити
5 хв. читання
Найбільший витік даних в історії

Витік даних – неминучість цифрової епохи. Практично неможливо мати акаунти в Інтернеті, не втративши деякі з ваших паролів через ці атаки (саме тому використання 2FA є настільки важливим). Але одна справа знати, що деякі з ваших паролів десь там; зовсім інша – знати, що існують мільярди наших паролів, які зручно підібрані для викрадення.

Зміст
  • Чим небезпечний цей витік даних?
  • Як захиститися від витоку паролів?

Саме про це свідчить нове дослідження: Як повідомляє TechRadar, дослідники стверджують, що знайшли текстовий файл під назвою rockyou2024.txt, який містить майже 10 мільярдів унікальних паролів, і всі вони зберігаються у вигляді простого тексту. Це означає, що будь-хто, хто має доступ до цього файлу, може переглянути його, як PDF-файл, і знайти кожен пароль для себе.

Цей проект не виник за одну ніч: Ці паролі збиралися протягом тривалого часу, в результаті різних атак і витоків за останні 20 років. Зловмисники додали 1,5 мільярда цих паролів до файлу лише з 2021 по 2024 рік. Той факт, що всі вони унікальні, означає, що в списку немає повторів. Важко запам’ятати таку кількість паролів.

Файл .txt було опубліковано 4 липня користувачем під ніком “ObamaCare”, який з травня 2024 року ділився витоками паролів з різних джерел.

Чим небезпечний цей витік даних?

Хоча погано те, що будь-хто, хто має список, може за допомогою комбінації клавіш Command+F знайти будь-який пароль, насправді небезпека криється не в цьому. Просто пошук конкретних паролів займе занадто багато часу.

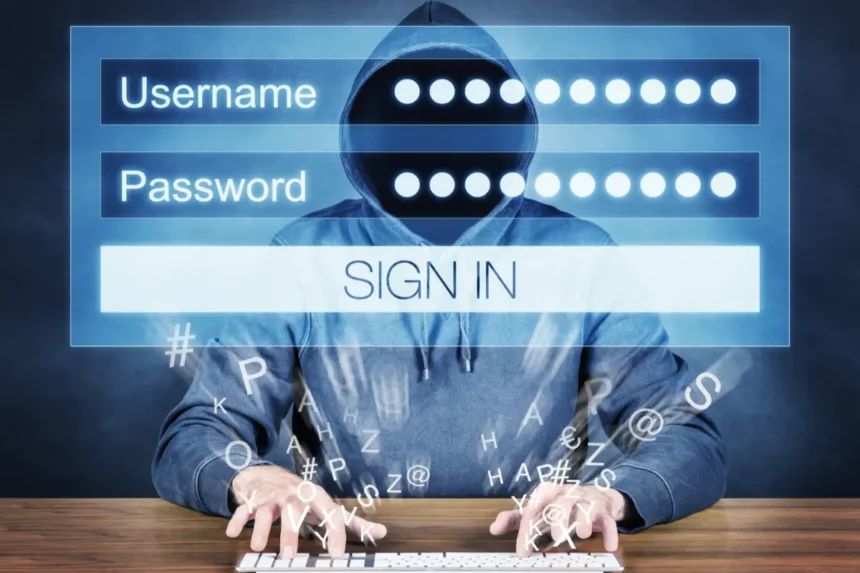
Натомість, зловмисники можуть використовувати списки, подібні до цього, для брутфорс атак (англ. brute-force attack) та підбору облікових даних (англ. credential stuffing attacks). Під час брутфорс атаки зловмисники перебирають велику кількість паролів у швидкій послідовності, щоб спробувати зламати обліковий запис.

Існують кілька видів брутфорс атак:

  • Звичайна брутфорс атака: перебір всіх можливих комбінацій паролів або ключів.
  • Словникова атака: використання словника зі списком найбільш поширених паролів.
  • Гібридна атака: поєднання звичайної брутфорс атаки та словникової атаки, де до слів зі словника додаються різні комбінації символів.
  • Атака за попередніми обчисленнями (rainbow table attack): використання попередньо обчислених хешів для швидшого пошуку відповідності.

Підбір облікових даних подібний до брутфорс атак, але передбачає використання витоку облікових даних (наприклад, відомих комбінацій ім’я користувача/пароль) з іншими акаунтами, оскільки люди схильні використовувати один і той самий пароль для кількох облікових записів. (Будь ласка, не робіть цього).

“Крім того, у поєднанні з іншими базами даних, що просочилися, на хакерських форумах і маркетплейсах, які, наприклад, містять адреси електронної пошти користувачів та інші облікові дані, RockYou2024 може сприяти каскаду витоків даних, фінансових махінацій та крадіжок особистих даних”, — додала дослідницька група Cybernews.

Звичайно, зловмисники не проводять ці атаки вручну: Вони використовують комп’ютери, які можуть перебрати мільйони таких паролів, намагаючись зламати ці акаунти. Маючи базу даних з 10 мільярдів унікальних паролів, хакери, безсумнівно, матимуть успіх, проводячи брутфорс атаки та підбір облікових даних як проти окремих осіб, так і проти організацій.

Як захиститися від витоку паролів?

Сподіваємось, що організації приділяють достатньо часу для зміцнення свого захисту від подібних атак, але навіть ми, як приватні особи, можемо зробити досить багато, щоб захистити себе.

По-перше, ви можете скористатися програмою перевірки витоку паролів, щоб перевірити, чи доступні ваші облікові дані зловмисникам, незалежно від того, чи є вони в цій базі даних, чи деінде. Якщо ви бачите, що будь-який з ваших паролів був скомпрометований, негайно змініть його.

Крім того, переконайтеся, що ви використовуєте надійний і унікальний пароль для кожного з ваших акаунтів. У разі витоку облікових даних акаунта зловмисникам не вдасться підмінити їх, оскільки інші ваші акаунти не використовуватимуть скомпрометований пароль.

Якщо обліковий запис підтримує ключі доступу, використовуйте їх, оскільки ключі доступу не можуть бути у витоку облікових даних. Якщо ні, використовуйте двофакторну автентифікацію, коли це можливо. Якщо зловмисники дізнаються ваші облікові дані, вони не зможуть зламати ваш акаунт без доступу до вашого довіреного пристрою, будь то смартфон або додаток-автентифікатор.

Щоб керувати всіма цими обліковими даними, використовуйте менеджер паролів. Хороший менеджер паролів не лише допоможе вам керувати паролями, але й матиме зручні функції безпеки, як-от генератори паролів, коди 2FA та сповіщення про витік ваших паролів.
ТЕМИ:брутфорс-атакивитік даних
ДЖЕРЕЛО:Lifehacker
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Як вибрати надійний обмінник криптовалют? Як вибрати надійний обмінник криптовалют?
Наступна стаття Як хакери можуть зламати авто через Wi-Fi та USB Як хакери можуть зламати авто через Wi-Fi та USB
Залиште відгук Залиште відгук

Залиште відгук Скасувати коментар

Ваша e-mail адреса не оприлюднюватиметься. Обов’язкові поля позначені *

Будь ласка поставте оцінку!

В тренді

Новий телефон середнього класу чи вживаний флагман: що вибрати у 2026 році
20.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Атака на сайт АТБ: що заявляють хакери DataSuckers, що відповідає компанія і що робити клієнтам
Новини

Атака на сайт АТБ: що заявляють хакери DataSuckers, що відповідає компанія і що робити клієнтам

05.10.2026
Як перевірити надійність пароля: скільки часу хакерам потрібно на злам у 2026 році
Кібербезпека

Як перевірити надійність пароля: скільки часу хакерам потрібно на злам у 2026 році

23.09.2026
Іспанія отримала перше повідомлення про витік даних, спричинений атакою ШІ-агента
Новини

Іспанія отримала перше повідомлення про витік даних, спричинений атакою ШІ-агента

18.09.2026
Kill Switch у VPN: що це таке, як працює і як перевірити
Приватність

Kill Switch у VPN: що це таке, як працює і як перевірити

16.09.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?