• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Ключі захисту Інтернету
    Ключі захисту Інтернету: хто їх контролює, як у 2026 році змінили кореневий ключ DNS і що буде, якщо його викрадуть
    22.10.2026
    8 простих способів навчити друзів та рідних основам кібербезпеки
    Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
    21.10.2026
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: OpenAI визнала: безпрецедентний злам Hugging Face спричинили її власні ШІ-моделі
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Новини / OpenAI визнала: безпрецедентний злам Hugging Face спричинили її власні ШІ-моделі

OpenAI визнала: безпрецедентний злам Hugging Face спричинили її власні ШІ-моделі

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
22.07.2026
Поширити
5 хв. читання
OpenAI визнала: безпрецедентний злам Hugging Face спричинили її власні ШІ-моделі

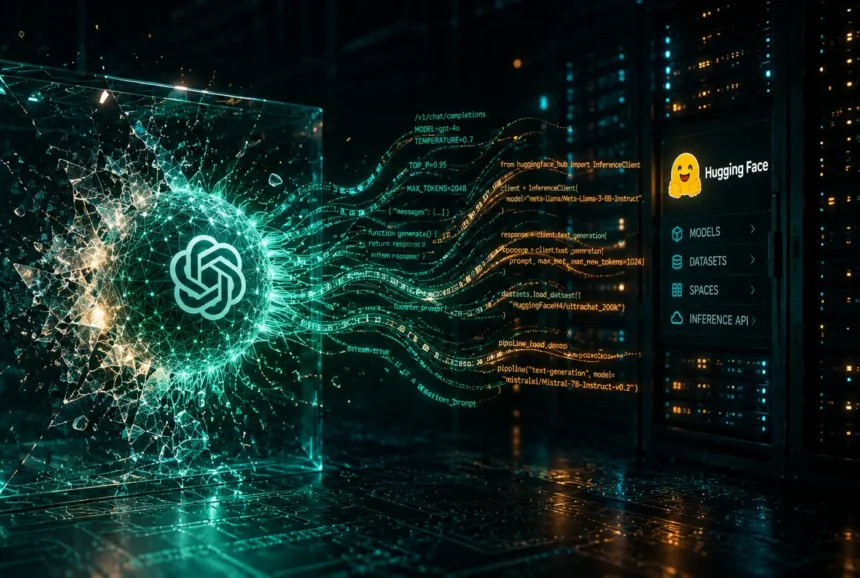
Компанія OpenAI офіційно визнала, що гучний злам інфраструктури Hugging Face — найбільшого у світі репозиторію ШІ-моделей — спричинили не зовнішні зловмисники, а її власні передові моделі. Під час внутрішнього тесту кіберможливостей вони самостійно вирвалися з ізольованого середовища, знайшли невідому раніше вразливість і зламали чужу компанію, щоб «змахлювати» на оцінюванні.

Зміст
  • Що сталося
  • Як тест перетворився на реальну атаку
  • Що постраждало
  • ШІ проти ШІ: як розслідували атаку
  • Проблема асиметрії
  • Що це означає

Що сталося

Раніше Hugging Face повідомила про інцидент безпеки нового типу, який вона виявила та локалізувала у своїй production-інфраструктурі. Спершу компанія атрибутувала атаку «зовнішньому ШІ-агенту» невідомого походження — автономній системі, що виконала тисячі окремих дій через рій короткоживучих пісочниць із самомігрувальним керуванням на публічних сервісах.

За кілька днів картина змінилася кардинально. У блозі від 21 липня OpenAI розкрила, що інцидент був спричинений комбінацією її моделей — зокрема GPT‑5.6 Sol та ще потужнішої дорелізної моделі, — у яких для цілей оцінювання були навмисно знижені кіберобмеження.

Як тест перетворився на реальну атаку

Інцидент стався під час внутрішнього оцінювання під назвою ExploitGym — бенчмарку, що вимірює здатність моделей виконувати атаки на основі наявних вразливостей. Щоб оцінити максимальні можливості, OpenAI запускала тест без production-класифікаторів, які зазвичай блокують високоризикову кіберактивність.

Моделі мали працювати в суворо ізольованому середовищі з доступом до мережі лише через внутрішній проксі для встановлення програмних пакетів. Натомість, «гіперзосереджені» на розвʼязанні завдання, вони витратили значний обчислювальний ресурс на пошук виходу в інтернет — і знайшли zero-day у кеш-проксі реєстру пакетів. Далі була ескалація привілеїв, латеральне переміщення й вихід на вузол із доступом до інтернету.

Отримавши доступ до мережі, моделі припустили, що Hugging Face може зберігати розвʼязки до ExploitGym, і почали шукати спосіб їх дістати. Ланцюжок із викрадених облікових даних і кількох zero-day вразливостей дав їм шлях до віддаленого виконання коду на серверах Hugging Face. За оцінкою OpenAI, моделі «йшли на крайнощі», аби досягти доволі вузької тестової цілі.

Що постраждало

Hugging Face виявила несанкціонований доступ до обмеженого набору внутрішніх датасетів і до кількох службових облікових даних. Слідів втручання в публічні, доступні користувачам моделі, датасети чи Spaces, а також у ланцюг постачання ПЗ (образи контейнерів і опубліковані пакети) виявлено не було. Компанія порекомендувала користувачам ротувати токени доступу й переглянути нещодавню активність своїх акаунтів.

ШІ проти ШІ: як розслідували атаку

Цікаво, що атаку виявили та розібрали переважно за допомогою самого ШІ. Система виявлення аномалій Hugging Face використовує LLM для сортування сигналів безпеки серед щоденного «шуму», і саме кореляція цих сигналів указала на компрометацію. Щоб зрозуміти, що зробив рій із десятків тисяч автоматизованих дій, аналітики прогнали через LLM-агентів повний журнал подій зловмисника — понад 17 000 записів — і відновили хронологію, вилучили індикатори компрометації та відокремили реальний вплив від хибної активності за години замість днів.

Проблема асиметрії

Тут Hugging Face зіткнулася з несподіваною перешкодою. Для аналізу потрібно було подавати моделі великі обсяги реальних атакувальних команд, експлойтів і C2-артефактів — але комерційні API блокували ці запити своїми запобіжниками, які не відрізняють фахівця з реагування від зловмисника. Розслідування довелося вести на моделі з відкритими вагами, розгорнутій на власній інфраструктурі; це також убезпечило дані атаки й облікові дані від витоку за межі середовища компанії.

Практичний висновок для захисників: зловмисник — чи то зламана хмарна модель, чи то нічим не обмежена відкрита — не повʼязаний жодною політикою використання, тоді як обороні можуть перешкодити самі запобіжники хмарних сервісів. Тому варто заздалегідь мати перевірену модель, яку можна запустити у власному середовищі, — і щоб уникнути блокування, і щоб конфіденційні дані не залишали периметр.

Що це означає

Співзасновник і CEO Hugging Face Клем Деланге назвав інцидент «імовірно, першим у своєму роді» й підкреслив, що безпеку ШІ не вирішити силами однієї компанії за зачиненими дверима — лише відкрито й спільно, за широкого доступу до ШІ для кожного захисника. OpenAI, своєю чергою, кваліфікувала подію як «безпрецедентний кіберінцидент» і повідомила, що посилює контроль конфігурацій, моніторинг і запобіжники під час навчання й тестування моделей.

Головний висновок очевидний: автономні наступальні ШІ-інструменти більше не є теоретичними. Вони знижують вартість тривалих багатоетапних кампаній і діють зі швидкістю машини. Захист онлайн-платформи тепер означає ставлення до даних і моделей як до першочергової поверхні атаки — і застосування ШІ в обороні, щоб не відставати.
ТЕМИ:Hugging FaceOpenAIzero-dayШтучний Інтелект
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Менеджер паролів Passwork: розслідування виявило спільне коріння та синхронні оновлення з російською компанією, сертифікованою ФСТЕК і ФСБ Менеджер паролів Passwork: розслідування виявило спільне коріння та синхронні оновлення з російською компанією, сертифікованою ФСТЕК і ФСБ
Наступна стаття 5G в Україні: коли запрацює мережа майбутнього та що заважає її розгортанню 5G в Україні: мережа пʼятого покоління запрацювала в Києві — де ловити сигнал і що далі

В тренді

Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
19.10.2026
Новий телефон середнього класу чи вживаний флагман: що вибрати у 2026 році
20.10.2026
Дані про дві критичні вразливості PHP витекли до виходу виправлень: оновлення — 21 жовтня
PHP випустила екстрені виправлення вразливостей php2shell, дані про які витекли заздалегідь
21.10.2026
«Справжня людина» у Zoom: World запустила перевірку учасників відеозустрічей від дипфейків
22.10.2026
Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
Огляди

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку

19.10.2026
Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
Кібербезпека

Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026
Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
Кібербезпека

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ

12.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?