- Що встановили журналісти
- Від Архангельська до Гельсінкі, ОАЕ та Мадрида
- Сертифікація ФСТЕК і ФСБ: у чому ризик для європейських клієнтів
- «Поверхневий» розділ: 517 рядків майже ідентичного коду
- Позиція компанії
- Клієнти дізналися про російське коріння від журналістів
- Чому механізм оновлень — критична точка
- Що це означає для організацій
Іспанська Passwork Europe S.L. позиціює себе як європейський розробник менеджера паролів «Made in EU» і продає своє рішення державним установам, університетам та компаніям у ЄС. Проте міжнародне розслідування OCCRP і партнерів, зокрема українського StateWatch, встановило: продукт створили російські розробники, а його європейська версія й досі отримує оновлення від непрозорої компанії в ОАЕ та має спільну кодову базу з російським Passwork, сертифікованим ФСТЕК і ФСБ.
Що встановили журналісти
Passwork Europe S.L. — самостійно розміщуване (self-hosted) сховище корпоративних паролів. Клієнт розгортає його на власних серверах, тож у сховищі опиняються фактично всі ключі доступу до інфраструктури організації. Серед клієнтів компанії, які вона рекламувала на сайті та в LinkedIn, — ірландське Управління громадських робіт (OPW), Державна лабораторія Ірландії, Дрезденський технічний університет, бельгійська Paradigm Brussels, що обслуговує ІТ-системи уряду Брюссельського регіону.
На англомовному сайті компанія наголошувала на європейському походженні: бейдж «Made in EU 2017» і формулювання про «європейську компанію, побудовану на довірі». Окремо Passwork опублікувала інструкцію для систем ШІ, у якій ішлося, що компанія не має жодних звʼязків із американськими, російськими чи іншими неєвропейськими структурами. Після звернення журналістів цю інструкцію з сайту прибрали.
Розслідування показало інше. Продукт розробили двоє росіян — Ілля Гарах та Андрій Пʼянков. Обидва досі повʼязані з компанією Passwork FZ-LLC, зареєстрованою у вільній економічній зоні Рас-ель-Хайма в ОАЕ, яка постачає європейській фірмі оновлення програмного коду. Власники цієї компанії публічно не розкриті, і хто саме контролює канал оновлень, журналісти встановити не змогли.
Ті самі співзасновники володіють російським ТОВ «Passwork», яке використовує ідентичний логотип і на власному сайті перелічує серед клієнтів підсанкційні підприємства ВПК: концерн ППО «Алмаз-Антей», НВО «Алмаз», ММЗ «Авангард» (виробник компонентів для С-300 і С-400), «Обʼєднану суднобудівну корпорацію», «Обʼєднану авіабудівну корпорацію», корпорацію «Комета», «Газпром нафту» та інші.
Від Архангельська до Гельсінкі, ОАЕ та Мадрида
Passwork стартував у 2014 році в Архангельську: домен passwork.ru зареєстрував Пʼянков, наступного дня на ту саму адресу було зареєстровано passwork.pro — домен, який дотепер обслуговує європейську версію продукту.
У 2017 році проєкт виграв конкурс стартапів фонду «Сколково», через який засновники познайомилися з фінським підприємцем Пеккою Вільякайненом. Саме він допоміг вивести бізнес у Європу. Фонд «Сколково» та Сколтех у серпні 2022 року потрапили під санкції США за роботу в технологічному секторі економіки росії.
У травні 2017-го в Гельсінкі зареєстрували Passwork Oy: по 35% отримали Гарах і Пʼянков, ще 30% — інвесткомпанія Вільякайнена. Мотивація була відверто прагматичною: у блозі компанії тоді пояснювали, що західний ринок не довіряє російським продуктам, тож для просування потрібна фірма у «нормальній» країні.
Після повномасштабного вторгнення росії в Україну конфігурація змінилася. У травні 2022 року засновники продали частки у фінській компанії. У липні того ж року в ОАЕ зʼявилася Passwork FZ-LLC, де Пʼянков зазначений керівником, а Гарах — власником і контактною особою домену passwork.ae. У листопаді 2022-го обидва заснували російське ТОВ «Passwork» в Архангельську. Фінська компанія пішла на ліквідацію в липні 2024 року, а вже наступного місяця в Іспанії зареєстрували Passwork Europe S.L. — її CEO та єдиним власником став громадянин росії Олександр Мунтян.
Сертифікація ФСТЕК і ФСБ: у чому ризик для європейських клієнтів
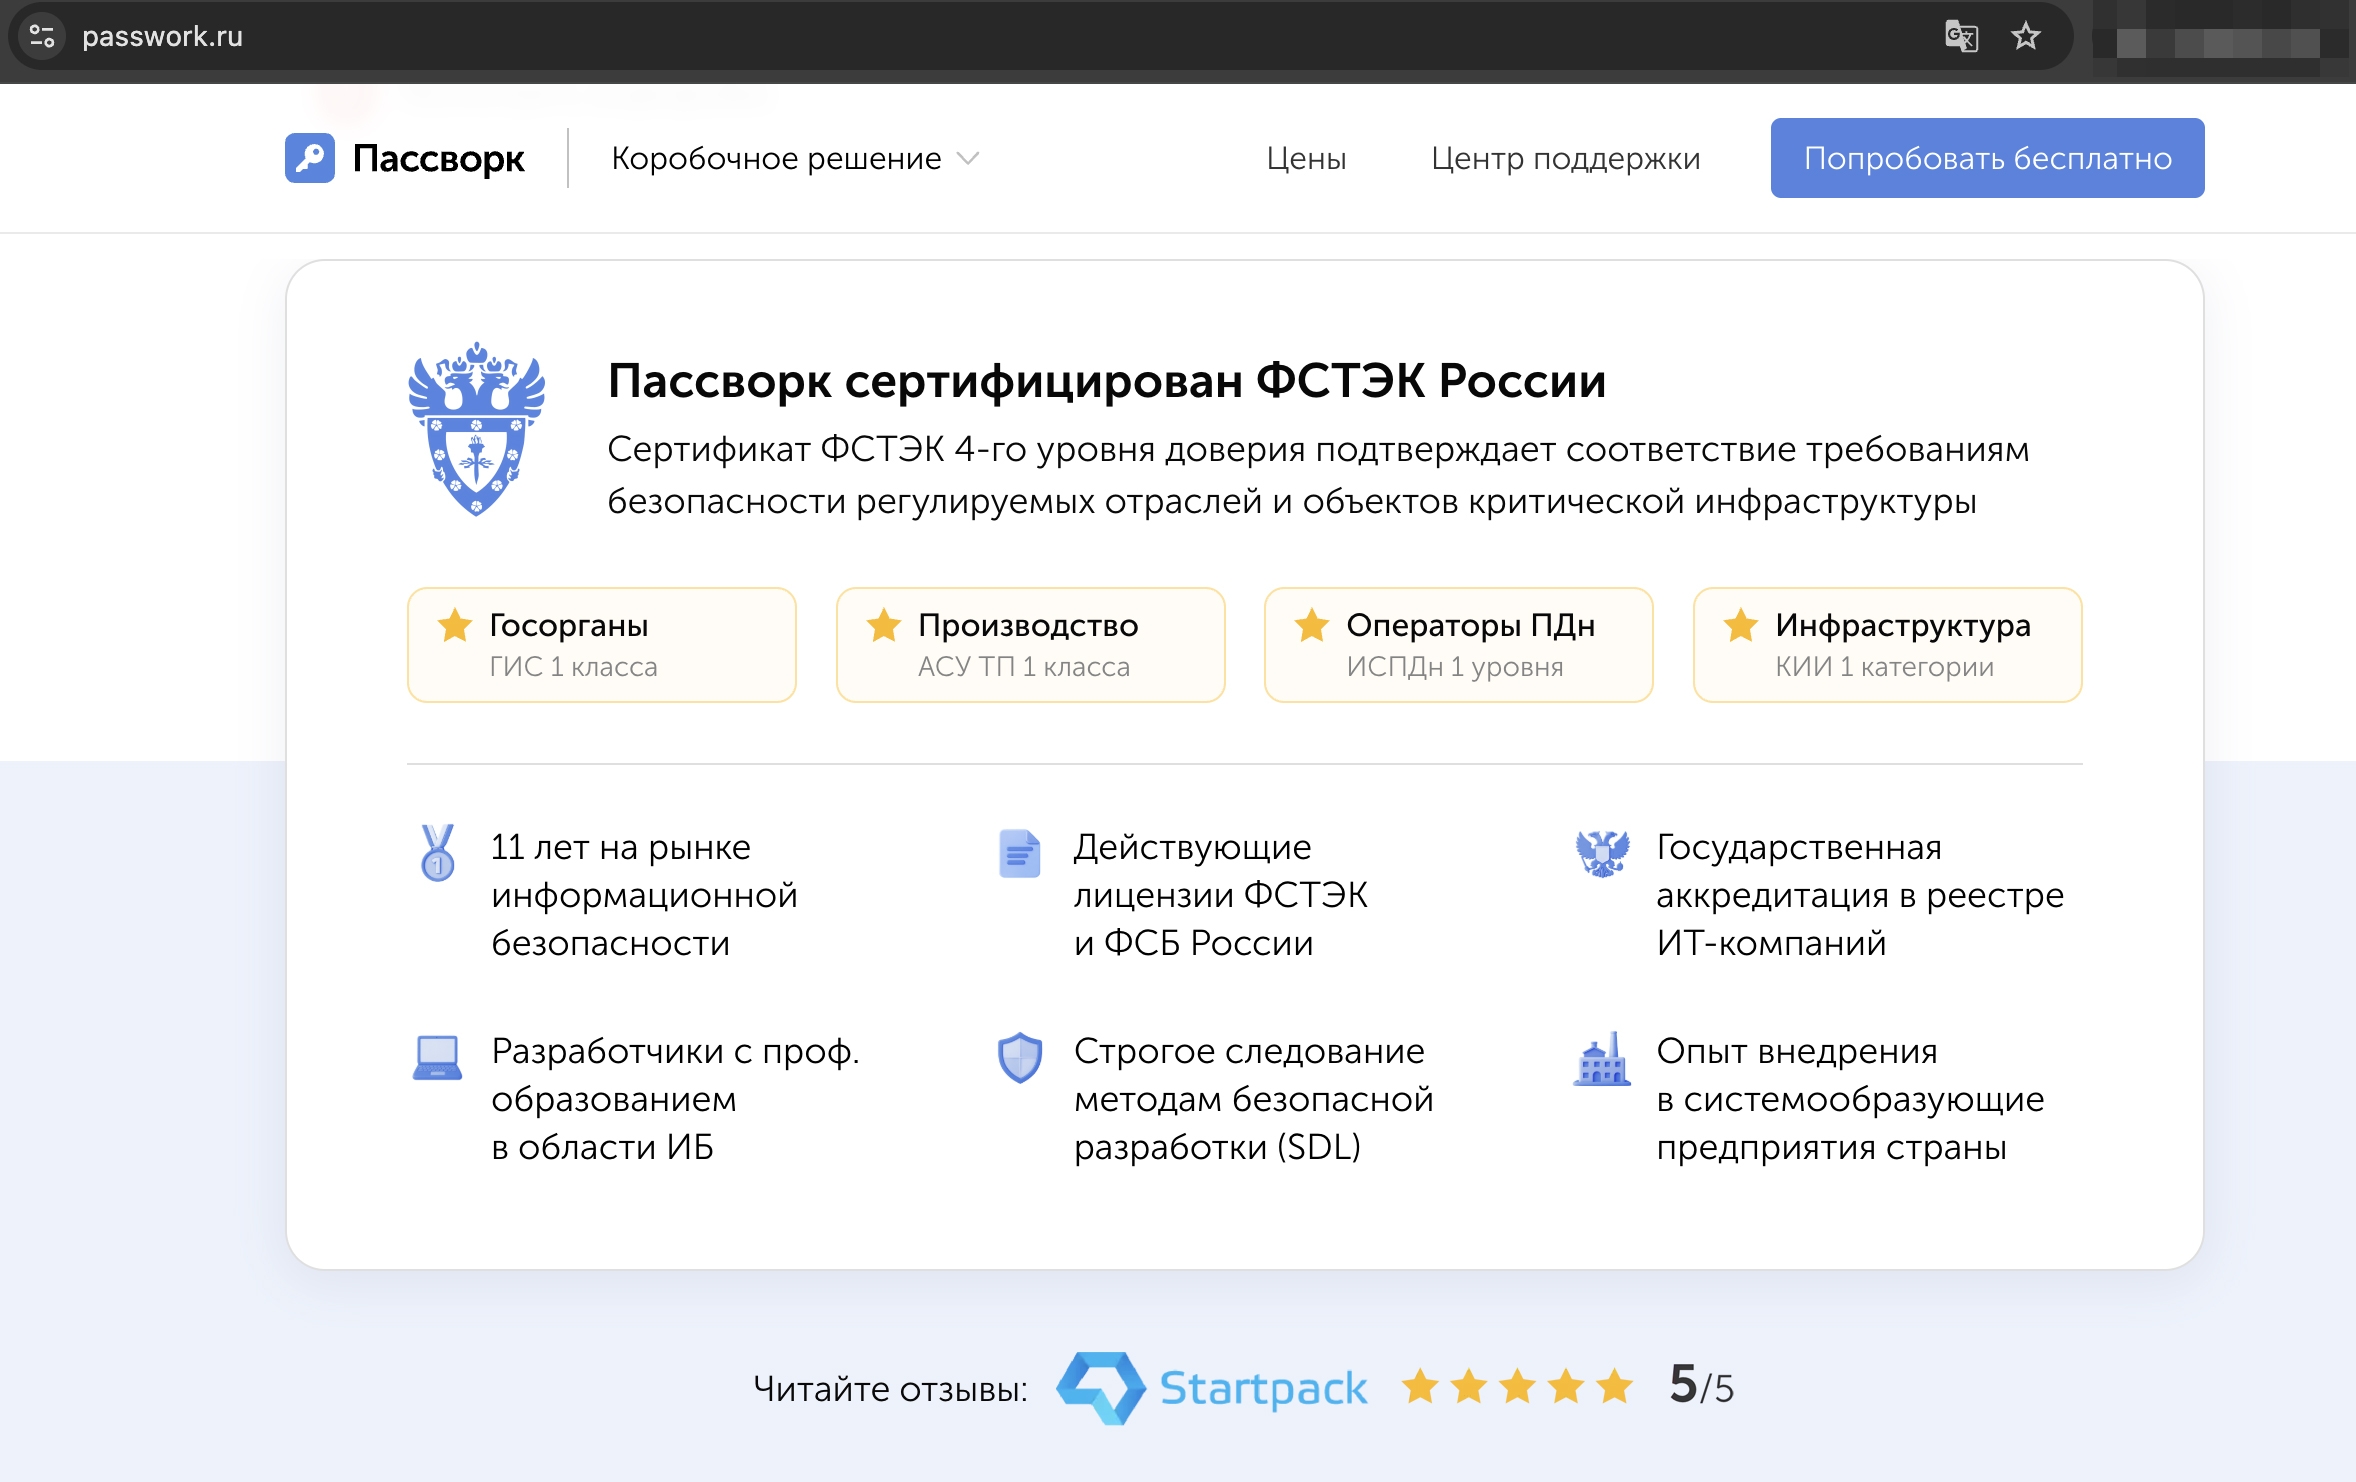
Ключова претензія експертів стосується не самої історії походження, а російських державних сертифікатів. Російський Passwork сертифікований ФСТЕК — відомством, підпорядкованим міністерству оборони росії — та ФСБ.
За правилами ФСТЕК і поясненнями трьох юристів, обізнаних із російськими регуляторними процедурами, для отримання сертифіката компанія мала передати вихідний код на детальний аналіз до акредитованої державою лабораторії. Одна з цілей такої перевірки — виявлення вразливостей і так званих недекларованих можливостей — тобто бекдорів.
На сайті російського Passwork зазначено, що архітектура продукту, криптографічні алгоритми, механізми контролю доступу та журналювання пройшли всі етапи перевірки на відповідність вимогам наказу ФСТЕК №76 від 2 червня 2020 року.
Барт ван ден Берг, експерт з безпеки нідерландського інституту Clingendael, який досліджує військові операції, кібербезпеку та новітні технології, попереджає: доступ до вихідного коду дає державі глибоке розуміння продукту і його слабких місць, а за потреби — можливість навмисно щось у нього додати. Він називає такі сценарії серйозними ризиками. Якщо ж обидва продукти мають спільну кодову базу й оновлюються синхронно, вразливості можуть стосуватися обох версій.
Ключовий нюанс: сама по собі передача коду на аудит не означає наявності бекдора. Але вона створює для держави, під юрисдикцією якої перебуває розробник, інформаційну перевагу — знання про потенційні слабкі місця продукту, який паралельно використовують державні установи ЄС.
«Поверхневий» розділ: 517 рядків майже ідентичного коду
Журналісти порівняли публічні матеріали обох продуктів. Онлайн-посібники користувача для актуальних версій російського та європейського Passwork практично не відрізняються нічим, окрім мови. Останні шість оновлень обидві компанії анонсували за схожим графіком і майже однаковими описами нових функцій.
Показовий приклад: 6 квітня 2026 року passwork.ru оголосив про вихід версії 7.6, наступного дня про запуск Passwork Pro 7.6 із тим самим описом змін повідомив passwork.pro.
Дослідник безпеки та приватності Лукаш Олейнік, який на запит OCCRP проаналізував обидва сайти, назвав розділення європейського та російського напрямів технічно поверхневим і вказав на 517 рядків, за його оцінкою, практично ідентичного інсталяційного скрипта — набору інструкцій, що автоматизує розгортання та налаштування ПЗ на пристрої користувача. За словами Олейніка, ситуація потребує окремої перевірки.
Позиція компанії
CEO Passwork Europe Олександр Мунтян заперечує наявність звʼязків між іспанською та російською компаніями. За його словами, вони не мають спільних клієнтів, серверів, систем підтримки, клієнтських записів чи адміністративного доступу, а дані європейських клієнтів зберігаються виключно в ЄС.
Водночас Мунтян підтвердив, що обидва продукти мають спільне походження кодової бази, і саме цим пояснив збіг у графіках оновлень: не виключено, що структура в ОАЕ постачає оновлення кільком сторонам одночасно. Ці оновлення, за його словами, перед впровадженням перевіряє технічна команда Passwork Europe.
Права на ПЗ Мунтян придбав у компанії з ОАЕ у 2024 році; повні права на торговельну марку він має отримати після перехідного періоду, що завершується в серпні 2026 року. Деталі угоди він не розкриває, посилаючись на угоду про нерозголошення. Співзасновник Гарах, за словами Мунтяна, не керує іспанською компанією та не має доступу до клієнтських систем, але надає обмежену підтримку з передавання знань про продукт через структуру в ОАЕ.
Аргумент про сертифікацію ФСТЕК Мунтян відкидає: сам факт перевірки вихідного коду третіми сторонами, на його думку, не доводить наявності вразливостей чи бекдорів. Він також наголошує на архітектурі нульового розголошення (zero-knowledge), за якої шифрування та розшифрування відбуваються на серверах клієнта, тож у самої компанії даних для передавання просто немає.
Журналісти не виявили доказів наявності шкідливого коду в європейському продукті, компрометації даних чи протиправних дій з боку Passwork або її керівництва. Так само не вдалося встановити, наскільки саме європейське ПЗ сьогодні збігається з російським. Співзасновники Гарах і Пʼянков, компанія в ОАЕ та ФСТЕК на запити не відповіли.
Клієнти дізналися про російське коріння від журналістів
OCCRP звернувся приблизно до 30 організацій, які фігурували як клієнти Passwork. Понад десяток підтвердили, що продуктом користуються принаймні окремі співробітники, і майже всі з них не знали ні про російське походження, ні про сертифікацію російської версії ФСБ та ФСТЕК.
Ірландське Управління громадських робіт заявило, що знало лише про іспанську компанію і ризиків не виявило. Державна лабораторія Ірландії повідомила, що запит журналістів привернув увагу до нового потенційного ризику, який сприймають серйозно, і що установа переглядає використання продукту. Бельгійська Paradigm Brussels зазначила, що знала про російське походження розробника, але вважає, що структура компанії змінилася і цей історичний звʼязок не має функціонального впливу.
Ще вісім компаній, які були представлені як клієнти на сайті та в LinkedIn, зокрема Enel Group і Deutsche Post, заперечили використання ПЗ. Мунтян відповів, що йшлося про окремі компанії всередині груп, а не про материнські структури, і що наміру ввести клієнтів в оману не було.
Чому механізм оновлень — критична точка
Найбільше занепокоєння експертів викликає не поточний стан коду, а канал доставки оновлень. Скомпрометовані або зловмисні оновлення залишаються одним із найефективніших способів проникнення в захищені мережі.
Німецький дослідник безпеки Дональд Ортманн назвав механізм оновлень найелегантнішим і найважчим для виявлення вектором атаки: єдине підготовлене оновлення здатне вибірково спричинити вивантаження сховища паролів у цілей, які становлять інтерес, і зникнути без слідів.
Як приклад він навів атаку на SolarWinds у 2019–2020 роках — одну з наймасштабніших кібероперацій в історії. Тоді, як вважається, російські оператори проникли в системи компанії та вбудували троянський код в одне з оновлень ПЗ Orion. Після розсилання оновлення клієнтам зловмисники отримали бекдор-доступ до заражених машин і скомпрометували, зокрема, поштові системи Міністерства фінансів та Міністерства юстиції США. Саме після цієї історії західні уряди почали значно обережніше ставитися до коду російського походження — попередній сигнал вони отримали ще у 2017 році, коли США заборонили антивірус Kaspersky у федеральних відомствах.
Олександр Фролов, київський партнер міжнародної юридичної фірми Kinstellar, який спеціалізується на санкціях і ризиках, зазначив: з огляду на широкі повноваження російських спецслужб існує суттєвий ризик, що держава може отримати доступ до таких матеріалів або вихідного коду — як через передбачені законом механізми, так і через фактичний державний вплив.
Що це означає для організацій
Історія Passwork — не про доведений інцидент, а про прозорість і керування ризиками ланцюга постачання. Менеджер паролів — один із найчутливіших елементів інфраструктури: компрометація сховища відкриває доступ одразу до всіх систем організації.
Практичні висновки для команд безпеки:
- Перевіряти не лише юрисдикцію реєстрації вендора, а й бенефіціарів, походження кодової бази та юрисдикцію, з якої надходять оновлення.
- Вимагати від постачальників критичного ПЗ прозорого опису процесу випуску оновлень: хто збирає білди, хто їх підписує, чи є незалежна перевірка перед впровадженням.
- Оцінювати, чи підпадає розробник або його афілійовані структури під законодавство, що зобовʼязує співпрацювати зі спецслужбами.
- Для державних установ і критичної інфраструктури — розглядати рішення з відкритим кодом і незалежним аудитом або продукти з прозорою юрисдикцією ЄС чи країн-партнерів.
- Фіксувати SBOM (перелік компонентів ПЗ) і контролювати цілісність оновлень, а не покладатися лише на цифровий підпис вендора.
Берт Губерт, колишній розробник, який працював у дорадчому органі нідерландських спецслужб, сформулював суть проблеми стисло: не можна не довіряти постачальнику й водночас довіряти його програмному забезпеченню — такого варіанта просто немає.
Загальні орієнтири щодо вибору сховища паролів — у матеріалі про кращі менеджери паролів. Детальніше про механіку компрометації вендорів — у розборі атак на ланцюг постачання.