• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Російські хакери, які атакували Microsoft, також проникли в Hewlett Packard Enterprise
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Російські хакери, які атакували Microsoft, також проникли в Hewlett Packard Enterprise

Російські хакери, які атакували Microsoft, також проникли в Hewlett Packard Enterprise

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
25.01.2024
Поширити
2 хв. читання
HPE

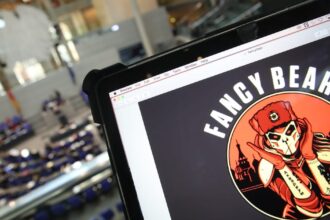
Компанія Hewlett Packard Enterprise (HPE) заявляє, що сумнозвісна російська хакерська група, що фінансується державою, зламала її системи, щоб отримати доступ до електронної пошти, що належить її відділам кібербезпеки та бізнесу.

Російським хакерам, які нещодавно зламали Microsoft, також вдалося проникнути в іншу велику ІТ-компанію: Hewlett Packard Enterprise.

Сьогодні HPE повідомила, що сумнозвісна хакерська група під назвою Midnight Blizzard або Cozy Bear, яка фінансується державою, зламала електронну пошту компанії. HPE вперше виявила атаку 12 грудня, але зловмисники могли мати доступ до системи протягом декількох місяців.

“На основі нашого розслідування ми вважаємо, що зловмисники отримали доступ до даних, починаючи з травня 2023 року, з невеликого відсотка поштових скриньок HPE, що належать особам, які працюють у наших відділах кібербезпеки, виведення на ринок, бізнес-сегментах та інших підрозділах”, – йдеться у повідомленні компанії, поданому до Комісії з цінних паперів і бірж США.

Незрозуміло, як зловмисники отримали доступ. Але схоже, що російські хакери атакували HPE на кількох фронтах. У своїй заяві компанія зазначила: “Цей інцидент, ймовірно, пов’язаний з попередньою діяльністю цього суб’єкта загрози, про яку повідомлялось в червні 2023 року, що включала несанкціонований доступ до обмеженої кількості файлів SharePoint і їх викрадення ще в травні 2023 року”. У відповідь на це HPE співпрацює з правоохоронними органами та зовнішніми експертами з кібербезпеки для усунення наслідків злому.

Цей злам має певну схожість з тим, як Cozy Bear націлився на Microsoft. Минулого тижня в Редмонді стало відомо, що хакери, які фінансуються державою, зламали системи Microsoft, щоб отримати доступ до корпоративної електронної пошти вищого керівництва і співробітників “кібербезпеки, юридичних та інших функцій”.

ТЕМИ:Midnight Blizzardкібератака рф
ДЖЕРЕЛО:PCMag
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття GettyImages 456424720 США, Австралія та Британія запровадили санкції проти російського хакера за кібератаку на Medibank
Наступна стаття Приватність у соцмережах: 5 небезпек надмірної відвертості Facebook та Instagram блокуватимуть приватні повідомлення підліткам від незнайомців

В тренді

Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Хакери атакували Notepad++ через шкідливе оновлення
Кібербезпека

Хакери ховають шкідливе ПЗ у плагіні Notepad++: CERT-UA попереджає про нову тактику UAC-0099

24.07.2026
GettyImages 925765688 scaled 1
Кібербезпека

Російські хакери атакують державні установи й оборонні компанії в Україні та ЄС

15.05.2025
Як Microsoft переграє шахраїв за допомогою віртуальних пасток honeypot
Кібербезпека

Як Microsoft переграє шахраїв за допомогою віртуальних пасток honeypot

04.11.2024
Microsoft попереджає: російські хакери проводять операцію зі збору розвідувальних даних
Кібербезпека

Microsoft попереджає: російські хакери проводять операцію зі збору розвідувальних даних

31.10.2024

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?