Дослідники Citizen Lab з Університету Торонто вперше публічно підтвердили технічними доказами, що найманське шпигунське ПЗ доставляють на пристрої через звичайну таргетовану рекламу, причому для зараження людині не потрібно нічого натискати.
- Чому онлайн-реклама вразлива до зловживань
- Як працює AdFection
- Al Jazeera: перше підтверджене зараження
- Controlium: «пульт керування» для найманців
- Масштаб: мільярди ставок і майже 200 тисяч застосунків та сайтів
- Реклама дісталася урядів, НАТО та критичної інфраструктури
- DARK CARTOGRAPHER: номер телефону за рекламним ID
- Хто стоїть за Discover-Tech
- Як рекламна індустрія пропустила загрозу
- Як зменшити ризики
Звіт, оприлюднений 15 жовтня 2026 року, описує, як пристрої в мережі телеканалу Al Jazeera заразили шпигунським ПЗ ізраїльської компанії Candiru. Рекламу для атак купувала ізраїльська фірма Discover-Tech, яка шість років фігурувала у списках «сертифікованих» рекламних постачальників Google.
Техніку дослідники назвали AdFection: назва поєднує англійські слова ad («реклама») та infection («зараження»). Одночасно власне розслідування оприлюднила компанія Confiant, яка займається безпекою ланцюжків постачання онлайн-реклами.
Чому онлайн-реклама вразлива до зловживань
Коли користувач бачить оголошення в застосунку чи на сайті, найчастіше це результат аукціону в реальному часі (Real-Time Bidding, RTB). За частку секунди пристрій надсилає запит, рекламодавці роблять ставки, а рекламна біржа визначає переможця й передає оголошення на екран. Такі аукціони, за даними Citizen Lab, відбуваються сотні мільярдів разів на день.
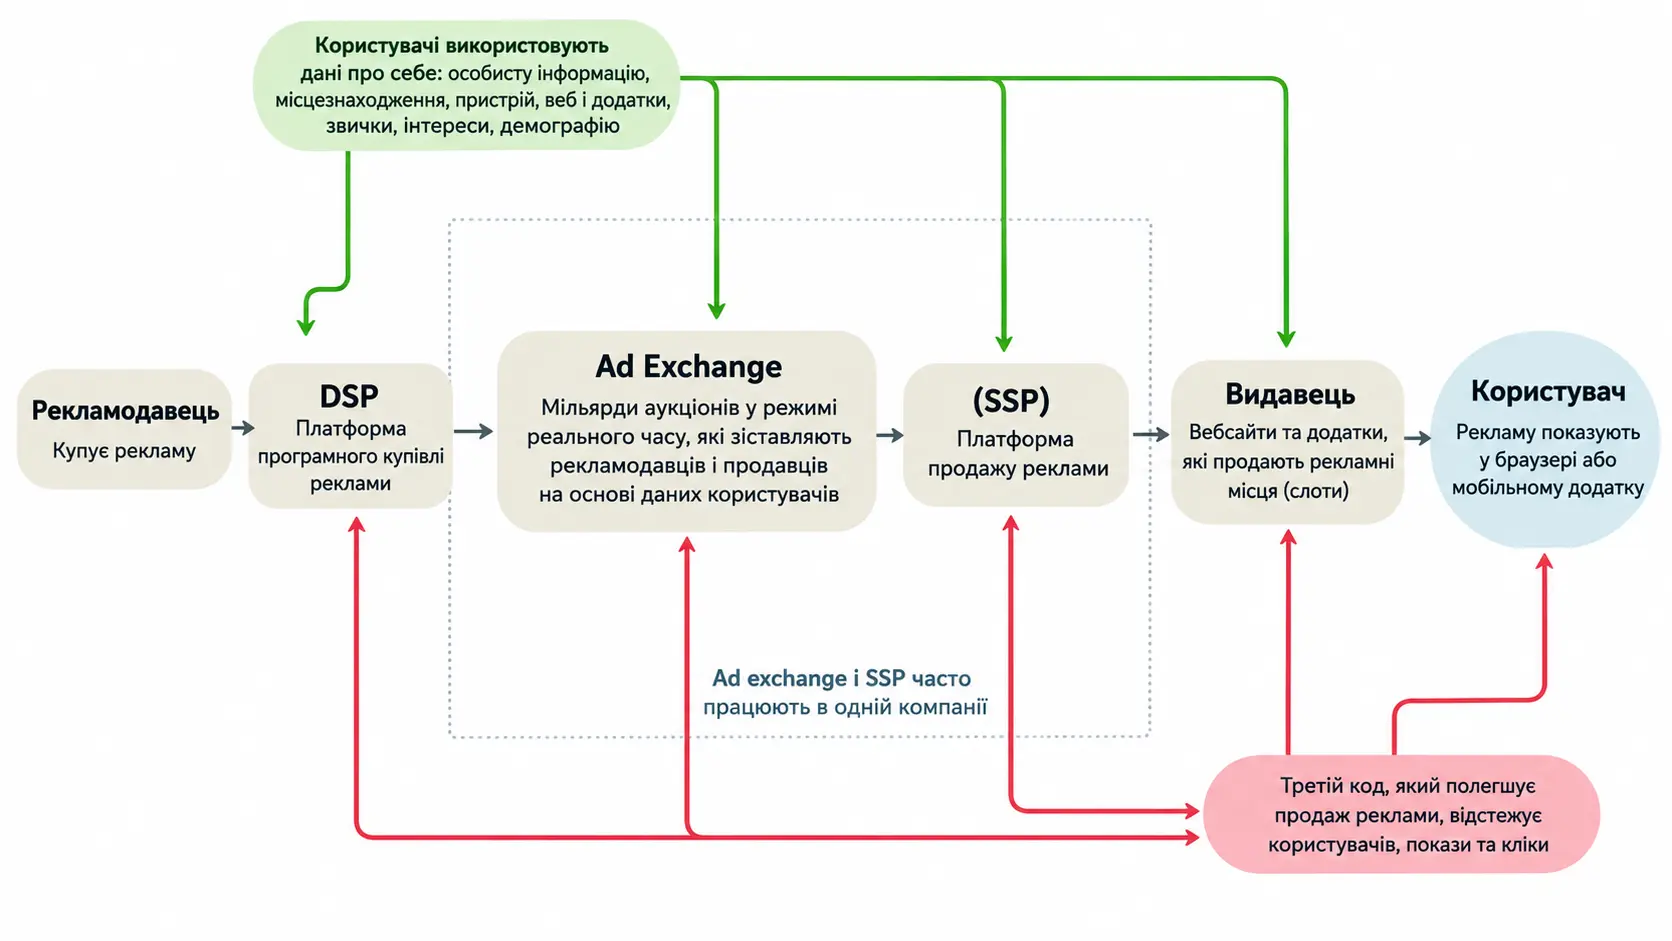
Разом із кожним запитом біржі розсилають учасникам аукціону детальні відомості: ідентифікатори й характеристики пристрою, IP-адресу, іноді точне розташування, дані про застосунок або сайт. Система влаштована так, що рекламу можна націлити на одну конкретну людину за рекламним ідентифікатором мобільного пристрою, файлом cookie чи IP-адресою.
Друга передумова атак полягає в тому, що оголошення давно не обмежується картинкою чи відео. Разом із ним у браузері або застосунку виконується код рекламодавця та посередників, зазвичай для підрахунку показів і кліків. Саме цю можливість і використали зловмисники.
Як працює AdFection
Значна частина реклами Discover-Tech, як установили дослідники, містила скрипт, який під час показу звертався до сервера компанії, так званого NOAS-сервера. Оголошення передавало йому рекламний ідентифікатор користувача (файл cookie або мобільний рекламний ID) і автоматично виконувало будь-який JavaScript-код, що надходив у відповідь. Сервер вирішував, чи є пристрій ціллю: якщо так, повертав код, якщо ні, надсилав порожню відповідь розміром 0 байтів.
Така схема дозволяла Discover-Tech не передавати шкідливий код і навіть посилання на нього рекламним мережам, які розміщували оголошення. Самі банери виглядали безневинно, а «начинку» отримували лише обрані жертви. Решта людей, які бачили рекламу, коду не отримували, проте оголошення все одно збирало дані з браузера, зокрема файли cookie сторінки та публічну IPv6-адресу пристрою.
Аналітики Confiant зʼясували, що завантажений код встановлював зашифрований канал звʼязку з командним сервером, детально знімав «відбиток» пристрою і міг отримати та виконати довільний код. За їхньою оцінкою, це ефективний механізм для точкової доставки експлойтів браузера. Повний ланцюжок експлойтів у реальних умовах Confiant перехопити не вдалося.
Al Jazeera: перше підтверджене зараження
Протягом 2024–2025 років щонайменше 45 пристроїв у мережі Al Jazeera стали цілями серії атак без кліку. Citizen Lab з високим ступенем упевненості повʼязує їх зі шпигунським ПЗ Candiru, доставленим через рекламу Discover-Tech. Мережеві журнали, які надав телеканал, показали чітку послідовність подій: спершу пристрій звертався до доменів Discover-Tech (тобто відбувався показ реклами), потім до сервера-«валідатора» Candiru, що виконував первинну перевірку, і зрештою заражений пристрій виходив на звʼязок із командним сервером Candiru.
Фахівці Al Jazeera виділили з одного зі скомпрометованих компʼютерів шкідливу бібліотеку Windows (DLL). За збігом характерних прийомів, зокрема способу закріплення в системі та обфускації рядків, дослідники дійшли висновку, що це новіша версія ланцюжка Candiru, який Citizen Lab зафіксувала ще 2021 року.
Candiru, яка, за даними дослідників, після ребрендингу працює під назвою Integrity Labs, 2021 року потрапила до чорного списку Міністерства торгівлі США за розробку шпигунського ПЗ, яке використовували проти урядовців, журналістів, бізнесменів, активістів, науковців і працівників посольств.
Controlium: «пульт керування» для найманців
Discover-Tech надавала клієнтам платформу Controlium, яка, за оцінкою Citizen Lab, створена спеціально для надсилання шкідливого вмісту конкретним користувачам разом із рекламою. Ціль можна було обрати за мобільним рекламним ідентифікатором iOS чи Android, ідентифікатором браузера або IP-адресою. Адміністратор обмежував клієнтів за країнами, кількістю кампаній і переліками дозволених сайтів та застосунків, а окремі модулі показували, які сайти й застосунки ціль відкривала останнім часом.
Вихідний код інтерфейсу платформи був доступний просто на сторінці входу. Дослідники також виявили, що Controlium некоректно використовувала сервіс автентифікації Auth0, тож токен доступу, імовірно, можна було підробити (самі дослідники цього не перевіряли). Одна з точок доступу API без будь-якого захисту віддавала журнали входів: за 128 днів Citizen Lab нарахувала 120 різних імен користувачів.
Двоє з них входили з IP-адреси, яку дослідники повʼязують із Candiru/Integrity Labs, і, ймовірно, належать до передпродажного відділу компанії. Журнали також вказують на звʼязки з ізраїльською Bindecy, що спеціалізується на мобільних експлойтах без кліку, та з фірмою Intelos, яка, за повідомленнями, пропонує стеження через рекламні дані (ADINT) і доставку шпигунського ПЗ через рекламу. В одному випадку зашифровані службові дані в посиланні на зараження Candiru вказували на IP-адресу Міністерства закордонних справ Саудівської Аравії як на ймовірну ціль.
Масштаб: мільярди ставок і майже 200 тисяч застосунків та сайтів
Discover-Tech залишила у відкритому доступі базу даних зі своїми торговими записами. Згідно з нею, у березні–червні 2026 року рекламна платформа компанії MyDSP зробила 3 770 286 576 ставок на покази й виграла 441 954 291 з них (11,7%). Близько 77% ставок стосувалися показів у мобільних застосунках.
Щонайменше 718,7 млн ставок, тобто близько 19%, робили на оголошення зі скриптом, що звертався до NOAS-сервера. Ставки на них робили для користувачів, IP-адреси яких геолокуються у 161 країні, а реально такі оголошення показали в 75 373 застосунках для Android та iOS і на 120 768 сайтах.
Серед застосунків, що відобразили понад мільйон таких оголошень, є MX Player та Lark Player. Месенджер Viber показав понад 700 тисяч на Android і близько 200 тисяч на iOS, а Snap VPN, Truecaller і VivaCut приблизно по пів мільйона. Рекламу виявили також у Yahoo Mail, Opera Mini, Duolingo, календарях менструального циклу, численних іграх і, в менших обсягах, у застосунках для знайомств Badoo та Grindr. Серед сайтів фігурують nytimes.com, bbc.com, cbc.ca, foxnews.com, AccuWeather та Weather.com.
Близько двох третин ставок MyDSP (67,4%) проходили через рекламну біржу російської Yandex. Значні обсяги ставок припадали також на IP-адреси в росії та білорусі. Україна в опублікованих переліках країн і урядових мереж не фігурує, однак дослідники наголошують, що бачили лише частину даних Discover-Tech за обмежений період.
Ознак легітимного рекламного бізнесу Citizen Lab не знайшла. У базі фігурували лише три рекламодавці, більшість із яких повʼязані з самою Discover-Tech, а «реклама AliExpress» складалася з типового банера з партнерським посиланням. Жодної конверсії, тобто покупки чи встановлення застосунку, не зафіксовано, а дохід дорівнював нулю, за винятком трьох днів у червні. Confiant оцінює обсяг показів Discover-Tech приблизно в 10 млн на день і дійшла того самого висновку: хоч би як компанія заробляла, це точно не розміщення реклами брендів.
Реклама дісталася урядів, НАТО та критичної інфраструктури
Аналіз даних виявив покази реклами Discover-Tech у мережах НАТО та ООН, Європейського парламенту, Європейської комісії та Генерального секретаріату Ради ЄС. У Норвегії це мережі Стортингу, поліції та Kripos, у Швеції мережі збройних сил, оператора енергомережі Svenska kraftnät та оборонного концерну Saab, у Данії мережі залізниці, пошти, Vestas та Ørsted. Серед інших фігурують Міністерство оборони Ізраїлю, парламент і Міністерство оборони Італії, Національне агентство з кібер- та інформаційної безпеки Чехії, а також мережі Intel, Nvidia, Apple, Microsoft і Raytheon.
Confiant окремо зафіксувала покази в мережах Міністерства оборони США, естонського Управління інформаційної системи (RIA), Міжнародного агентства з атомної енергії та Міжнародного кримінального суду.
Дослідники підкреслюють, що сам факт показу реклами не означає, що користувача атакували чи заразили. Мінімум, на що він вказує, це профілювання з боку Discover-Tech, а в окремих випадках на пристрої міг виконуватися код Candiru чи інших компаній. Citizen Lab закликає терміново перевірити, чи не було заражень у цих мережах.
DARK CARTOGRAPHER: номер телефону за рекламним ID
Окремий зловмисник, якого Citizen Lab назвала DARK CARTOGRAPHER, використовував інфраструктуру Discover-Tech, щоб повʼязувати рекламні ідентифікатори пристроїв із номерами телефонів. Для цього реклама експлуатувала вразливості в технологіях «входу без кліку» мобільних операторів: деякі оператори автоматично додають номер абонента до заголовків нешифрованих HTTP-запитів до певних сайтів, а помилки в налаштуваннях і в сторонніх сервісах дозволяють цей номер перехопити. Ті самі оголошення намагалися розкрити справжню IP-адресу користувачів VPN через відомий витік WebRTC.
Проблема зачіпає численних операторів у понад 30 країнах Північної та Південної Америки, Європи, Африки та Азії, а атаки, за оцінкою дослідників, тривають щонайменше з 2019 року. Інфраструктура DARK CARTOGRAPHER повʼязана як із найманською рекламно-технологічною компанією, так і з підрядником уряду США. Детальний звіт Citizen Lab оприлюднить після завершення процесу розкриття вразливостей.
Хто стоїть за Discover-Tech
Компанію зареєстровано в Ізраїлі в березні 2020 року, її очолює Декель Боні, який має досвід роботи в цифровій рекламі. За даними Citizen Lab, у 2020–2025 роках до ради директорів входив Ерік Банун, співзасновник компанії Circles, близької до NSO Group, та Senpai Technologies, що входить до консорціуму Intellexa.
З 2020 року до березня 2026 року серед акціонерів Discover-Tech була компанія Chaia Services Ltd, однією з директорок якої, за даними Haaretz, була Сара Хаму. Вона керувала корпоративною мережею Intellexa і була засуджена грецьким судом до восьми років увʼязнення (вирок оскаржується) за роль у шпигунському скандалі, відомому як Predatorgate. Рекламна платформа MyDSP, на якій працювала Discover-Tech, 2016 року була запущена ізраїльською компанією Matomy й кілька разів змінювала власників, перш ніж 2020 року перейти під контроль Discover-Tech.
Як рекламна індустрія пропустила загрозу
З 2020 до 2026 року Discover-Tech перебувала в переліках сертифікованих зовнішніх постачальників Google Ad Manager, технологічних партнерів і постачальників персоналізації реклами Google, а також у глобальному списку постачальників Transparency & Consent Framework асоціації IAB Europe. Це дозволяло компанії виглядати легітимним гравцем і обробляти «згоди» користувачів ЄС відповідно до механізмів, створених для дотримання GDPR.
Confiant встановила, що код Discover-Tech на понад 1000 доменах видавців збирав повний набір першосторонніх файлів cookie, подекуди разом з ідентифікаторами активних сесій авторизованих користувачів, і робив це навіть тоді, коли не мав згоди користувачів у ЄС.
Після звернення дослідників Google та IAB Europe на початку жовтня 2026 року виключили Discover-Tech зі своїх реєстрів, а Google також припинив її доступ до своїх рекламних бірж. Beeswax, що належить Comcast, відключила компанію від своєї платформи, Vungle (Liftoff) призупинила доступ на час перевірки, Eskimi заблокувала акаунти й домени. Інші задіяні рекламні компанії, за даними Citizen Lab, не відповіли на запити у визначений строк. Дослідники закликають регуляторів перевірити, чи не порушили Discover-Tech і Candiru/Integrity Labs чинне законодавство, а саму онлайн-рекламу називають кризою кібербезпеки та приватності.
Як зменшити ризики
Атаки AdFection точкові: їхні цілі передусім журналісти, урядовці, дипломати та працівники стратегічних організацій. Проте масове профілювання через рекламу торкається кожного, хто користується безкоштовними застосунками та сайтами з рекламою. Поверхню атаки помітно звужують кілька кроків.
- Видалення рекламного ідентифікатора на Android. Google дозволяє скинути або повністю видалити рекламний ID у налаштуваннях пристрою. Без нього рекламним системам значно складніше вибрати конкретний смартфон як ціль.
- Режим карантину для людей із групи ризику. Lockdown Mode на iPhone, iPad і Mac Apple позиціонує як захист від рідкісних і надзвичайно складних кібератак. Він обмежує низку функцій, зокрема роботу браузерного рушія, через який зазвичай і доставляють експлойти.
- Advanced Protection на Android 16. Функція вмикає додаткові захисні механізми і не дає вимкнути базові, як-от Google Play Protect і Safe Browsing. Правозахисники з EFF порівнюють її з Lockdown Mode від Apple.
- Блокування реклами в браузері. Розширення на кшталт uBlock Origin у Firefox відсікають рекламні скрипти ще до того, як вони встигнуть виконатися.
- Своєчасні оновлення. Експлойти, які доставляють через рекламу, використовують вразливості браузерів і застосунків, тому оновлення операційної системи, браузера та застосунків залишаються базовим захистом.
- Захист на рівні організації. Адміністраторам державних установ, редакцій і компаній критичної інфраструктури варто блокувати рекламні й трекінгові домени в корпоративних мережах. Індикатори компрометації, повʼязані з Discover-Tech і Candiru, опубліковано у звітах Citizen Lab та Confiant.
Розслідування триває. Citizen Lab продовжує аналізувати покази реклами Discover-Tech у мережах медіа та урядових установ, а окремий звіт про DARK CARTOGRAPHER вийде після того, як мобільні оператори отримають інформацію про вразливості.