Уявіть звичайний ранок: ви відкриваєте робочу пошту, вводите пароль, підтверджуєте вхід на телефоні — і спокійно беретесь до справ. А в цю саму секунду у вашому акаунті вже хтось інший. Ви все зробили «правильно», навіть двофакторну автентифікацію пройшли — і саме тому атака спрацювала. Це сучасне обличчя загрози, яку класично називають «людина посередині» (man-in-the-middle, MITM). Розберімо, як вона працює сьогодні — і що справді допомагає захиститися.
Що таке атака «людина посередині»
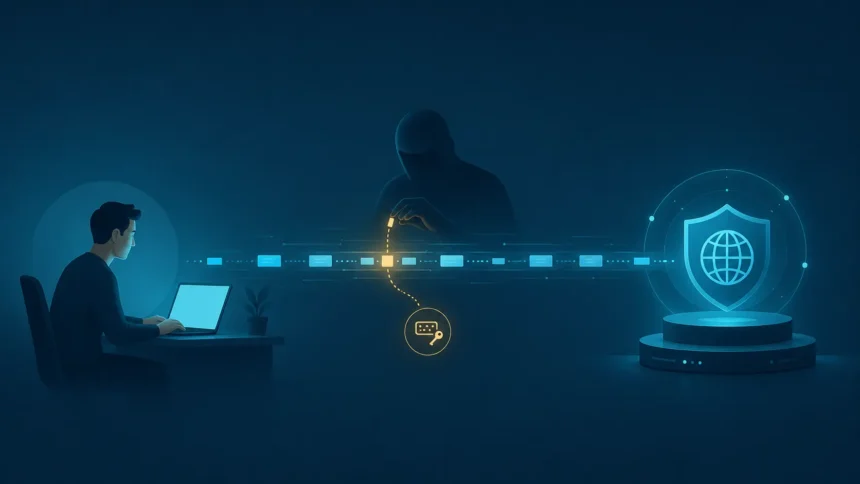
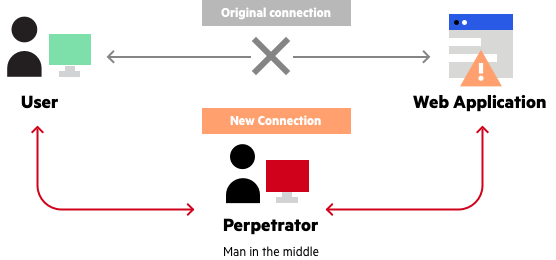
Атака «людина посередині» — це коли зловмисник непомітно вклинюється між вами та сайтом чи застосунком, з яким ви спілкуєтесь. Він або підслуховує обмін даними, або підміняє одну зі сторін так, що ви впевнені: усе йде як зазвичай. Мета — здобути те, що має цінність: логіни й паролі, дані банківських карток, доступ до робочих акаунтів.
Проста аналогія: це наче листоноша, який відкриває ваш банківський лист, переписує реквізити, акуратно заклеює конверт і кладе його у вашу скриньку. Зовні ніби нічого й не змінилося.
Важлива деталь: зловмиснику не обовʼязково сидіти за вашим компʼютером чи бути з вами в одній країні. Іноді достатньо опинитися в тій самій мережі — або змусити вас підключитися до своєї. Фахівці з безпеки, до речі, тепер частіше кажуть «зловмисник посередині» (adversary-in-the-middle, AiTM), бо діяти може не лише людина, а й автоматизований інструмент.
Два обличчя MITM
За останні роки в загрози зʼявилось два дуже різні сценарії. Перший — класичний, мережевий. Другий — новіший, і саме він зараз завдає найбільше шкоди.
Класична атака: підроблений Wi-Fi і спуфінг
Найвідоміший сценарій — відкритий Wi-Fi у людних місцях. Люди бачать напис «безкоштовний Wi-Fi» і підключаються, не замислюючись, хто за ним стоїть. А підняти фальшиву точку доступу простіше, ніж здається: зловмисник дає мережі назву, схожу на назву закладу, лишає її без пароля — і щойно ви підключились, отримує доступ до вашого трафіку. Аеропорти, кавʼярні та бібліотеки — типові місця для таких підроблених точок.
Активніші способи втручання в мережу:
- Підміна ARP— зловмисник привʼязує свою адресу до адреси легітимного пристрою в локальній мережі, і дані, які ви надсилаєте, ідуть до нього.
- Підміна DNS (отруєння кешу) — запит на адресу сайту підмінюється, і ви потрапляєте на копію, що належить зловмиснику.
- Підміна IP— заголовки мережевих пакетів змінюються так, що вас перенаправляє на чужий ресурс.
Хороша новина: цей клас атак помітно ослаб. Колись частина вебу працювала через незахищений HTTP, тож трафік можна було просто читати або «знижувати» зашифроване зʼєднання до відкритого (це називали SSL stripping). Сьогодні переважна більшість сайтів працює через HTTPS, браузери позначають незахищені зʼєднання попередженням, а технології на кшталт HSTS не дають тихо відкотити сайт до HTTP. Старі гучні приклади — троян SpyEye чи атака SSL BEAST на застарілу версію TLS 1.0 — лишились здебільшого в історії.
Сучасна атака: проксі, що краде вашу сесію (AiTM)
А ось де небезпека перемістилась. Сьогодні найпоширеніший сценарій MITM — це не «хтось у вашому Wi-Fi», а фішинг через зворотний проксі. Працює він так: вам надходить переконливий лист із посиланням на «сторінку входу». Сторінка виглядає справжньою — бо насправді зловмисник у реальному часі транслює вам справжній сайт через свій сервер. Ви вводите логін, пароль, проходите двофакторну автентифікацію — усе спрацьовує. Але в цей момент проксі перехоплює не лише пароль, а й сесійний cookie — цифровий «перепустку», яку сайт видає вже після успішного входу.
Маючи цей cookie, зловмисник просто завантажує його у свій браузер — і опиняється у вашому акаунті вже автентифікованим, без жодного запиту пароля чи коду. Готові набори для таких атак (їх продають «під ключ», як-от Evilginx чи Tycoon 2FA) зробили цей сценарій масовим. Головні цілі — пошта, корпоративні акаунти Microsoft 365 і Google Workspace, банки.
Читайте також

Чому двофакторки вже недостатньо
Багато років нам казали просту річ: увімкніть двофакторну автентифікацію — і вкрадений пароль стане марним. Щодо звичайного фішингу це й досі правда. Але AiTM не намагається «зламати» ваш другий фактор — він чекає, поки ви самі успішно його пройдете, і краде вже результат: готову сесію. SMS-коди, коди з застосунку-автентифікатора і навіть push-підтвердження тут не рятують, бо зловмисник передає їх справжньому сайту замість вас.
Це не означає, що двофакторку треба вимикати — будь-яка MFA краща за її відсутність. Це означає інше: сам лише факт «у мене є двофакторка» більше не дорівнює «я в безпеці».
Як захиститися — від найважливішого до бажаного
- Перейдіть на passkeys (FIDO2), де це можливо. Це найдієвіший захист саме від AiTM. Passkey криптографічно привʼязаний до конкретного домену: ключ, створений для bank.com, фізично не спрацює на фейковому сайті-копії — навіть якщо ви не помітили підміни. Apple, Google і Microsoft підтримують passkeys на своїх пристроях, а регулятори називають таку автентифікацію «золотим стандартом» захисту.
- Довіряйте попередженням браузера. Якщо браузер каже, що зʼєднання незахищене або сертифікат недійсний — не «проходьте далі». Часто це єдиний видимий сигнал атаки.
- Будьте обережні з публічним Wi-Fi. Уникайте відкритих мереж без пароля, а конфіденційні дії (банк, робоча пошта) не виконуйте з кавʼярень і готелів. Якщо без публічної мережі не обійтись — користуйтесь надійним VPN, що шифрує весь трафік. Памʼятайте: VPN захищає канал, але не врятує, якщо ви самі введете дані на фейковій сторінці.
- Не переходьте за посиланнями з листів на сторінки входу. Відкривайте сайт банку чи пошти вручну — з закладок або набравши адресу. Саме клік із листа — головний вхід для AiTM.
- Виходьте із сесій і не тримайте вхід «назавжди». Регулярний вихід скорочує цінність украденого cookie.
- Оновлюйте систему й браузер, перевіряйте розширення. Шкідливе браузерне розширення може стати «людиною у вашому браузері». Видаляйте те, чим не користуєтесь, і стежте за шкідливим ПЗ.
Для власників сайтів: вмикайте HTTPS/TLS на всіх сторінках (не лише на сторінці входу), налаштовуйте HSTS і пропонуйте користувачам passkeys/FIDO2 як спосіб входу.
Три міфи, які варто облишити
- «У мене є двофакторка — отже, я захищений». Проти AiTM цього недостатньо; надійно рятують лише passkeys/FIDO2.
- «VPN захищає від усього». VPN шифрує канал, але не зупинить вас від введення даних на підробленій сторінці.
- «Це загроза лише для відкритого Wi-Fi». Сьогодні більшість успішних MITM-атак починається з листа й фейкової сторінки входу, а не з мережі.
Коротко
MITM-атака — це посередник між вами та сервісом. Класичний варіант (підроблений Wi-Fi, спуфінг) помітно ослаб завдяки HTTPS. Натомість виріс новий — AiTM-фішинг, що краде вашу сесію вже після MFA. Головний сучасний захист — passkeys/FIDO2, привʼязані до домену, плюс здорова звичка не вводити дані за посиланнями з листів.
Поширені запитання
Чи захистить мене VPN від атаки «людина посередині»?
Частково. VPN шифрує ваш трафік і захищає від перехоплення в недовіреній мережі (наприклад, у публічному Wi-Fi). Але він не зупинить AiTM-фішинг: якщо ви самі введете логін і пароль на підробленій сторінці, VPN тут не допоможе.
Якщо в мене ввімкнена двофакторна автентифікація, мене можуть зламати через MITM?
Так. Сучасні AiTM-атаки не ламають другий фактор, а крадуть сесійний cookie вже після того, як ви успішно його пройшли. SMS-коди, коди з автентифікатора і push-підтвердження від цього не захищають. Надійний захист — passkeys/FIDO2.
Що таке passkey і чому він кращий за пароль?
Passkey — це криптографічний ключ, привʼязаний до конкретного сайту й до вашого пристрою. Його неможливо ввести на фейковій сторінці, бо на чужому домені він просто не спрацює. Тому passkeys стійкі до фішингу, на відміну від паролів і кодів.
Як зрозуміти, що я під атакою «людина посередині»?
Явних ознак часто немає. Насторожити мають попередження браузера про недійсний сертифікат чи незахищене зʼєднання, несподіване перенаправлення, дивна поведінка сторінки входу. Найкраща тактика — профілактика, а не виявлення «по факту».