• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Фейковий сайт Google встановлює PWA для крадіжки паролів і кодів 2FAкторної автентифікації
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Фейковий сайт Google встановлює PWA для крадіжки паролів і кодів 2FAкторної автентифікації

Фейковий сайт Google встановлює PWA для крадіжки паролів і кодів 2FAкторної автентифікації

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
04.03.2026
Поширити
5 хв. читання
Фейковий сайт Google встановлює PWA для крадіжки паролів і кодів 2FAкторної автентифікації

Зловмисники розгорнули фішингову кампанію, яка імітує офіційну сторінку безпеки Google та змушує користувачів встановлювати шкідливий Progressive Web App (PWA). Застосунок здатний перехоплювати одноразові паролі, збирати адреси криптовалютних гаманців і перенаправляти трафік зловмисників через браузери жертв.

Зміст
  • Як працює атака: соціальна інженерія та PWA
  • Браузер жертви стає проксі-сервером зловмисника
  • Перехоплення паролів та маніпуляція через push-сповіщення
  • Супутній Android-застосунок із 33 дозволами
  • Загроза діє навіть без Android-компонента
  • Як видалити шкідливе програмне забезпечення

Як працює атака: соціальна інженерія та PWA

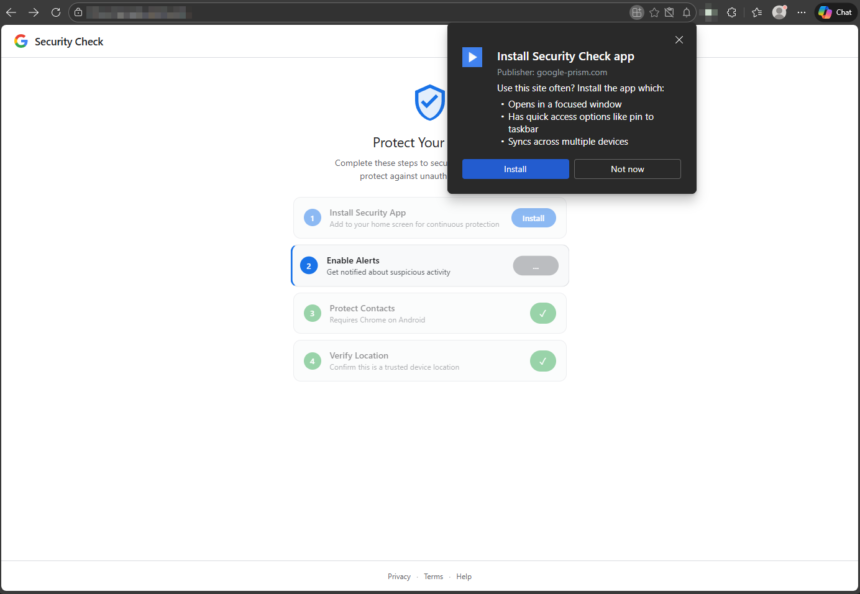
Атака побудована на поєднанні соціальної інженерії та легітимних можливостей браузерів. Зловмисники використовують домен google-prism[.]com, що імітує справжній захисний сервіс Google. Сайт пропонує чотириетапний процес “налаштування захисту”, під час якого користувач надає небезпечні дозволи та встановлює шкідливий PWA-застосунок.
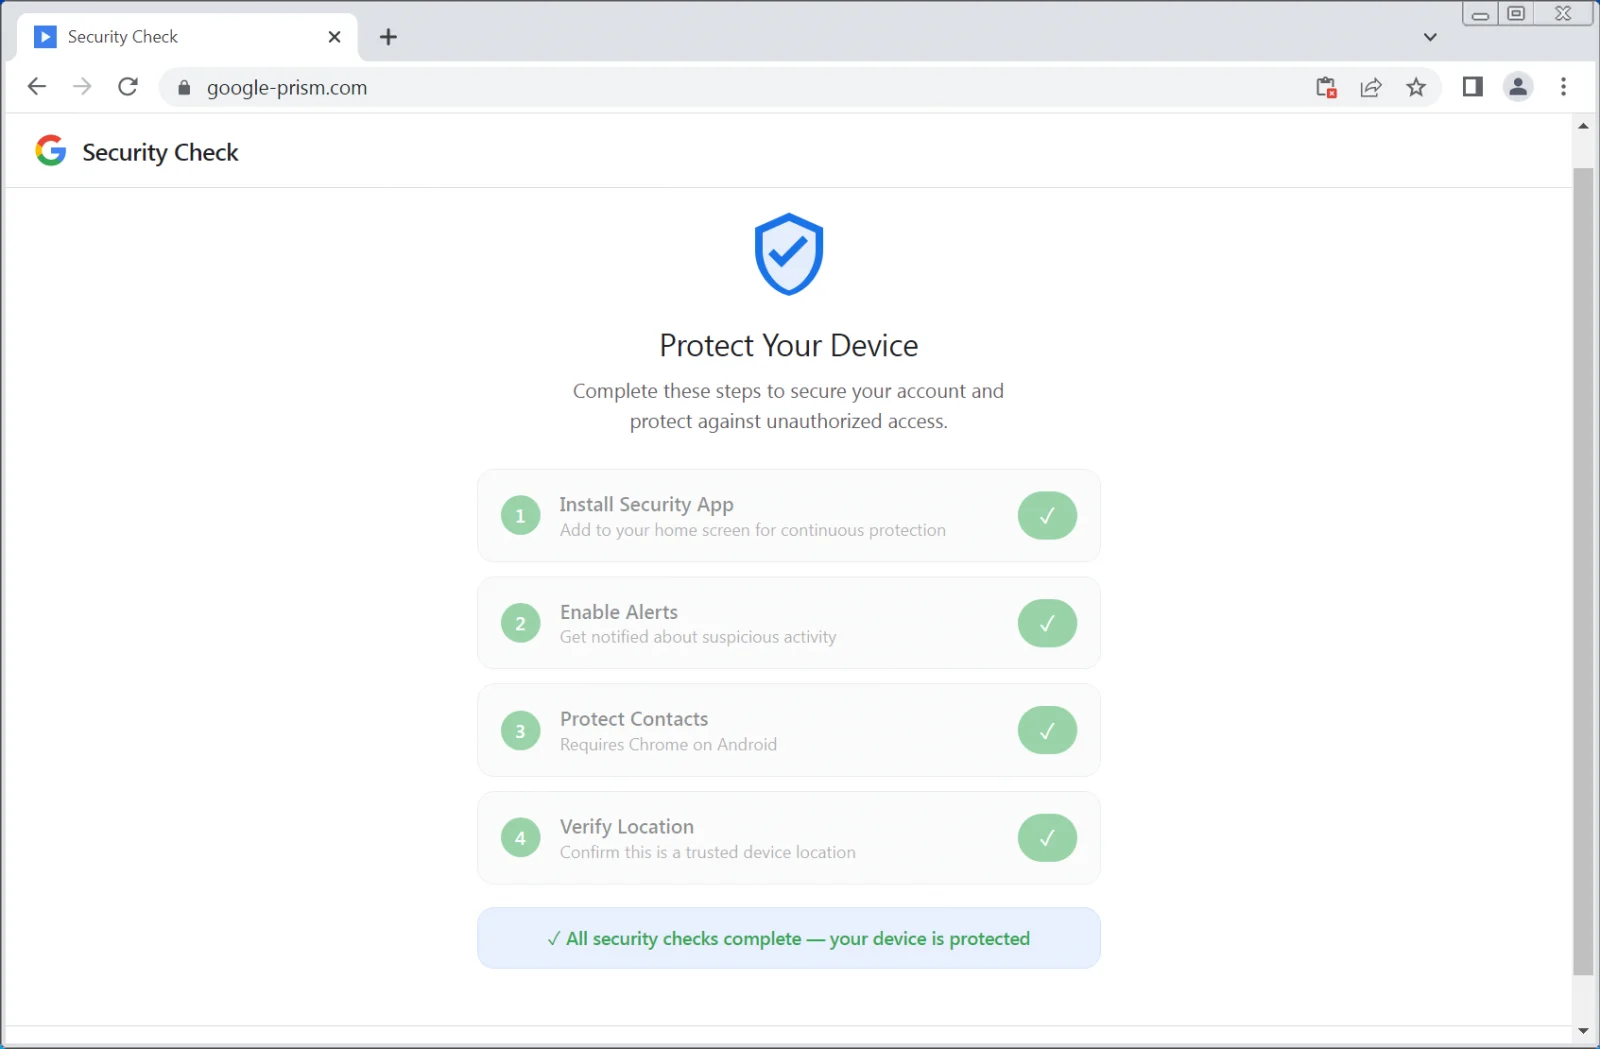
pwa fakegooglecheck 03

PWA-застосунки запускаються у браузері, проте можуть бути встановлені з сайту як повноцінні програми — у власному вікні без видимих елементів браузера. Саме це робить їх зручним інструментом для введення користувачів в оману.

За даними дослідників компанії Malwarebytes, шкідливий PWA здатний викрадати список контактів, GPS-дані в реальному часі та вміст буфера обміну. Останнє стає можливим лише тоді, коли застосунок відкритий.

Браузер жертви стає проксі-сервером зловмисника

Серед найнебезпечніших компонентів шкідливого PWA — WebSocket-ретранслятор, що дозволяє зловмиснику передавати веб-запити через браузер жертви так, наче він перебуває у її мережі. Шкідливе ПЗ функціонує як HTTP-проксі: виконує запити з довільними методами, заголовками та тілом, а потім повертає повну відповідь сервера, включно із заголовками.

Додатково застосунок здатний сканувати внутрішні порти мережі, виявляючи активні хости. Завдяки обробнику Periodic Background Sync — механізму синхронізації даних у фоновому режимі для браузерів на основі Chromium — зловмисник зберігає доступ до скомпрометованого пристрою доти, доки шкідливий PWA не буде видалено.

Перехоплення паролів та маніпуляція через push-сповіщення

Шкідливий застосунок використовує WebOTP API для перехоплення SMS-кодів підтвердження у підтримуваних браузерах, а також кожні 30 секунд надсилає запит на адресу /api/heartbeat для отримання нових команд від сервера зловмисника.

Оскільки PWA може викрадати вміст буфера обміну та одноразові коди лише під час роботи, зловмисники використовують дозвіл на push-сповіщення для надсилання фальшивих попереджень безпеки, що спонукають жертву знову відкрити застосунок. Основними цілями є одноразові паролі (OTP) та адреси криптовалютних гаманців. Крім того, шкідливе ПЗ формує детальний цифровий відбиток пристрою.

Супутній Android-застосунок із 33 дозволами

Користувачам, які погоджуються активувати всі “функції безпеки”, пропонується також встановити APK-файл для Android під виглядом захисту списку контактів. Шкідливий пакет видає себе за “критичне оновлення безпеки”, нібито верифіковане Google, та запитує 33 дозволи — зокрема доступ до SMS-повідомлень, журналу дзвінків, мікрофону, контактів і служби доступності.

До складу шкідливого APK входять: спеціальна клавіатура для перехоплення натискань клавіш, слухач сповіщень для доступу до вхідних повідомлень та сервіс для перехоплення автоматично підставлених облікових даних. Для закріплення у системі APK реєструється як адміністратор пристрою (що ускладнює видалення), встановлює обробник завантаження системи та налаштовує планувальник для перезапуску компонентів у разі їх примусового завершення. Дослідники також виявили елементи, що вказують на підготовку до накладних атак для фішингу облікових даних в окремих застосунках.

Загроза діє навіть без Android-компонента

Дослідники Malwarebytes наголошують: навіть якщо Android APK не встановлено, веб-застосунок здатний збирати контакти, перехоплювати одноразові паролі, відстежувати геолокацію, сканувати внутрішні мережі та перенаправляти трафік через пристрій жертви.

Поєднуючи легітимні функції браузера із соціальною інженерією, зловмисники не потребують експлуатації жодних вразливостей — вони просто змушують жертву самостійно надати всі необхідні дозволи.

Щодо браузерів Firefox та Safari: в них більшість можливостей шкідливого застосунку суттєво обмежена, однак push-сповіщення продовжують працювати.

Як видалити шкідливе програмне забезпечення

Google не проводить перевірки безпеки через спливаючі вікна на вебсторінках і не вимагає встановлення програмного забезпечення для посиленого захисту. Усі інструменти безпеки доступні через обліковий запис Google за адресою myaccount.google.com.

Для видалення шкідливого APK Malwarebytes рекомендує знайти у переліку встановлених застосунків запис “Security Check” та видалити його. Якщо на пристрої присутній застосунок “System Service” з пакетом com.device.sync та правами адміністратора, необхідно спершу відкликати ці права в розділі Налаштування > Безпека > Адміністратори пристрою, після чого видалити застосунок.

Детальні інструкції з видалення шкідливого веб-застосунку для браузерів на основі Chromium (Google Chrome, Microsoft Edge) та Safari опублікували дослідники Malwarebytes.
ТЕМИ:Googleшкідливе ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Когнітивна війна: головна загроза XXI століття Когнітивна війна: головна загроза XXI століття
Наступна стаття Очищення комп'ютера Весняне прибирання ПК: 12 кроків для повного очищення комп’ютера

В тренді

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
Новини

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт

20.10.2026
Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ
Кібербезпека

Пастка в рекламі Google: фальшивий ChatGPT змушує користувачів самостійно встановити шкідливе ПЗ

12.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Як малює штучний інтелект
Сервіси

Як малює штучний інтелект: як працюють ШІ-генератори зображень і як користуватися ними безпечно

08.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?