• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Зловмисники маскуються під IT-підтримку в Microsoft Teams, щоб отримати доступ до корпоративних мереж
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Зловмисники маскуються під IT-підтримку в Microsoft Teams, щоб отримати доступ до корпоративних мереж

Зловмисники маскуються під IT-підтримку в Microsoft Teams, щоб отримати доступ до корпоративних мереж

Семенюк Валентин
21.04.2026
Поширити
4 хв. читання
Зловмисники маскуються під IT-підтримку в Microsoft Teams, щоб отримати доступ до корпоративних мереж

Microsoft попереджає про нову схему атак, у якій зловмисники використовують можливості зовнішніх чатів Microsoft Teams, щоб видавати себе за IT-персонал і обманом отримувати віддалений доступ до комп’ютерів співробітників. Особливістю цих атак є те, що зловмисники переважно покладаються на легальні інструменти, що ускладнює їхнє виявлення.

Зміст
  • Як працює схема
  • Дев’ять етапів атаки
  • Чому атаки складно виявити
  • Рекомендації

Як працює схема

Зловмисники виходять на контакт із жертвою через зовнішній чат Teams, представляючись співробітниками IT-служби або helpdesk. Вони стверджують, що потрібно вирішити проблему з обліковим записом або виконати оновлення безпеки, і переконують жертву розпочати сесію віддаленої підтримки — зазвичай через програму Quick Assist, яка надає атакувальнику повний контроль над комп’ютером співробітника.

Microsoft зафіксувала кілька атак зі схожим ланцюжком дій, у яких використовувалося комерційне програмне забезпечення для віддаленого керування (зокрема Quick Assist) та утиліта Rclone для передачі файлів у зовнішні хмарні сховища.

«Зловмисники дедалі частіше зловживають функцією зовнішньої співпраці в Microsoft Teams, видаючи себе за IT-персонал або службу підтримки та переконуючи користувачів надати віддалений доступ», — зазначає Microsoft.

Дев’ять етапів атаки

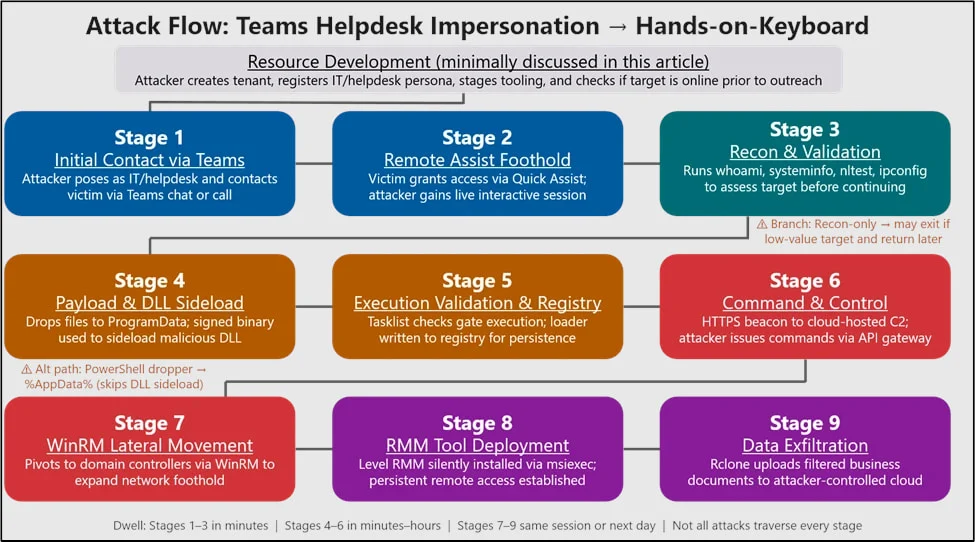
У своєму звіті Microsoft описує дев’ятиетапний ланцюжок атаки:

  • Перший контакт. Зловмисник звертається до жертви через зовнішній чат Teams під виглядом IT-фахівця компанії.
  • Отримання доступу. Жертву переконують запустити сесію віддаленої підтримки через Quick Assist, після чого атакувальник отримує пряме керування машиною.
  • Розвідка. За допомогою Command Prompt і PowerShell зловмисник перевіряє привілеї, приналежність до домену та доступність мережевих ресурсів для оцінки можливостей подальшого поширення.
  • Впровадження шкідливого коду. У загальнодоступні директорії (наприклад, ProgramData) розміщується невеликий шкідливий пакет, який запускається через підписані легальні програми — Autodesk, Adobe Acrobat/Reader, Windows Error Reporting або ПЗ для захисту від втрати даних — за допомогою техніки DLL side-loading.
  • Приховане з’єднання з командним сервером. HTTPS-комунікація з командно-контрольним сервером (C2) маскується під звичайний мережевий трафік.
  • Закріплення в системі. Зловмисник забезпечує постійну присутність через модифікації реєстру Windows.
  • Горизонтальне переміщення мережею. Через Windows Remote Management (WinRM) атака поширюється на інші системи домену, зокрема контролери домену та інші цінні ресурси.
  • Встановлення додаткових інструментів. На доступних системах розгортаються додаткові засоби віддаленого керування.
  • Викрадення даних. За допомогою Rclone або аналогічних інструментів зібрані дані передаються до зовнішніх хмарних сховищ. Цей етап є цілеспрямованим: застосовуються фільтри для вибору лише цінної інформації, що зменшує обсяг трафіку та підвищує непомітність операції.
stages

Чому атаки складно виявити

Microsoft особливо наголошує на тому, що шкідлива активність важко відрізняється від звичайної IT-діяльності, оскільки зловмисники використовують виключно легальні програми та стандартні адміністративні протоколи. «Зловмисники використовують довірені інструменти та нативні адміністративні протоколи для горизонтального переміщення мережею та підготовки чутливих даних до викрадення — часто маскуючись під рутинну діяльність IT-підтримки протягом усього циклу вторгнення», — йдеться у повідомленні компанії.

Рекомендації

Microsoft нагадує, що зовнішні контакти в Teams слід за замовчуванням вважати ненадійними. Компанія також звертає увагу на вбудовані попередження безпеки Teams, які явно позначають комунікацію від осіб поза організацією та можливі спроби фішингу.

Адміністраторам корпоративних мереж рекомендується:

  • обмежити або ретельно моніторити використання інструментів віддаленої підтримки;
  • обмежити використання WinRM виключно контрольованими системами;
  • розглядати будь-які запити на віддалений доступ від нібито IT-персоналу через Teams як потенційно підозрілі.
ТЕМИ:Microsoftmicrosoft teamsкорпоративна безпекасоціальна інженерія
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Тім Кук залишає посаду CEO Apple після 14 років — його наступником стане Джон Тернус Тім Кук залишає посаду CEO Apple після 14 років — його наступником стане Джон Тернус
Наступна стаття Найкращі альтернативи AirPods у 2026 році: огляд моделей для Android, Windows та iOS Найкращі альтернативи AirPods у 2026 році: огляд моделей для Android, Windows та iOS

В тренді

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026
Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
20.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
16.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026
Новий телефон середнього класу чи вживаний флагман: що вибрати у 2026 році
20.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

shahrayi pomylkovyj nomer telegram hero
Кібербезпека

«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції

14.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
Новини

Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції

14.10.2026
Схеми шахрайства в інтернеті: найпоширеніші види і як їх розпізнати
Кібербезпека

Схеми шахрайства в інтернеті: найпоширеніші види і як їх розпізнати

07.10.2026
vyyavlennya ryzyku impersonatsiyi
Смартфон

Нова функція iOS 27 попереджає про шахрайство: як увімкнути «Виявлення ризику імперсонації»

01.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?