• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Витік даних розкрив шпигунське ПЗ Catwatchful, яке стежить за тисячами телефонів
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Витік даних розкрив шпигунське ПЗ Catwatchful, яке стежить за тисячами телефонів

Витік даних розкрив шпигунське ПЗ Catwatchful, яке стежить за тисячами телефонів

Олена Кожухар
ByОлена Кожухар
Багато років працюю в журналістиці. Пишу гайди та поради, технічні лайфхаки, інструкції з налаштувань та використання пристроїв.
03.07.2025
Поширити
4 хв. читання
Витік даних розкрив шпигунське ПЗ Catwatchful, яке стежить за тисячами телефонів

Уразливість у безпеці прихованого Android-шпигуна під назвою Catwatchful призвела до викриття тисяч його користувачів, включаючи адміністратора системи.

Зміст
  • Що таке Catwatchful
  • Масштаб проблеми
  • Розкриття особистості адміністратора
  • Технічні деталі
  • Реакція компаній
  • Як виявити та видалити Catwatchful
  • Висновки

Дослідник кібербезпеки Ерік Дейгл виявив цю помилку, яка спричинила витік повної бази даних електронних адрес і паролів у відкритому текстовому файлі, які клієнти Catwatchful використовують для доступу до викрадених з телефонів жертв даних, – повідомляє Techcrunch.

Що таке Catwatchful

Catwatchful – це шпигунське програмне забезпечення, яке маскується під додаток для батьківського контролю. Розробники стверджують, що програма “невидима і не може бути виявлена”, водночас завантажуючи приватний контент з телефона жертви на панель керування, доступну особі, яка встановила додаток.

Викрадені дані включають:

  • Фотографії жертв
  • Повідомлення
  • Дані геолокації в реальному часі
  • Записи з мікрофона
  • Доступ до передньої та задньої камер

Масштаб проблеми

Такі шпигунські додатки, як Catwatchful, заборонені в офіційних магазинах додатків і потребують фізичного доступу до телефона для встановлення. Саме тому їх часто називають “сталкерським ПЗ” через їх використання для незаконного стеження за романтичними партнерами.

За копією бази даних з початку червня, яку переглянув TechCrunch, Catwatchful мав:

  • Понад 62,000 облікових записів клієнтів
  • Дані з 26,000 пристроїв жертв
  • Записи, що датуються починаючи від 2018 року

Найбільша кількість скомпрометованих пристроїв знаходилася в Мексиці, Колумбії, Індії, Перу, Аргентині, Еквадорі та Болівії.

Розкриття особистості адміністратора

База даних Catwatchful також розкрила особистість адміністратора операції – Омара Соки Чаркова, розробника з Уругваю. Помилка в операційній безпеці призвела до викриття його особистих даних.

Чарков не відповів на запити про коментарі, надіслані англійською та іспанською мовами. TechCrunch запитав, чи знає він про витік даних Catwatchful і чи планує повідомити про інцидент своїх клієнтів.

Технічні деталі

Дейгл виявив, що Catwatchful використовує власний API без автентифікації, що дозволяє будь-кому в інтернеті взаємодіяти з базою даних користувачів без входу в систему. Це призвело до викриття всієї бази даних електронних адрес і паролів клієнтів.

Шпигунська програма також використовує Google Firebase для зберігання викрадених даних телефонів жертв, включаючи фотографії та записи навколишнього звуку.

Реакція компаній

Після звернення TechCrunch:

  • Веб-компанія, що розміщувала API Catwatchful, призупинила обліковий запис розробника
  • Google додав нові захисні заходи для Google Play Protect
  • Google розпочав розслідування щодо порушення умов обслуговування Firebase

Як виявити та видалити Catwatchful

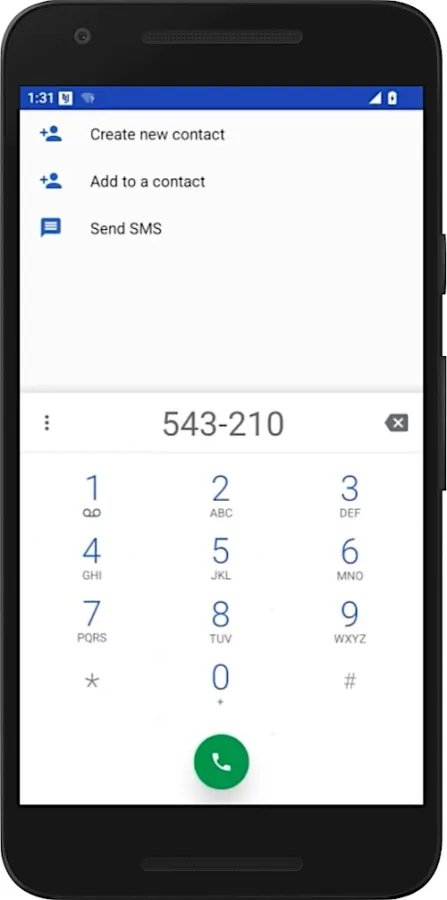
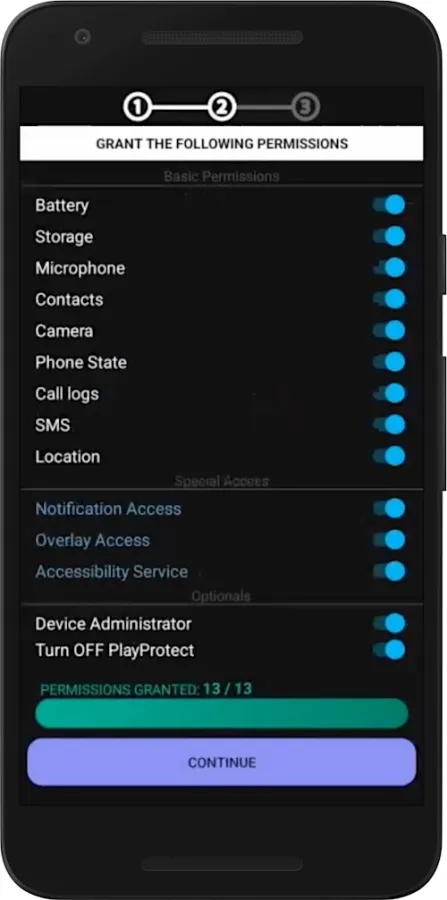
Користувачі Android можуть виявити Catwatchful, навіть якщо він прихований, набравши “543210” на клавіатурі телефонного додатка та натиснувши кнопку виклику. Якщо Catwatchful встановлений, додаток має з’явитися на екрані.
catwatchful backdoor code 1 remove
Image Credits:TechCrunch
catwatchful backdoor code 2 remove
Image Credits:TechCrunch

Цей код є вбудованою функцією бекдору, яка дозволяє тому, хто встановив програму, відновити доступ до налаштувань, коли програму приховано. Цей код також може використовувати будь-хто, щоб перевірити, чи встановлено програму.

Важливо: Перед видаленням шпигунського ПЗ рекомендується мати план безпеки, оскільки вимкнення може попередити особу, яка його встановила.

Що стосується видалення програми, Cybercalm має загальну інструкцію з видалення шпигунського програмного забезпечення Android, яка може допомогти вам виявити та видалити поширені типи програм для стеження за телефоном, а потім увімкнути різні налаштування, необхідні для захисту вашого пристрою Android.

Висновки

Цей інцидент демонструє, що споживче шпигунське програмне забезпечення продовжує поширюватися, незважаючи на схильність до неякісного кодування та порушень безпеки, які викривають як платних клієнтів, так і нічого не підозрюючих жертв ризику витоку даних.

Catwatchful став принаймні п’ятою шпигунською операцією цього року, яка зазнала витоку даних, що підкреслює системні проблеми в цій галузі.

ТЕМИ:Androidбекдорвикрадення данихСмартфонишкідливе ПЗшпигунське ПЗ
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття gamaredon Російські кібершпигуни атакують українців: від фішингових атак до поширення пропаганди
Наступна стаття Програмне забезпечення прикордонної безпеки ЄС повне вразливостей Програмне забезпечення прикордонної безпеки ЄС повне вразливостей

В тренді

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
18.10.2026
Як захистити підлітків від інтернет-шахраїв
Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
16.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026
Як покращити сигнал Wi-Fi: де поставити роутер, як змінити частоту 2,4/5/6 ГГц і вибрати канал
15.10.2026
Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Новий телефон середнього класу чи вживаний флагман: що вибрати у 2026 році
Смартфон

Новий телефон середнього класу чи вживаний флагман: що вибрати у 2026 році

20.10.2026
Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт
Новини

Хакери скомпрометували Rank Math PRO: заражене оновлення SEO-плагіна для WordPress дає змогу захопити сайт

20.10.2026
AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку
Новини

AdFection: як таргетована реклама стала каналом доставки шпигунського ПЗ без жодного кліку

16.10.2026
rezhym karantynu iphone hero
Смартфон

Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен

15.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?