• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Топ-10 брендів, які використовуються у фішингових атаках
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Огляди / Топ-10 брендів, які використовуються у фішингових атаках

Топ-10 брендів, які використовуються у фішингових атаках

Видавання себе за відомий бренд – це простий спосіб для шахраїв змусити людей натиснути на шкідливі посилання. Ось на що варто звернути увагу.

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
27.01.2025
Поширити
4 хв. читання
Топ-10 брендів, які використовуються у фішингових атаках

Кіберзлочинці продовжують вдосконалювати свою фішингову тактику, націлюючись на відомі світові бренди, щоб ошукати користувачів і викрасти конфіденційну інформацію. Аналітичний підрозділ Check Point® Software, представив свої останні результати за 4 квартал 2024 року, розкриваючи ключові тенденції фішингових атак на бренди.

Зміст
  • Технологічний сектор лідирує за кількістю фішингових атак
  • Топ-10 брендів, імітованих у фішингових атаках у 4 кварталі 2024 року
  • Підробка ритейлерів та брендів одягу під час свят
  • Гучні випадки крадіжки облікових даних
  • Як захистити себе від фішингових атак

Технологічний сектор лідирує за кількістю фішингових атак

Компанія Microsoft зберегла своє домінування як найбільш імітований бренд у фішингових схемах, на який припадає 32% усіх спроб. За нею йде Apple з 12%, а Google посідає третє місце. Примітно, що LinkedIn знову увійшов до списку на четвертому місці, що підкреслює постійну націленість на технологічні бренди та бренди соціальних мереж.

Постійні фішингові атаки з використанням великих брендів підкреслюють гостру потребу в освіті користувачів та вдосконалених заходах безпеки. Перевірка джерел електронної пошти, уникнення незнайомих посилань та увімкнення багатофакторної автентифікації (MFA) є життєво важливими для захисту від цих еволюціонуючих загроз.

Топ-10 брендів, імітованих у фішингових атаках у 4 кварталі 2024 року

  1. Microsoft: 32%
  2. Apple: 12%
  3. Google: 12%
  4. LinkedIn: 11%
  5. Alibaba: 4%
  6. WhatsApp: 2%
  7. Amazon: 2%
  8. Twitter: 2%
  9. Facebook: 2%
  10. Adobe: 1%

Підробка ритейлерів та брендів одягу під час свят

У святковий сезон спостерігається сплеск фішингових кампаній, що видають себе за відомі бренди одягу. Шахрайські домени, такі як nike-blazers[.]fr та adidasyeezy[.]ro, копіювали офіційні веб-сайти, щоб ввести покупців в оману фальшивими знижками, зрештою викрадаючи облікові дані для входу та особисту інформацію. Ці шахрайські сайти копіюють логотип бренду і пропонують нереально низькі ціни, щоб заманити жертв. Їх мета – обманом змусити користувачів поділитися конфіденційною інформацією, такою як облікові дані для входу в систему та особисті дані, що дозволяє хакерам ефективно викрадати їхні дані.

Приклади брендів, на які спрямовані атаки:

  • Adidas – adidasyeezy[.]co[.]no, adidassamba[.]com[.]mx, adidasyeezy[.]ro та adidas-predator[.]fr
  • LuluLemon – lululemons[.]ro
  • Hugo Boss – www[.]hugoboss-turkiye[.]com[.]tr, hugobosssrbija[.]net і www[.]hugoboss-colombia[.]com[.]co
  • Guess – www[.]guess-india[.]in
  • Ralph Lauren – www[.]ralphlaurenmexico[.]com[.]mx

Гучні випадки крадіжки облікових даних

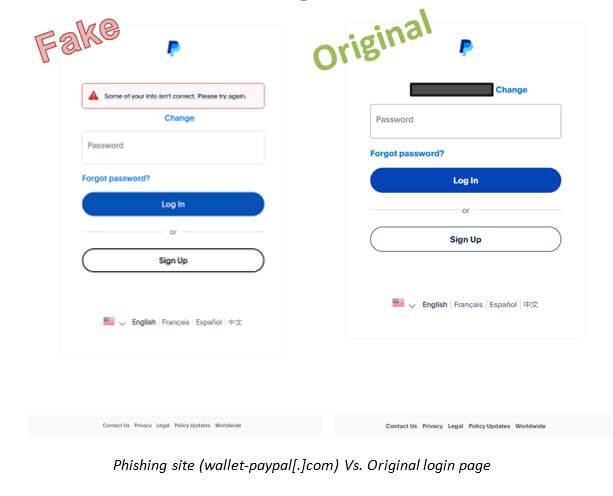
Імітація PayPal: Фішинговий сайт wallet-paypal[.]com імітував сторінку входу в систему PayPal, щоб обдурити користувачів і отримати фінансові дані. Фейкова платформа мала переконливий інтерфейс, щоб створити відчуття легітимності, заманюючи жертв до надання конфіденційних даних.
BP 2

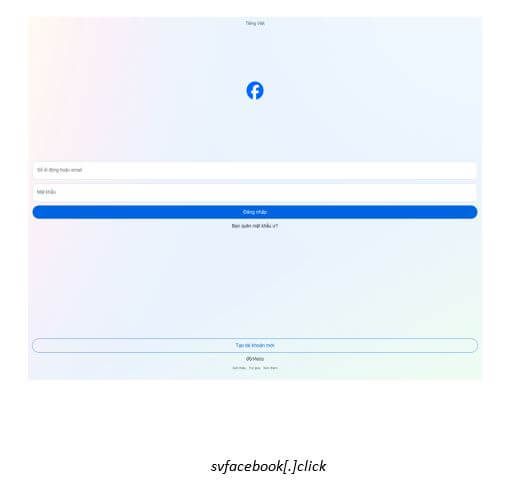
Шахрайство у Facebook: Шахрайський веб-сайт svfacebook[.]click імітував сторінку входу в Facebook, пропонуючи користувачам надати особисті дані. Хоча цей домен більше не активний, його субдомени раніше були націлені на користувачів Facebook.
BP3

Як захистити себе від фішингових атак

Щоб захиститися від фішингових атак, Check Point пропонує наступні поради:

  • Використовуйте програмне забезпечення для захисту і переконайтеся, що воно оновлене.
  • Скануйте веб-сторінки та небажані електронні листи на наявність червоних прапорців. Це можуть бути друкарські та інші помилки, невідповідність або неправильне написання доменних імен, термінові заклики до дії, запити на особисту інформацію, дивні посилання або вкладення, а також пропозиції, які здаються занадто хорошими, щоб бути правдою.
  • Уникайте взаємодії з підозрілими посиланнями, вкладеннями та веб-сайтами. Не переходьте за посиланнями або вкладеннями в небажаних електронних листах і будьте обережні з веб-сайтами, які виглядають незрозуміло.
Читайте такожОкрім паролів: 4 ключові кроки безпеки, про які ви, ймовірно, забуваєте

«Постійні фішингові атаки з використанням великих брендів підкреслюють гостру потребу в навчанні користувачів і вдосконалених заходах безпеки, – додали в Check Point у своєму звіті. «Перевірка джерел електронної пошти, уникнення незнайомих посилань і використання багатофакторної автентифікації (MFA) є життєво важливими для захисту від цих еволюціонуючих загроз».
ТЕМИ:брендфішинг
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Як зареєструвати домен для сайту? - Поради початківцям Як зареєструвати домен для сайту? – Поради початківцям
Наступна стаття lady using a mac Найкращі розширення для анонімного перегляду веб-сторінок у Chrome, Edge та Firefox

В тренді

Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції
14.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Як покращити сигнал Wi-Fi: де поставити роутер, як змінити частоту 2,4/5/6 ГГц і вибрати канал
15.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
15.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Як захистити підлітків від інтернет-шахраїв
Кібербезпека

Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам

16.10.2026
matchboil uac 0099 ataky na ukrayinski kompaniyi
Новини

Угруповання UAC-0099, що діє в інтересах росії, вдосконалює шкідливе ПЗ для атак на українські компанії

09.10.2026
Схеми шахрайства в інтернеті: найпоширеніші види і як їх розпізнати
Кібербезпека

Схеми шахрайства в інтернеті: найпоширеніші види і як їх розпізнати

07.10.2026
Шість найнебезпечніших браузерних атак 2026 року: від ClickFix до викрадення сесій
Кібербезпека

Шість найнебезпечніших браузерних атак 2026 року: від ClickFix до викрадення сесій

06.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?