• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    27.10.2026
    Крадіжка файлів cookie
    Крадіжка файлів cookie: як зловмисники входять в акаунти без пароля і MFA
    26.10.2026
    Ключі захисту Інтернету
    Ключі захисту Інтернету: хто їх контролює, як у 2026 році змінили кореневий ключ DNS і що буде, якщо його викрадуть
    22.10.2026
    Руки тримають смартфон із порожнім екраном за столом із чашкою й тарілкою
    Як навчити батьків і літніх родичів кібербезпеці: 8 розмов, які вбережуть від шахраїв
    21.10.2026
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Поліція Німеччини розкрила особу лідера хакерського угрупування REvil: ним виявився 31-річний росіянин із Краснодара
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Поліція Німеччини розкрила особу лідера хакерського угрупування REvil: ним виявився 31-річний росіянин із Краснодара

Поліція Німеччини розкрила особу лідера хакерського угрупування REvil: ним виявився 31-річний росіянин із Краснодара

Олена Кожухар
ByОлена Кожухар
Багато років працюю в журналістиці. Пишу гайди та поради, технічні лайфхаки, інструкції з налаштувань та використання пристроїв.
06.04.2026
Поширити
5 хв. читання
BKA розкрила особу лідера GandCrab і REvil: ним виявився 31-річний росіянин із Краснодара

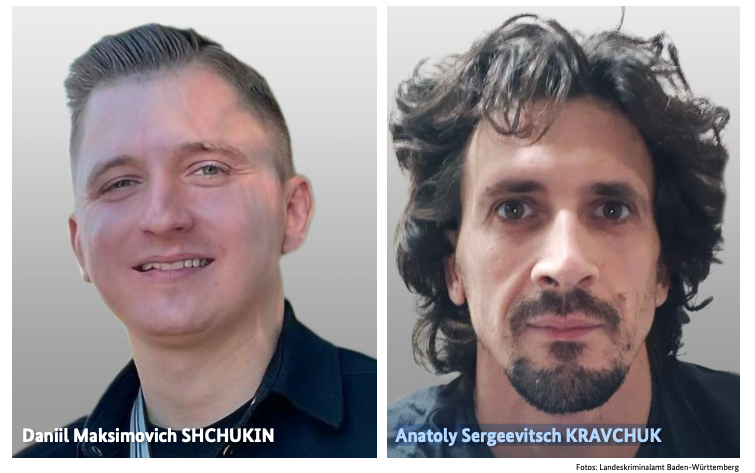
Німецька федеральна кримінальна поліція (BKA) розкрила особу хакера, відомого під псевдонімом UNKN (або UNKNOWN), який очолював два найвідоміші російські ransomware-угруповання — GandCrab та REvil. Ним виявився 31-річний росіянин Данііл Максимович Щукін з Краснодара.

Зміст
  • Звинувачення та масштаби збитків
  • GandCrab: піонери подвійного здирництва
  • REvil: еволюція в «машину для полювання на великих»
  • Атака на Kaseya та крах REvil
  • Хто такий Щукін і як його встановили

Звинувачення та масштаби збитків

За даними BKA, Щукін разом з іншим росіянином — 43-річним Анатолієм Сергійовичем Кравчуком — здійснив не менше 130 кібератак і актів комп’ютерного саботажу проти жертв у Німеччині в період з 2019 по 2021 рік. У рамках двох десятків атак зловмисники вимагали і отримали загалом близько 2 мільйонів євро, а сукупні економічні збитки перевищили 35 мільйонів євро.

Ім’я Щукіна фігурує також у поданні Міністерства юстиції США від лютого 2023 року щодо конфіскації криптовалютних рахунків, пов’язаних з доходами від діяльності REvil. Цифровий гаманець, пов’язаний зі Щукіним, містив понад 317 000 доларів у криптовалюті, отриманій злочинним шляхом.

GandCrab: піонери подвійного здирництва

Партнерська програма ransomware GandCrab вперше з’явилася у січні 2018 року. Вона виплачувала хакерам-партнерам значну частку прибутку за злам корпоративних мереж і акаунтів великих компаній. Команда GandCrab потім розширювала отриманий доступ, викрадаючи великі масиви внутрішніх документів. За час існування угруповання розробники випустили п’ять основних версій шкідливого ПЗ з новими функціями для обходу антивірусних рішень.

31 травня 2019 року GandCrab оголосив про припинення діяльності, заявивши, що вимагачі загалом здобули понад 2 мільярди доларів від жертв по всьому світу. Прощальне повідомлення групи містило цинічне вихваляння: «Ми — живий доказ того, що можна робити зло і залишитися безкарним».

REvil: еволюція в «машину для полювання на великих»

Партнерська програма ransomware REvil з’явилася приблизно одночасно з розпуском GandCrab. Її фронтменом став користувач під ніком UNKNOWN, який на одному з російських кіберзлочинних форумів продемонстрував серйозність намірів, розмістивши 1 мільйон доларів в ескроу. На той час більшість фахівців із кібербезпеки вже дійшли висновку, що REvil — це фактично реорганізований GandCrab.

В інтерв’ю аналітику Recorded Future Дмитру Смілянцю UNKNOWN описав своє життя у стилі «з багна в мільйонери»: «У дитинстві я рився в смітті і підбирав недопалки. До школи ходив 10 км пішки. Носив одні й ті ж речі шість місяців. У комунальній квартирі не їв два або навіть три дні. Зараз я мільйонер».

Як описано в книзі Рене Дадлі та Деніела Голдена «The Ransomware Hunting Team», REvil реінвестував значну частину злочинних доходів у розвиток і вдосконалення своєї інфраструктури, копіюючи практики легального бізнесу: залучав вузьких спеціалістів, наймав підрядників для окремих завдань — від обходу антивірусів до «відмивання» виплат через біткоїн-мікшери.

Угруповання перетворилося на потужну машину для атак на великий бізнес, зосередившись переважно на організаціях з річним доходом понад 100 мільйонів доларів, які мали страховки від кіберризиків з відомою готовністю до виплат.

Атака на Kaseya та крах REvil

4 липня 2021 року REvil атакував компанію Kaseya, яка обслуговувала IT-інфраструктуру більш ніж 1 500 підприємств, некомерційних організацій і держустанов. Пізніше ФБР повідомило, що на момент атаки агентство вже мало доступ до серверів угруповання, однак не могло розкривати цього публічно. Після того як ФБР випустило безкоштовний ключ розшифрування для жертв REvil, угруповання так і не оговталося від цього удару.

Хто такий Щукін і як його встановили

BKA припускає, що Щукін перебуває на території росії, у рідному Краснодарі, проте не виключає можливих переміщень за кордон. Прямих зв’язків між Щукіним та акаунтами UNKN на злочинних форумах порівняно небагато. Водночас аналіз даних, проіндексованих компанією Intel 471, свідчить про значний збіг між Щукіним та хакером на ніку «Ger0in», який керував великими ботнетами і продавав так звані «installs» — послугу масового розгортання шкідливого ПЗ на тисячах комп’ютерів одночасно. Втім, Ger0in був активний лише у 2010–2011 роках — задовго до появи UNKNOWN у ролі фронтмена REvil.

Додатковим підтвердженням особи слугує збіг фотографій: порівняння поліцейських знімків через сервіс Pimeyes знайшло відповідність з фото з вечірки 2023 року, де молодий чоловік на ім’я Даніель носить той самий дорогий годинник, що і на знімках BKA.
ТЕМИ:ransomwareREvilНімеччинаросійські хакери
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Samsung остаточно закриває власний месенджер — замість нього Google Messages Samsung остаточно закриває власний месенджер — замість нього Google Messages
Наступна стаття Втрата даних: як відновити інформацію після видалення Втрата даних: як відновити інформацію після видалення

В тренді

UAC-0099 і Sandworm разом атакували українську зернову компанію
23.10.2026
курсор навівся на кнопку налаштувань на екрані комп’ютера
Як змінити колір і розмір курсора миші у Windows 11 і Windows 10
25.10.2026
Дані про дві критичні вразливості PHP витекли до виходу виправлень: оновлення — 21 жовтня
PHP випустила екстрені виправлення вразливостей php2shell, дані про які витекли заздалегідь
21.10.2026
«Здолай шахрая»: безкоштовна онлайн-гра, яка вчить розпізнавати шахраїв на 58 реальних схемах
22.10.2026
Урядові сайти Європи пішли в офлайн
Урядові сайти Європи пішли в офлайн: ШІ допоміг знайти критичні вразливості в PHP
26.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Сплативши викуп хакерам, 80% організацій зазнають повторних атак
Кібербезпека

Як захистити організацію від програм-вимагачів: рекомендації CISA, ФБР і АНБ та план дій під час атаки

08.10.2026
Проросійське угруповання UAC-0099 вбудувало у шкідливий код запит про ядерну зброю, щоб зірвати ШІ-аналіз
Кібербезпека

Проросійське угруповання UAC-0099 вбудувало у шкідливий код запит про ядерну зброю, щоб зірвати ШІ-аналіз

02.09.2026
Резервне копіювання даних: як зробити правильно і які помилки коштують найдорожче
Кібербезпека

Резервне копіювання даних: як зробити правильно і які помилки коштують найдорожче

31.08.2026
QR-код для прив'язки пристрою на екрані смартфона — фішингова схема з підробкою WhatsApp
Новини

Російські хакери зламують акаунти через OAuth і привʼязку пристроїв у WhatsApp

21.08.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?