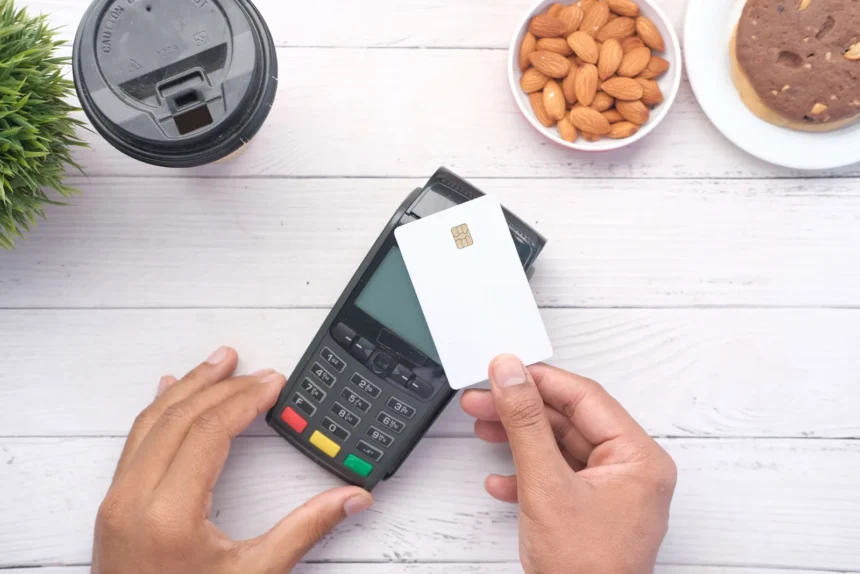
Сьогодні NFC є головною бездротовою технологією завдяки поширенню систем безконтактних платежів. Не так давно ця технологія була привілеєм лише дорогих флагманів, а зараз добралася не тільки до середнього, а й до бюджетного цінового сегмента смартфонів.
Near Field Communication (NFC) стала повсюдною технологією, яка революціонізувала способи здійснення платежів та обміну даними. Однак з точки зору кібербезпеки, NFC представляє як унікальні переваги, так і серйозні виклики для захисту інформації.
Архітектура безпеки NFC
Безпека NFC базується на багатошаровій архітектурі захисту. Фізичний рівень забезпечується короткою відстанню зв’язку — максимум 4 сантиметри, що значно ускладнює несанкціоноване перехоплення сигналу. Цей природний бар’єр створює так званий “airgap”, який є першою лінією оборони проти віддалених атак.
Криптографічний рівень включає шифрування AES-128 або AES-256 для захисту даних під час передачі. Протокол автентифікації забезпечує взаємну перевірку пристроїв перед обміном конфіденційною інформацією. Однак криптографічний захист залежить від правильної реалізації з боку виробника пристрою.
Рівень додатків використовує додаткові механізми безпеки, як-от токенізація платіжних даних, тимчасові ключі доступу та біометрична автентифікація. Ці заходи створюють додатковий захист від компрометації на рівні програмного забезпечення.
Вектори кіберзагроз для NFC
Атака “підслуховування” (eavesdropping) можлива при використанні потужних антен, здатних перехопити NFC-сигнал на відстані до 10 метрів. Хоча це технічно складно, спеціалізоване обладнання може зробити таку атаку реальною. Особливо вразливими є старші реалізації NFC без належного шифрування.
Атака “людина посередині” (Man-in-the-Middle) може відбутися, коли зловмисник розташовує свій пристрій між двома легітимними NFC-пристроями. Це дозволяє перехоплювати, модифікувати або блокувати передачу даних. Реалізація такої атаки вимагає фізичної близькості та спеціального обладнання.
Relay-атаки представляють особливу небезпеку для безконтактних платежів. Зловмисник може використовувати два пристрої — один для зчитування даних з карти жертви, а інший для передачі цих даних на платіжний термінал на відстані. Така атака може відбутися навіть через перешкоди, як-от стіни або одяг.
Загрози для мобільних платежів
Мобільні платіжні системи стають основною ціллю кіберзлочинців. Клонування платіжних карт може відбуватися через компрометацію Secure Element або через вразливості в програмному забезпеченні гаманця. Зловмисники можуть створювати фальшиві додатки, які імітують легітимні платіжні системи.
Атаки на токенізацію представляють серйозну загрозу. Якщо зловмисник здобуде доступ до системи генерації токенів, він може створювати валідні платіжні токени для несанкціонованих транзакцій. Це підкреслює важливість захисту backend-інфраструктури платіжних провайдерів.
Соціальна інженерія також відіграє роль у NFC-атаках. Зловмисники можуть обманом змусити користувачів наблизити свої пристрої до шкідливих NFC-міток або пристроїв, що може призвести до встановлення шкідливого ПЗ або крадіжки даних.
Вразливості NFC-міток та їх експлуатація
Пасивні NFC-мітки можуть використовуватися для шкідливих цілей. Зловмисники можуть програмувати мітки для автоматичного підключення пристрою до шкідливої Wi-Fi мережі або для завантаження шкідливого ПЗ через веб-посилання. Такі атаки особливо ефективні в людних місцях.
Підміна NFC-міток (tag spoofing) дозволяє зловмисникам замінити легітимні мітки своїми власними. Це може використовуватися для перенаправлення користувачів на фішингові сайти або для збору особистої інформації під виглядом легітимних сервісів.
Переповнення буфера в NFC-мітках може призвести до виконання довільного коду на пристрої жертви. Хоча сучасні операційні системи мають захист від таких атак, старші пристрої залишаються вразливими.
Захист на корпоративному рівні
Корпоративні мережі повинні впроваджувати політики безпеки для NFC-пристроїв. Це включає централізоване управління конфігураціями NFC, моніторинг підозрілої активності та регулярне оновлення програмного забезпечення. Компанії також повинні навчати співробітників безпечному використанню NFC-технологій.
Сегментація мережі може обмежити потенційний вплив компрометації NFC-пристрою. Критичні системи повинні бути ізольовані від пристроїв з NFC-функціональністю, особливо тих, які використовуються для доступу до будівель або систем автентифікації.
Криптографічні ключі для корпоративних NFC-систем повинні регулярно оновлюватися та зберігатися в захищених апаратних модулях. Це мінімізує ризик компрометації в разі виявлення вразливості в системі.
Майбутні виклики безпеки
Розвиток квантових комп’ютерів становить довгострокову загрозу для сучасного шифрування NFC. Організації повинні готуватися до переходу на постквантову криптографію для захисту від майбутніх загроз.
Штучний інтелект може використовуватися як для покращення безпеки NFC, так і для розробки більш складних атак. ШІ може допомогти в реальному часі виявляти аномальні патерни в NFC-трафіку, але також може використовуватися для автоматизації та оптимізації кібератак.
Інтеграція NFC з IoT-пристроями створює нові вектори атак. Велика кількість з’єднаних пристроїв з NFC-функціональністю розширює поверхню атаки та ускладнює централізований моніторинг безпеки.
Рекомендації з безпеки
Користувачі повинні активувати всі доступні засоби безпеки, включаючи біометричну автентифікацію та обмеження транзакцій. Регулярне оновлення програмного забезпечення критично важливе для отримання останніх патчів безпеки.
Організації повинні проводити регулярні аудити безпеки NFC-систем та впроваджувати системи виявлення аномалій. Навчання користувачів основам безпеки NFC також є ключовим компонентом захисту.
Розробники повинні слідувати принципам безпечного програмування, включаючи proper input validation, secure key management та regular security testing. Впровадження принципу найменших привілеїв може обмежити потенційний вплив компрометації.
Висновок
NFC представляє унікальний баланс між зручністю та безпекою. Хоча фізичні обмеження технології забезпечують природний захист, розвиток кібератак вимагає постійної уваги до безпеки. Майбутнє NFC залежить від здатності індустрії адаптуватися до нових загроз, зберігаючи при цьому простоту використання, яка зробила цю технологію такою популярною. Проактивний підхід до безпеки, включаючи регулярні оновлення, навчання користувачів та впровадження передових механізмів захисту, є ключовим для забезпечення безпечного майбутнього NFC-технологій.