Apple виправила уразливість нульового дня в macOS, що використовувалася для зараження шкідливим програмним забезпеченням Shlayer. Завдяки їй шкідник міг обійти перевірку безпеки File Quarantine, Gatekeeper та Notarization та завантажити шкідливі корисні навантаження другого ступеня.
Автори Shlayer раніше встигали завантажити свої зловмисні навантаження за допомогою автоматизованого процесу нотаріального засвідчення від Apple. Якщо вони проходять цю автоматизовану перевірку безпеки, запуск додатків macOS дозволяються Gatekeeper – функцією захисту macOS, яка перевіряє, чи завантажувані програми перевірялись на наявність відомого шкідливого вмісту – для запуску в системі. У минулому Shlayer також використовував прийоми дворічної давнини для ескалації привілеїв та відключення Gatekeeper в macOS для запуску непідписаних корисних навантажень другого ступеня в кампанії. Про це повідомив Bleeping Computer.
Ця уразливість експлуатується в реальності для розгортання різних шкідливих програм на MacOS. Команда виявлення Jamf Protect виявила, що починаючи з січня 2021 р. автори загрози Shlayer, створені непідписаними та ненотаріально завіреними зразками Shlayer, почали використовувати уразливість нульового дня (відстежується як CVE-2021-30657), виявлену та повідомлену Apple інженером з безпеки Седріком Оуенсом.
Як виявив дослідник безпеки Патрік Уордл, ця помилка використовує логічний недолік у тому, як Gatekeeper перевіряв, чи були пакети додатків нотаріально завірені для роботи на повністю виправлених системах macOS.
Уордл додав, що “ця вада може призвести до неправильної класифікації певних програм і, отже, призведе до того, що механізм політики пропустить важливу логіку безпеки, таку як попередження користувача та блокування ненадійної програми”.
На відміну від попередніх варіантів, які вимагали, щоб жертви натискали правою кнопкою миші, а потім відкривали сценарій програми встановлення, останні варіанти шкідливого програмного забезпечення, що зловживають цим нульовим днем і розповсюджуються за допомогою підроблених результатів пошукової системи та скомпрометованих веб-сайтів, можна запускати подвійним клацанням – як звичайний файл або додаток.
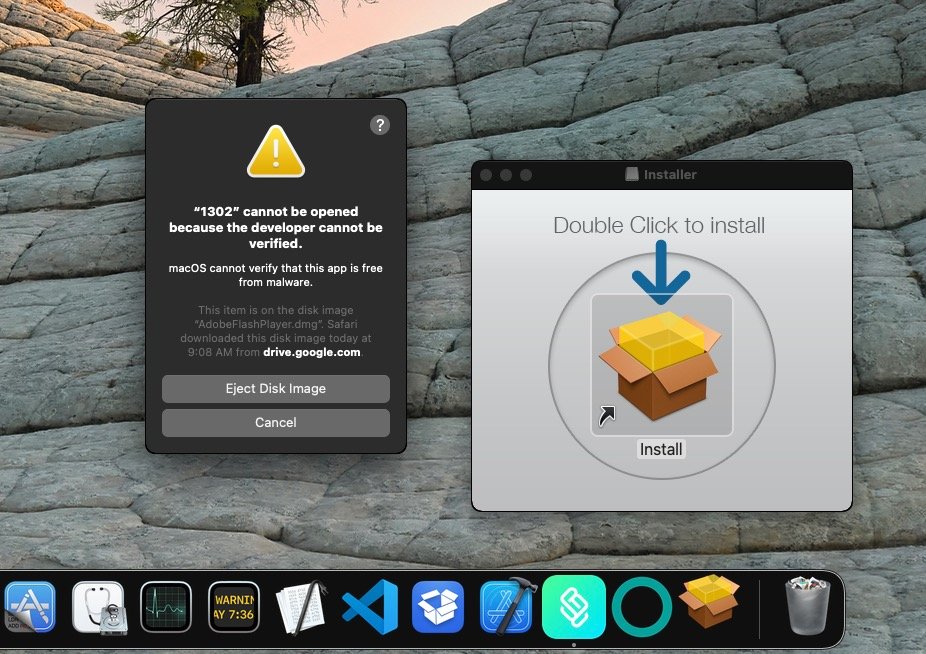
Apple випустила оновлення безпеки, щоб виправити цю уразливість у macOS Big Sur 11.3 та заблокувати зловмисні кампанії, які активно зловживають нею. Тепер користувачі отримують попередження про те, що шкідливі програми “не можна відкривати, оскільки розробника неможливо ідентифікувати”, і рекомендують вийняти змонтований образ диска, оскільки він може містити шкідливе програмне забезпечення.
Shlayer – це багатоступеневий троян, який атакував понад 10% усіх комп’ютерів Mac. Дослідницька група Intego вперше помітила Shlayer у лютому 2018 року у зловмисній програмі, яка імітувала інсталятор Adobe Flash Player, так само, як багато інших шкідливих програм, націлених на користувачів macOS. На відміну від оригінальних варіантів, які просувались через торент-сайти, нові зразки Shlayer тепер розповсюджуються за допомогою підроблених спливаючих вікон, що відображаються у захоплених доменах або клонах сайтів, або в масштабних кампаніях з рекламою, яка захаращує нормальні веб-сайти.
Після зараження Mac, Shlayer встановлює проксі-програму mitmdump і надійний сертифікат для аналізу та модифікації трафіку HTTPS, дозволяючи йому контролювати трафік браузера жертв або вводити рекламу та шкідливі сценарії на відвідувані сайти. Навіть гірше, цей метод дозволяє зловмисному програмному забезпеченню змінювати зашифрований трафік, наприклад, Інтернет-банкінг та безпечну електронну пошту.
Хоча автори Shlayer в цей час розгортають лише рекламне програмне забезпечення як вторинне корисне навантаження, вони можуть швидко перейти на більш небезпечні корисні навантаження, такі як програми-вимагачі, у будь-який час. Зокрема, ще одна чергова помилка нульового дня WebKit Storage, яка експлуатується в реальності, відслідковується як CVE-2021-30661, і впливає на пристрої iOS і watchOS, втручаючись в управління пам’яттю. Уразливість дозволяє зловмисникам виконувати довільний код після відкриття заражених сайтів на пристроях користувачів .
Список уражених пристроїв включає:
- Apple Watch Series 3 та новіших версій;
- iPhone 6s та новіші версії;
- iPad Pro (усі моделі);
- iPad Air 2 та новіші версії;
- iPad 5-го та новішого покоління;
- iPad mini 4 та новіші версії;
- iPod touch (7-го покоління).
Загалом, завдяки сьогоднішнім оновленням безпеки для помилок macOS та iOS, які використовуються в природі, Apple вирішила дев’ять нульових днів з листопада.
Компанія виправила ще три нульові дні iOS – помилку віддаленого виконання коду (CVE-2020-27930), витік пам’яті ядра (CVE-2020-27950) та недолік ескалації привілеїв ядра (CVE-2020-27932) – впливає пристрої iPhone, iPad та iPod (виправлено у листопаді минулого року). У січні Apple виправила помилку в ядрі iOS (відстежується як CVE-2021-1782) та два недоліки безпеки WebKit (відслідковується як CVE-2021-1870 та CVE-2021-1871).
Радимо звернути увагу на поради, про які писав Cybercalm, а саме:
Як увімкнути записування відео HDR на iPhone? ІНСТРУКЦІЯ
Онлайн-шопінг у соцмережах: як не бути ошуканим?
Як правильно вибрати ноутбук? ПОРАДИ
Як безкоштовно надсилати захищені паролем електронні листи? ПОРАДИ
Нагадаємо, дослідники безпеки опублікували в Мережі PoC-експлойт для запуску шкідливого коду в Chrome, Edge, Vivaldi, Opera і інших браузерах на базі Chromium. Уразливість зачіпає JavaScript-движок V8 і вже виправлена в його вихідному коді, але виправлення поки ще не інтегровано ні з кодовою базою Chromium, ні з заснованими на ньому проектами.
Також дослідники виявили безліч уразливостей в популярних додатках, що допускають виконання довільного коду в системах користувачів всього лише за допомогою одного кліка. Саме тому такі баги отримали неформальне ім’я “уразливості одного кліка” (one-click vulnerabilities).
Розробники WhatsApp усунули дві небезпечні уразливості в Android-версії месенджера. Якщо зловмисник задіє ці дві уразливості в атаці, у нього з’явиться можливість виконати шкідливий код і віддалено зламати мобільний пристрій жертви.
Окрім цього, кіберзлочинці атакують уразливі сервери Microsoft Exchange з метою встановлення програмного забезпечення для майнінгу криптовалют у рамках шкідливої кампанії, спрямованої на використання обчислювальних потужностей скомпрометованих систем для заробітку.