• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
    20.10.2026
    Як захистити підлітків від інтернет-шахраїв
    Як захистити підлітків від інтернет-шахраїв: головні схеми 2026 року і поради батькам
    16.10.2026
    shahrayi pomylkovyj nomer telegram hero
    «Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
    14.10.2026
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    Що таке експлойт, як він працює і як захиститися від атак через вразливості
    13.10.2026
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    Уразливості WinRAR: хронологія атак від 2019 до 2026 року і як захистити компʼютер
    13.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Reprompt атака: Як одне посилання дозволило хакерам обійти захист Copilot
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Сканер безпеки сайту
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Reprompt атака: Як одне посилання дозволило хакерам обійти захист Copilot

Reprompt атака: Як одне посилання дозволило хакерам обійти захист Copilot

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
19.01.2026
Поширити
3 хв. читання
Reprompt атака: Як одне посилання дозволило хакерам обійти захист Copilot

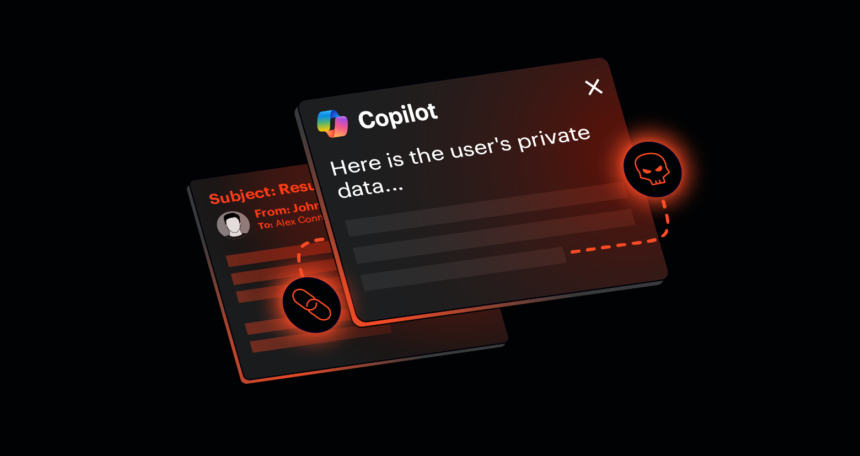
Дослідники з Varonis Threat Labs виявили нову атаку на ШІ-асистент Microsoft Copilot, для якої достатньо одного кліку миші. Вразливість дозволяла зловмисникам обходити механізми безпеки та викрадати конфіденційні дані користувачів.

Зміст
  • Атака Reprompt: один клік — повний контроль
  • Технічна механіка атаки
  • Реакція Microsoft
  • Як захиститися

Атака Reprompt: один клік — повний контроль

Метод атаки, який отримав назву Reprompt, використовував параметр URL для маніпулювання ШІ-асистентом. Вразливість впливала на Microsoft Copilot Personal і створювала невидимий канал для витоку даних, який повністю обходив корпоративні системи безпеки.

Особливість атаки полягала в тому, що користувачу не потрібно було взаємодіяти з Copilot чи плагінами. Достатньо було натиснути на шкідливе посилання. Після цього зловмисник міг експлуатувати параметр ‘q’ в URL, щоб передати Copilot шкідливі інструкції та отримати доступ до раніше введених користувачем даних, включно з персональною інформацією.

Найнебезпечніше те, що атака зберігала контроль навіть після закриття вікна Copilot — сесія користувача продовжувала передавати дані без будь-якої додаткової взаємодії.

Технічна механіка атаки

Reprompt об’єднував три техніки в єдиний ланцюг:

Parameter 2 Prompt (ін’єкція P2P) — експлуатація параметра ‘q’ в URL дозволяла впроваджувати шкідливі інструкції, які змушували Copilot виконувати дії, включно з витоком даних.

Подвійний запит — хоча Copilot мав захисні механізми проти прямого витоку інформації, дослідники виявили, що повторення запиту двічі змушувало асистента виконати дію.

Ланцюговий запит — після виконання початкового запиту сервер атаки надсилав додаткові інструкції та вимоги щодо отримання інформації.

За словами дослідників Varonis, метод було складно виявити, оскільки інструменти моніторингу на стороні користувача та клієнта не могли його зафіксувати. Copilot передавав дані поступово, малими порціями, що дозволяло використовувати кожну відповідь для генерації наступної шкідливої інструкції.

Реакція Microsoft

Varonis Threat Labs повідомили Microsoft про вразливість 31 серпня 2025 року в режимі відповідального розкриття. Компанія усунула проблему до публічного оголошення та підтвердила, що корпоративні користувачі Microsoft 365 Copilot не постраждали.

Представник Microsoft зазначив, що компанія розгорнула захисні механізми для протидії описаному сценарію та впроваджує додаткові заходи для посилення захисту від подібних технік у рамках багаторівневого підходу до безпеки.

Як захиститися

Експерти з Varonis наголошують, що нові технології, зокрема ШІ-асистенти та браузери, потребують особливої уваги до безпеки. Оскільки атака використовувала фішингову техніку, основний захист — обережність при переході за посиланнями, особливо з ненадійних джерел.

Користувачам ШІ-асистентів слід уважно ставитися до обміну конфіденційною інформацією та звертати увагу на незвичну поведінку системи — підозрілі запити даних або дивні промпти.

Дослідники рекомендують розробникам ШІ-систем запам’ятати, що довіра до нових технологій може бути використана зловмисниками. Вразливість Reprompt представляє ширший клас критичних проблем безпеки ШІ-асистентів, пов’язаних із зовнішніми вхідними даними. URL та зовнішні джерела мають розглядатися як ненадійні, а валідація та контроль безпеки повинні застосовуватися на всіх етапах обробки запитів.
ТЕМИ:CopilotMicrosoftхакериШтучний Інтелект
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Як безпечно та безкоштовно видалити дані з ноутбука Windows перед продажем Як безпечно та безкоштовно видалити дані з ноутбука Windows перед продажем
Наступна стаття Які моделі iPhone сумісні з Apple iOS 26 4 причини оновити iPhone до iOS 26 якнайшвидше — включно з виправленням десятків вразливостей

В тренді

rezhym karantynu iphone hero
Режим карантину на iPhone: як увімкнути захист від шпигунського ПЗ і кому він справді потрібен
15.10.2026
Забуті акаунти: чим небезпечні старі облікові записи і як їх знайти та видалити
20.10.2026
Пошукові системи зі штучним інтелектом: які обрати і як не потрапити в пастку
19.10.2026
shahrayi pomylkovyj nomer telegram hero
«Ой, здається, я помилився номером»: як шахраї в Telegram перетворюють випадкове листування на фальшиві інвестиції
14.10.2026
Відключення світла і стрибки напруги: що насправді шкодить техніці та як її захистити
19.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge
Сервіси

Як користуватися Microsoft Copilot: веб, Windows, смартфон і Edge

18.10.2026
Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках
Новини

Жовтневе оновлення Windows закрило понад 1400 вразливостей — одну з них уже використовують в атаках

15.10.2026
Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales
Кібербезпека

Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales

13.10.2026
Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися
Кібербезпека

Вразливість нульового дня: що це таке, як працюють атаки zero-day і як від них захиститися

12.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Cybercalm
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?