• Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
CyberCalm
  • Кібербезпека
    КібербезпекаПоказати ще
    Чорна пʼятниця: як не натрапити на фейкові магазини, фішинг і фальшиві знижки
    Чорна пʼятниця: як не натрапити на фейкові магазини, фішинг і фальшиві знижки
    30.10.2026
    Як вигідно купувати онлайн в Україні та за кордоном: ціни, доставка, мито і безпека
    Як вигідно купувати онлайн в Україні та за кордоном: ціни, доставка, мито і безпека
    29.10.2026
    Як перевірити, чи не зламали вебкамеру: ознаки на компʼютері та смартфоні і що робити
    Як перевірити, чи не зламали вебкамеру: ознаки на компʼютері та смартфоні і що робити
    28.10.2026
    Розбитий смартфон на тротуарі поруч із рюкзаком, пляшкою й курткою
    Що станеться з ключами доступу, якщо смартфон зламається чи загубиться
    27.10.2026
    Крадіжка файлів cookie
    Крадіжка файлів cookie: як зловмисники входять в акаунти без пароля і MFA
    26.10.2026
  • Сервіси
    • Gmail і Google
    • YouTube
    • Facebook
    • Instagram
    • Telegram і WhatsApp
    • X і TikTok
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Сканер
Соцмережі
  • Facebook
  • Instagram
  • YouTube
  • TikTok
  • X (Twitter)
  • Threads
Спеціальні теми
  • Штучний інтелект
  • Кібервійна
  • Маніпуляції в медіа
  • Дезінформація
  • Безпека дітей в Інтернеті
  • Розумний будинок
Техногіганти
  • Google
  • Apple
  • Microsoft
  • OpenAI
  • Anthropic
  • Meta
  • Samsung
Читання: Російська хакерська група Sandworm атакувала енергетичну компанію в Польщі
Розмір шрифтаAa
CyberCalmCyberCalm
Пошук
  • Кібербезпека
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Сервіси
  • Новини
  • Перевірити сайт або посилання на шахрайство
Follow US
  • Про проєкт Cybercalm
  • Політика конфіденційності
  • Контакти
© 2025 Cybercalm. All Rights Reserved.
Головна / Кібербезпека / Російська хакерська група Sandworm атакувала енергетичну компанію в Польщі

Російська хакерська група Sandworm атакувала енергетичну компанію в Польщі

Наталя Зарудня
ByНаталя Зарудня
Головний редактор
Головний редактор та засновниця CyberCalm. Понад 10 років у кібербезпеці та технологічній журналістиці. Пишу про захист даних, мобільну безпеку, штучний інтелект та соціальні мережі.
Follow:
31.01.2026
Поширити
3 хв. читання
energy

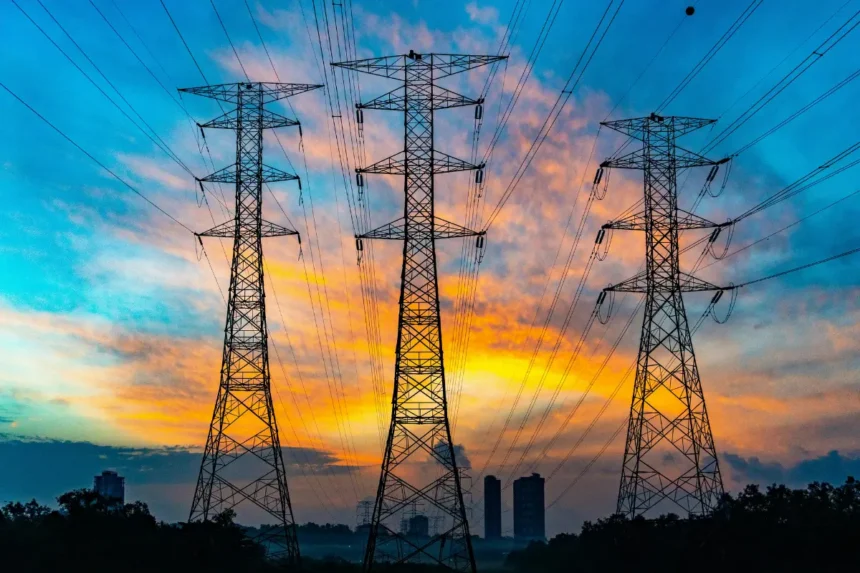
Компанія ESET виявила та проаналізувала шкідливе програмне забезпечення DynoWiper для знищення даних, націлене на енергетичну компанію в Польщі. Тактика та методи зловмисників під час атаки дуже нагадують попередній випадок, пов’язаний з поширенням в Україні шкідливої програми ZOV для знищення даних. Дослідники ESET відносять DynoWiper до російської групи кіберзлочинців Sandworm.

Варто зазначити, що у 2025 році спеціалісти ESET розслідували понад 10 інцидентів, пов’язаних з руйнівним шкідливим програмним забезпеченням групи Sandworm, майже всі з яких сталися в Україні.

29 грудня 2025 року зразки DynoWiper були розгорнуті у спільному каталозі в домені жертви. Можливо, зловмисники  Sandworm спочатку протестували роботу на віртуальних машинах, перш ніж розгорнути шкідливе програмне забезпечення в організації. DynoWiper стирає файли на всіх змінних та стаціонарних дисках і, нарешті, перезавантажує систему, завершуючи її знищення.

На відміну від інших шкідливих програм Sandworm, зокрема Industroyer та Industroyer2, нещодавно виявлені зразки DynoWiper зосереджені виключно на ІТ-середовищі, без виявлення функціоналу, спрямованої на промислові компоненти операційних технологій. Однак це не виключає ймовірності використання таких можливостей в інших частинах атаки.

Дослідники ESET виявили кілька подібностей з уже відомим руйнівним шкідливим програмним забезпеченням, зокрема з програмою ZOV для знищення даних, яку ESET з високою впевненістю приписує Sandworm. ZOV – це руйнівне шкідливе програмне забезпечення, яке було виявлено під час атаки на фінансову установу в Україні в листопаді 2025 року. Після запуску загроза ZOV перебирає файли на всіх стаціонарних дисках та стирає їх, перезаписуючи їхній вміст. Ще один випадок зі загрозою ZOV стався в енергетичній компанії в Україні 25 січня 2024 року.

Що таке Sandworm

Sandworm – це пов’язана з росією група кіберзлочинців, яка здійснює руйнівні атаки, спрямовані на широкий спектр організацій, зокрема державні установи, логістичні компанії, транспортні фірми, енергопостачальників, медіа-організації, компанії зернового сектору та телекомунікаційні компанії. Ці атаки зазвичай передбачають розгортання шкідливого програмного забезпечення для видалення файлів, стирання даних та виведення систем з ладу.

Крім України, група кіберзлочинців має десятирічну історію атак на компанії в Польщі, зокрема в енергетичному секторі. У жовтні 2022 року вона здійснила руйнівну атаку на логістичні компанії як в Україні, так і в Польщі, замаскувавши операцію під інцидент із програмою-вимагачем Prestige. Оскільки більшість кібератак Sandworm наразі спрямовані на Україну, компанія ESET тісно співпрацює з українськими партнерами, зокрема з Командою реагування на комп’ютерні надзвичайні події України (CERT-UA), для вчасного реагування та запобігання подібним атакам.

У разі виявлення шкідливої діяльності у власних IT-системах українські користувачі продуктів ESET можуть звернутися за допомогою до цілодобової служби технічної підтримки за телефоном +380 44 545 77 26 або електронною адресою [email protected].
ТЕМИ:ESETSandwormкібератакиПольщаросійські хакери
Поділитися
Facebook Threads Копіювати посилання Друк
Що думаєте?
В захваті0
Сумно0
Смішно0
Палає0
Овва!0
Попередня стаття Google посилює захист Android від крадіжки Google посилює захист Android від крадіжки
Наступна стаття Розширення BiuBiu VPN викрадало сервери CyberGhost Розширення BiuBiu VPN викрадало сервери CyberGhost

В тренді

eSIM чи фізична SIM-картка: що краще і чим вони відрізняються
26.10.2026
Як вигідно купувати онлайн в Україні та за кордоном: ціни, доставка, мито і безпека
29.10.2026
Ноутбук, смартфон і планшет із іконками синхронізації та захисту даних
Як оновити Chrome на компʼютері, Android та iPhone і перевірити безпеку браузера
28.10.2026
Чорна пʼятниця: як не натрапити на фейкові магазини, фішинг і фальшиві знижки
30.10.2026
курсор навівся на кнопку налаштувань на екрані комп’ютера
Як змінити колір і розмір курсора миші у Windows 11 і Windows 10
25.10.2026

О, привіт 👋
Приємно познайомитися!

Підпишіться, щоб щотижня отримувати найцікавіші статті на свою поштову скриньку.

Ми не розсилаємо спам! Ознайомтеся з нашою політикою конфіденційності для отримання додаткової інформації.

Перевірте свою поштову скриньку або папку зі спамом, щоб підтвердити підписку.

Рекомендуємо

Урядові сайти Європи пішли в офлайн
Новини

Урядові сайти Європи пішли в офлайн: ШІ допоміг знайти критичні вразливості в PHP

26.10.2026
UAC-0099 і Sandworm разом атакували українську зернову компанію
Новини

UAC-0099 і Sandworm разом атакували українську зернову компанію

23.10.2026
Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
Новини

Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку

19.10.2026
Що таке експлойт, як він працює і як захиститися від атак через вразливості
Кібербезпека

Що таке експлойт, як він працює і як захиститися від атак через вразливості

13.10.2026

Гарячі теми

  • Кібербезпека
  • Штучний інтелект
  • Смартфони
  • Комп'ютери
  • Соцмережі
  • Безпека дітей в Інтернеті

Приєднуйтесь

Ласкаво просимо до CyberCalm – вашого надійного провідника у світі цифрової безпеки та спокою!

Інформація
  • Про нас
  • Редакційна політика CyberCalm
  • Політика конфіденційності
  • Контакти
Навігація
  • Кібербезпека
  • Сервіси
  • Смартфон
  • Комп’ютер
  • Приватність
  • Огляди
  • Новини
  • Партнерські матеріали
CyberCalmCyberCalm
© 2026 Cybercalm. All Rights Reserved.
Welcome Back!

Sign in to your account

Username or Email Address
Password

Lost your password?