VPN захищає приватність лише доти, доки працює. Якщо зʼєднання непомітно обривається, трафік повертається на звичайний канал, і справжню IP-адресу знову бачать сайти та провайдер. Функція Kill Switch закриває цю прогалину.
Що таке Kill Switch
Kill Switch («аварійний вимикач») — функція VPN-застосунку, яка блокує доступ пристрою до інтернету, щойно зʼєднання з VPN-сервером переривається. Попри грізну назву, до шпигунських фільмів вона не має стосунку: це запобіжник, що не дає розкрити IP-адресу та DNS-запити в момент збою.
VPN не є універсальним засобом безпеки, проте добре захищає приватність: приховує IP-адресу та інші дані, за якими можна ідентифікувати користувача, за зашифрованим зʼєднанням. Утім, захист діє лише доти, доки тунель активний. Мобільний інтернет, що зникає в метро, перевантажена публічна Wi-Fi-мережа, автоматичне перемикання з домашнього роутера на мобільні дані під час відключення електроенергії — усе це типові причини коротких обривів, яких користувач може навіть не помітити.
Стежити за стабільністю зʼєднання вручну непрактично. Kill Switch перетворює VPN на сервіс, який достатньо налаштувати один раз.
Як працює Kill Switch
VPN створює зашифрований тунель між пристроєм і VPN-сервером ще до того, як браузер звертається до сайту. Сайт бачить IP-адресу сервера, а не користувача, а провайдер і власник публічної Wi-Fi-мережі — лише зашифрований потік даних до VPN-сервера. Це ускладнює стеження за трафіком та атаки «людина посередині» (man-in-the-middle) у локальній мережі, а також приховує активність користувача від рекламодавців, сайтів та інтернет-провайдера.
Kill Switch постійно відстежує стан цього тунелю. Щойно фіксується збій, функція блокує інтернет-зʼєднання пристрою. Без неї операційна система просто відправила б трафік звичайним маршрутом, і справжня IP-адреса та DNS-запити потрапили б назовні. Навіть короткочасного витоку може вистачити, щоб скомпрометувати користувача.
Багато реалізацій Kill Switch спрацьовують також під час перемикання між серверами. Це знижує ризик витоку DNS-запитів у момент автоматичного перепідключення. Щойно тунель відновлюється, VPN повертає доступ до мережі.
Два типи: на рівні застосунків і системний
Kill Switch на рівні застосунків блокує мережевий доступ лише для вибраних програм, які можуть передати чутливі дані стороннім спостерігачам. Решта застосунків у разі обриву продовжує працювати через звичайне зʼєднання. Такий підхід гнучкіший: браузер і месенджер захищені, а оновлення системи чи відеодзвінок не перериваються.
Системний (мережевий) Kill Switch повністю перекриває весь інтернет-трафік пристрою. Він надійніший, але за нестабільного підключення може часто повністю відрізати пристрій від мережі.
Вбудований Kill Switch в Android
Android має власний системний механізм, який працює з більшістю VPN-застосунків. За даними довідки Google для Android Enterprise, функція постійно ввімкненої VPN (Always-on VPN) доступна з Android 7.0: система запускає VPN під час увімкнення пристрою і підтримує зʼєднання, доки пристрій працює. Поруч розташований перемикач блокування зʼєднань без VPN, який змушує весь мережевий трафік проходити лише через тунель.
Увімкнути обидві опції можна в системних налаштуваннях: розділ мережі та інтернету, далі пункт VPN і значок налаштувань поруч із потрібним сервісом. Назви пунктів і шлях до них відрізняються залежно від виробника смартфона.
Системне блокування має свої особливості. Як зазначено в документації ExpressVPN, воно доступне з Android 8.0 і блокує трафік навіть тоді, коли користувач сам вимкнув VPN. Водночас ця опція вимикає роздільне тунелювання (split tunneling) і доступ до пристроїв у локальній мережі, як-от принтерів чи смарт-телевізорів, а на прошивках деяких виробників її може не бути взагалі.
Як налаштувати Kill Switch у VPN-застосунку
Більшість провідних VPN-сервісів мають Kill Switch, однак у безплатних і бюджетних рішеннях його може не бути. Функцію слід шукати в налаштуваннях VPN-застосунку. Вона може називатися Kill Switch, Internet Kill Switch, Network Lock, «захист мережі», «захист від витоків» або «блокувати зʼєднання в разі відключення». Якщо в головному меню її немає, варто перевірити розділи «Безпека», «Приватність», «Захист мережі» чи «Додатково».
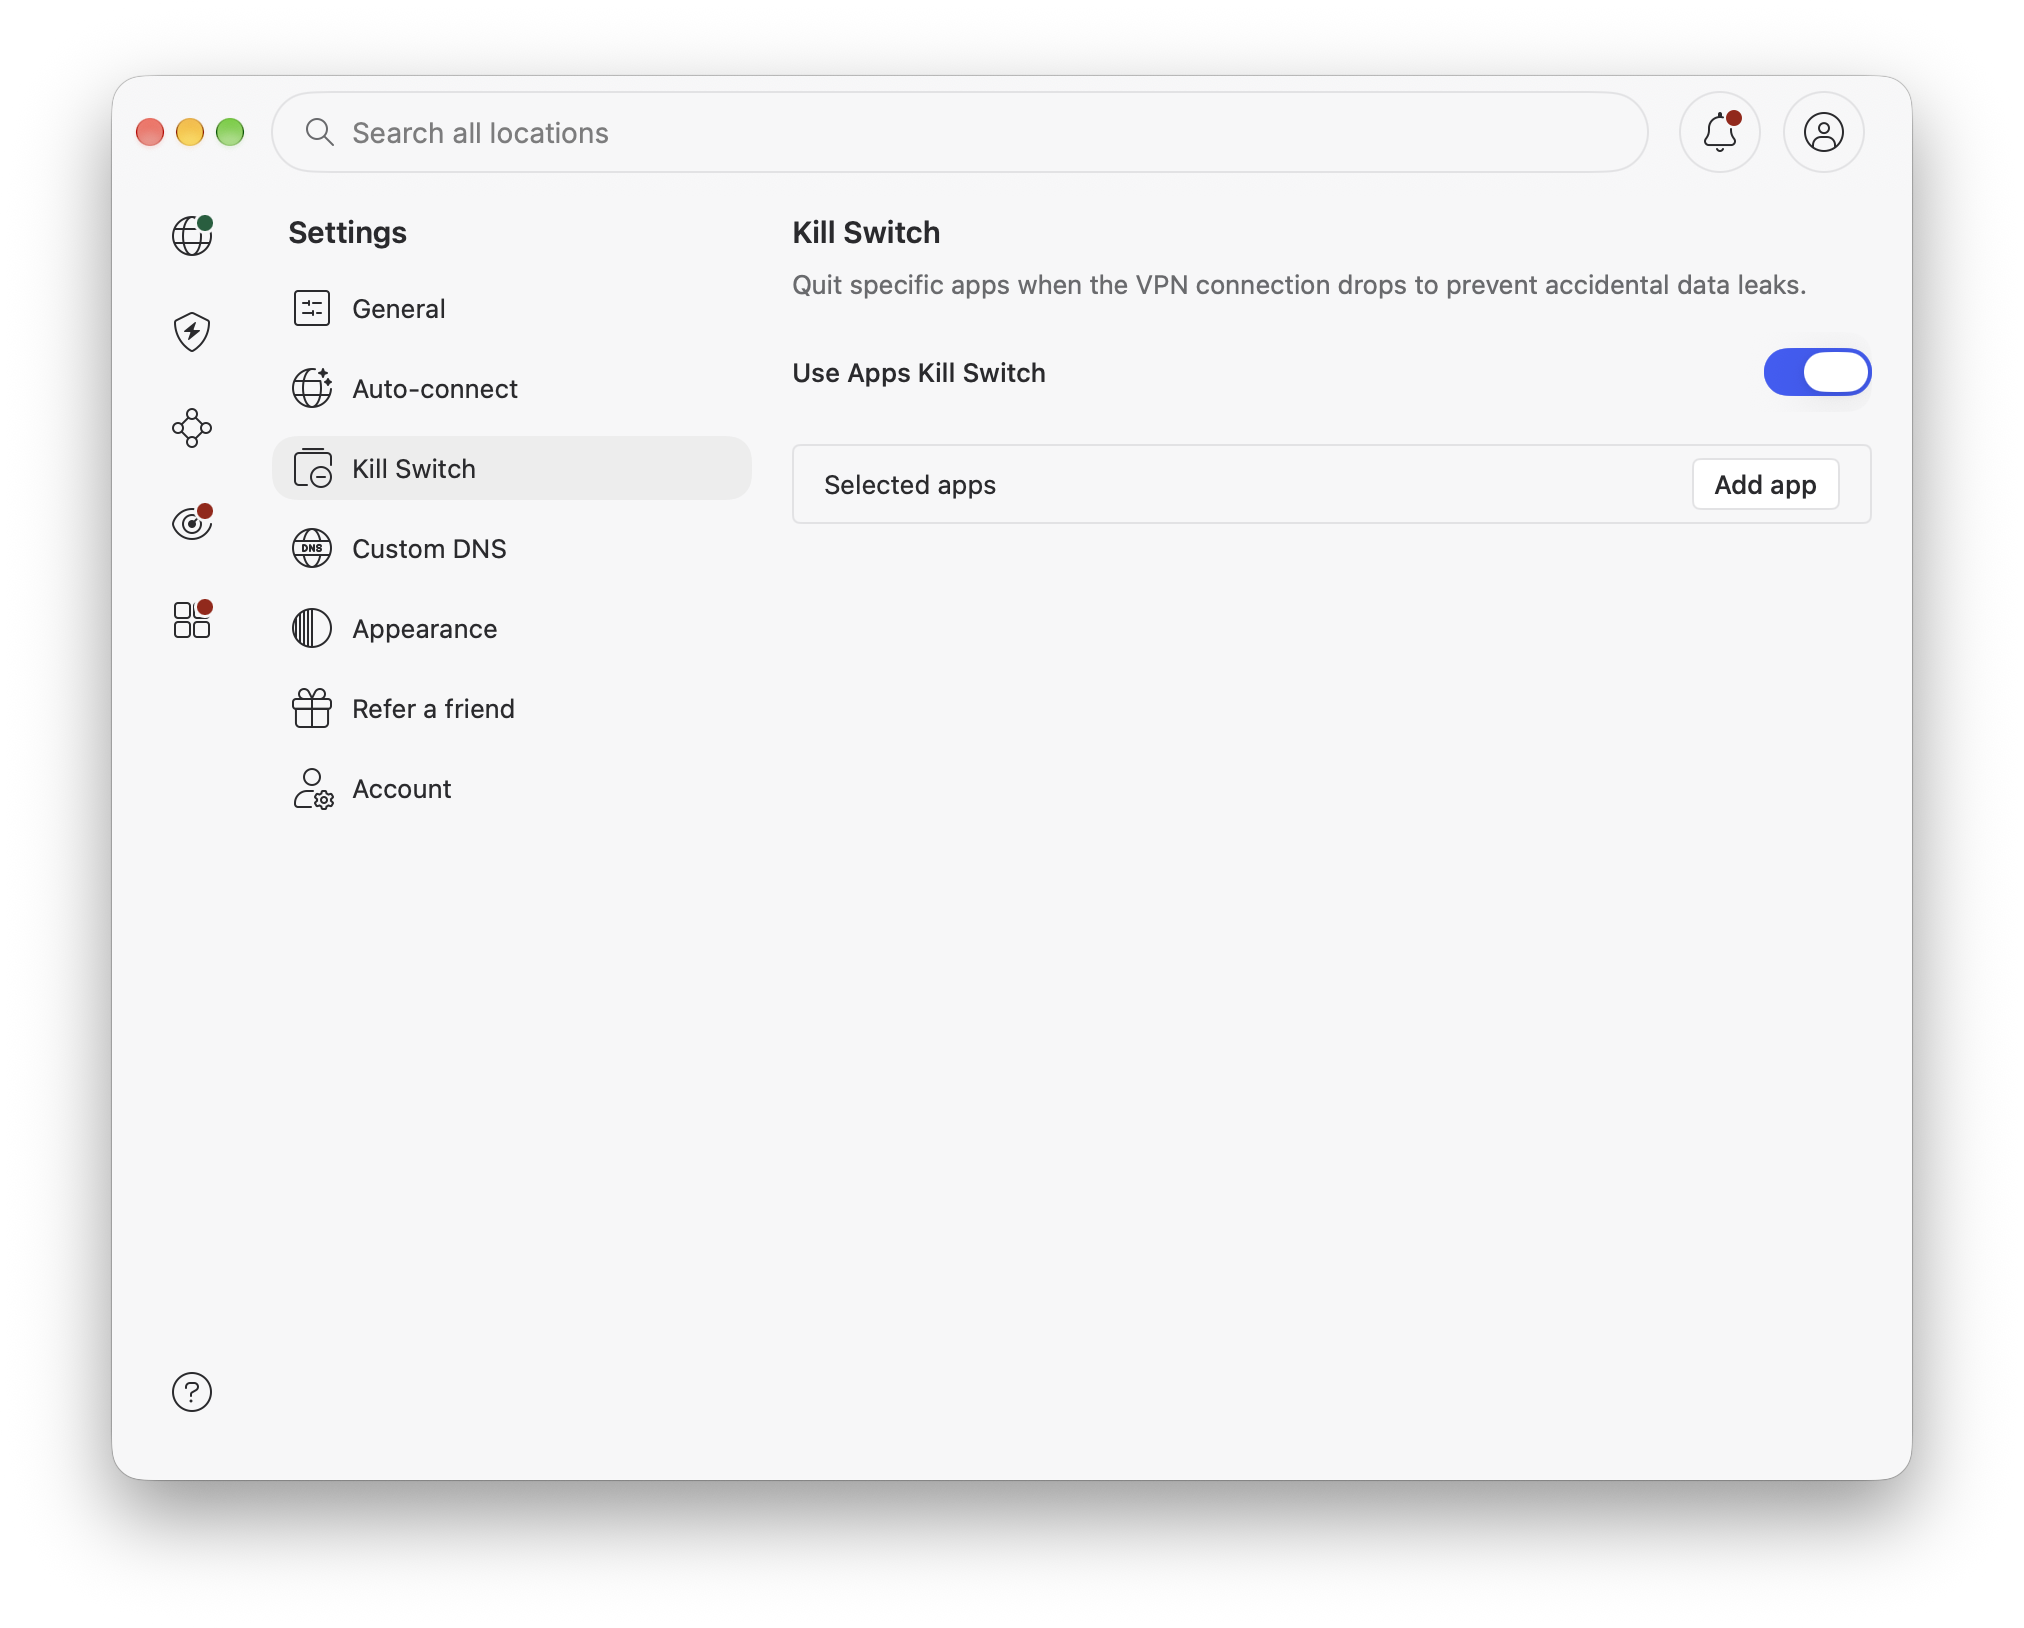
Якщо Kill Switch працює на рівні застосунків, його доцільно активувати для пошти, браузера, месенджерів та інших інструментів, що працюють із чутливими даними. Для програм, яким обрив зʼєднання може зашкодити, як-от відеоконференцій чи онлайн-ігор, розумно зробити винятки.
Разом із Kill Switch варто налаштувати автоматичне підключення. Більшість VPN-застосунків уміють вмикати захист під час підключення до публічної мережі або одразу після запуску пристрою, тож памʼятати про це вручну не доведеться.
Як перевірити, що Kill Switch працює
Найпростіший тест — вручну вимкнути VPN і спробувати відкрити будь-який сайт. Проте його результат слід тлумачити обережно: у багатьох сервісах застосунковий Kill Switch спрацьовує лише в разі непередбаченого обриву. Наприклад, ExpressVPN прямо зазначає, що його Internet Kill Switch для Android не блокує інтернет, якщо VPN відключено вручну. Тому надійніше імітувати реальний збій: перемкнутися з Wi-Fi на мобільний інтернет або ненадовго вимкнути роутер, не закриваючи VPN-застосунок.
Другий тест — перевірка на витік IP-адреси. Для цього підходять сервіси ipleak.net або whatismyipaddress.com, а для DNS-запитів — dnsleaktest.com. Відкривши сторінку з увімкненим VPN, слід зафіксувати показану адресу, а потім імітувати обрив зʼєднання й оновити сторінку. Справний Kill Switch не дозволить сайту завантажитися зі справжньою IP-адресою.
Від чого Kill Switch не захищає
Kill Switch реагує лише на падіння тунелю. Витоки, що відбуваються при активному VPN, він не блокує. Типовий приклад — WebRTC: браузерна технологія для відеодзвінків і передачі файлів, яка за певних налаштувань може розкрити справжню IP-адресу в обхід VPN. Схожий ризик виникає, якщо VPN-сервіс не підтримує IPv6 і такий трафік іде звичайним каналом. Захист від цих витоків налаштовують окремо: у VPN-застосунку та в браузері.
Інший приклад — техніка TunnelVision (CVE-2024-3661), описана дослідниками Leviathan Security Group. Зловмисник, який перебуває в тій самій локальній мережі, через підконтрольний DHCP-сервер і опцію 121 перенаправляє трафік повз тунель. VPN-зʼєднання при цьому формально залишається активним, тож, як зазначають автори дослідження, Kill Switch не спрацьовує. Техніка працює у Windows, Linux, macOS та iOS. Android не вразливий, оскільки не підтримує DHCP-опцію 121.
Для користувачів це означає просте правило: навіть з VPN та увімкненим Kill Switch у публічних мережах варто обмежувати роботу з чутливими даними. Шифрування HTTPS на самих сайтах залишається додатковим рівнем захисту, який приховує вміст трафіку навіть у разі витоку.